Cos'è la sicurezza delle app mobili?
La sicurezza delle app mobili, o sicurezza delle applicazioni mobili, è la pratica volta a proteggere le applicazioni per dispositivi mobili, i dati che gestiscono e i servizi a cui si connettono da accessi non autorizzati, abusi e attacchi informatici.
È importante perché le app mobili vengono spesso usate per attività sensibili come servizi bancari, acquisti, messaggistica e accesso a sistemi aziendali. Una vulnerabilità in un'app può esporre informazioni personali, credenziali di accesso, dati di pagamento o documenti aziendali.
La sicurezza delle app mobili è diversa dalla sicurezza del dispositivo mobile, che si concentra sulla protezione del telefono o del tablet in sé. È inoltre distinta dalla privacy delle app, che riguarda come le informazioni personali vengono raccolte e condivise.
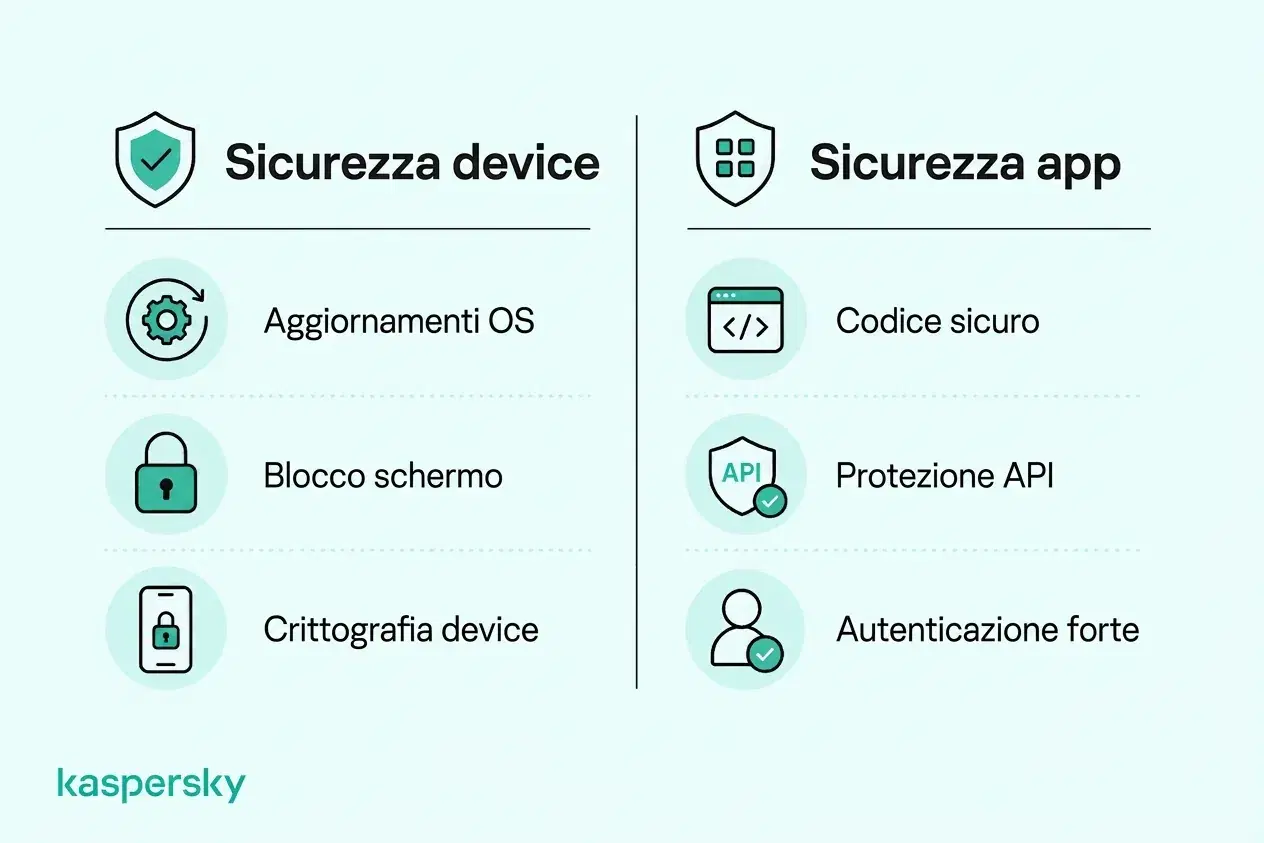
La responsabilità è condivisa: gli sviluppatori devono progettare e testare le app in modo sicuro e le organizzazioni devono gestire gli accessi e proteggere i sistemi connessi. Gli utenti devono mantenere le app aggiornate e proteggere account e dati.
- La sicurezza delle app mobili protegge le app, i dati degli utenti e i servizi a cui le app si connettono.
- I rischi comuni includono archiviazione insicura dei dati, autenticazione debole, comunicazioni vulnerabili, app dannose e componenti obsoleti.
- Gli sviluppatori sono responsabili del design sicuro, del codice, dei test e della manutenzione.
- Gli utenti possono ridurre i rischi installando app affidabili, controllando le autorizzazioni, mantenendo il software aggiornato e proteggendo gli account.
- Le aziende dovrebbero controllare l'accesso ad app e dati aziendali, soprattutto su dispositivi di proprietà dell'azienda e su dispositivi BYOD.
- La sicurezza delle app mobili è collegata alla sicurezza del dispositivo e alla privacy, ma sono ambiti distinti.
Quali sono le minacce e le vulnerabilità più comuni per le app mobili?
Una vulnerabilità è una debolezza in un'app o nei sistemi che la supportano. I metodi di attacco sono le modalità con cui tali debolezze vengono sfruttate. Le conseguenze possono andare dalla perdita di dati a perdite finanziarie immediate.
I rischi comuni riguardano sia le app Android sia quelle iOS e si sovrappongono alle problematiche evidenziate nel OWASP Mobile Top 10, tra cui gestione insicura dei dati, autenticazione debole, comunicazioni vulnerabili e componenti software non sicuri. Queste debolezze possono interessare app bancarie, di shopping, piattaforme di messaggistica e software aziendale.
Archiviazione e comunicazioni insicure
Informazioni sensibili possono essere esposte se un'app le memorizza in modo insicuro sul dispositivo, le invia tramite connessioni poco protette o si affida a APIs vulnerabili.
Questo può mettere a rischio dati personali, credenziali di accesso, dettagli di pagamento e informazioni aziendali. Un'app finanziaria insicura potrebbe rivelare dettagli di transazioni, mentre un'app aziendale vulnerabile potrebbe perdere record clienti o documenti riservati.
Autenticazione debole e controlli di accesso inadeguati
Autenticazione debole, gestione sessione insicura e autorizzazioni insufficienti possono permettere agli aggressori di accedere ad account o informazioni non autorizzate.
Possibili esiti includono takeover dell'account, escalation di privilegi o accesso ai dati di un altro utente. In un'app di shopping ciò può esporre pagamenti salvati; in un'app aziendale può consentire a un utente non autorizzato di vedere funzioni amministrative o documenti interni.
Malware, manomissione delle app e ingegneria inversa
Le minacce mobili comprendono app dannose, spyware, trojan bancari e versioni false di applicazioni legittime. Queste possono rubare credenziali, monitorare l'attività o dirottare pagamenti.
L'ingegneria inversa consiste nell'analizzare il codice o il comportamento di un'app per comprenderne il funzionamento. Pur essendo utile per la ricerca di sicurezza legittima, gli aggressori la usano per individuare debolezze o aggirare protezioni. La manomissione dell'app comporta modifiche non autorizzate che possono alterare funzionalità, compromettere controlli di sicurezza o facilitare frodi. Anche applicazioni legittime possono contenere vulnerabilità sfruttabili dagli attaccanti.
Software obsoleto e componenti vulnerabili
Le app spesso dipendono da componenti di terze parti, librerie e altri elementi software. Se questi sono obsoleti o insicuri, possono introdurre debolezze anche se il codice dell'app è ben progettato.
App non aggiornate e componenti non supportati sono particolarmente rischiosi perché vulnerabilità note possono rimanere sfruttabili. Problemi nella supply chain del software possono inoltre interessare molte app contemporaneamente quando dipendono dallo stesso componente vulnerabile di terze parti.
Cosa dovrebbe includere una checklist per la sicurezza delle app mobili?
Una checklist per la sicurezza delle app mobili dovrebbe coprire cinque aree fondamentali: architettura e autorizzazioni, autenticazione e autorizzazione, archiviazione dei dati e privacy, comunicazione di rete e APIs, e integrità dell'applicazione e testing.
Queste misure vanno considerate durante tutto lo sviluppo e la manutenzione dell'app. Sviluppatori e organizzazioni che gestiscono servizi mobili sono responsabili dell'implementazione, avvalendosi di framework come lo OWASP Mobile Application Security Verification Standard (MASVS) insieme alle linee guida di sicurezza per Android e iOS.
Architettura sicura e autorizzazioni
Le app dovrebbero seguire il principio del minimo privilegio. Fornite agli utenti, ai componenti e ai servizi solo l'accesso strettamente necessario.
Gli sviluppatori dovrebbero evitare password hardcoded, chiavi API e altri segreti nel codice, e ridurre al minimo l'esposizione non necessaria di informazioni sensibili. Le dipendenze e i componenti di terze parti vanno valutati per vulnerabilità durante il loro ciclo di vita e l'architettura dell'app dovrebbe limitare l'impatto nel caso in cui un componente venga compromesso.
Autenticazione e autorizzazione
L'autenticazione deve verificare gli utenti in modo sicuro, mentre l'autorizzazione deve controllare cosa ogni utente può fare. Le decisioni di accesso importanti dovrebbero essere applicate sul server anziché fare affidamento solo sull'app mobile.
Le app dovrebbero supportare adeguate MFA e procedure sicure di recupero account. I token di autenticazione vanno protetti mediante archiviazione sicura e gestione attenta delle sessioni, così che gli utenti non possano accedere a informazioni o funzioni fuori dal loro ambito di autorizzazione.
Archiviazione sicura dei dati e privacy
La crittografia nelle app mobili aiuta a proteggere le informazioni sensibili memorizzate su dispositivi e nei sistemi backend. Insieme a controlli di accesso appropriati e a una gestione sicura delle chiavi, la crittografia riduce il rischio di esposizione non autorizzata dei dati.
Android Keystore può conservare in modo sicuro chiavi crittografiche su dispositivi Android. Il Keychain di iOS offre uno spazio protetto per credenziali e piccoli dati sensibili. Nessuno di questi deve essere usato come pretesto per memorizzare più informazioni del necessario.
Le app dovrebbero inoltre minimizzare raccolta e conservazione non necessarie e impedire che dati sensibili compaiano nei log, nei backup, nelle notifiche o in interfacce esposte.
Comunicazione di rete sicura e APIs
La comunicazione tra l'app e i server dell'applicazione dovrebbe usare HTTPS con TLS configurati in modo appropriato.
APIs dovrebbe richiedere autenticazione e autorizzazione sicure e validare le richieste sul server. Ulteriori protezioni contro intercettazioni o manipolazioni possono essere opportune per applicazioni ad alto rischio, ma dati sensibili non dovrebbero mai essere inviati tramite canali non sicuri.
Integrità dell'applicazione e testing di sicurezza
I controlli di integrità dell'app aiutano a rilevare o scoraggiare modifiche non autorizzate, mentre i test di sicurezza delle app mobili identificano vulnerabilità prima che gli aggressori possano sfruttarle. Insieme, queste misure aiutano gli sviluppatori a ridurre i rischi durante tutto il ciclo di vita dell'applicazione.
Offuscamento del codice, controlli di integrità e protezioni a runtime possono rendere più difficile l'ingegneria inversa e la manomissione. Tuttavia, queste misure non garantiscono l'immunità totale agli attacchi.
I test di sicurezza dovrebbero essere integrati nello sviluppo e non lasciati alla fase di rilascio. Possono includere:
- SAST: esame del codice sorgente o dei binari per debolezze di sicurezza.
- DAST: test dell'applicazione in esecuzione per individuare comportamenti sfruttabili.
- Valutazioni di vulnerabilità: identificare e prioritizzare debolezze note.
- Penetration test: simulare attacchi realistici per verificare se le vulnerabilità possono essere effettivamente sfruttate.
I test dovrebbero essere ripetuti dopo modifiche significative all'applicazione e quando emergono nuove minacce o vulnerabilità.
|
Area di sicurezza |
Domande chiave di verifica |
|
Architettura e autorizzazioni |
L'app segue il principio del minimo privilegio? Le dipendenze di terze parti sono valutate per vulnerabilità? |
|
Autenticazione e autorizzazione |
Gli utenti sono verificati in modo sicuro? I controlli di accesso sono applicati sul server? |
|
Archiviazione dati e privacy |
Le informazioni sensibili sono protette in archiviazione? Si evita la raccolta di dati non necessari? |
|
Comunicazione di rete |
Le connessioni app-server sono crittografate? Le APIs sono adeguatamente protette? |
|
Integrità dell'applicazione e testing |
L'app è protetta contro i rischi di manomissione rilevanti? I test di sicurezza vengono eseguiti regolarmente? |
Come migliorare la sicurezza delle app mobili?
La sicurezza delle app mobili dipende sia da come le applicazioni vengono costruite sia da come vengono utilizzate. Gli sviluppatori sono responsabili di design sicuro, codice, test e protezione del backend, mentre singoli e aziende possono ridurre il rischio scegliendo app più sicure, proteggendo gli account, gestendo le autorizzazioni e controllando i dispositivi.
Il software di sicurezza può aggiungere un livello di protezione contro alcune minacce, come malware, phishing e link dannosi, ma non può riparare codice insicuro nell'app o vulnerabilità nei sistemi backend del fornitore.
Buone pratiche per gli utenti privati
- Scaricare app da fonti affidabili: preferire store reputati, verificare lo sviluppatore ed essere cauti con file APK o link di installazione sconosciuti.
- Controllare le autorizzazioni: limitare accessi non necessari a posizione, contatti, fotocamera, microfono e altre informazioni sensibili.
- Mantenere le app aggiornate: installare prontamente aggiornamenti dell'applicazione e del sistema operativo (OS) e rimuovere app inutilizzate o non più supportate.
- Proteggere gli account: usare password uniche, un password manager e MFA quando disponibili.
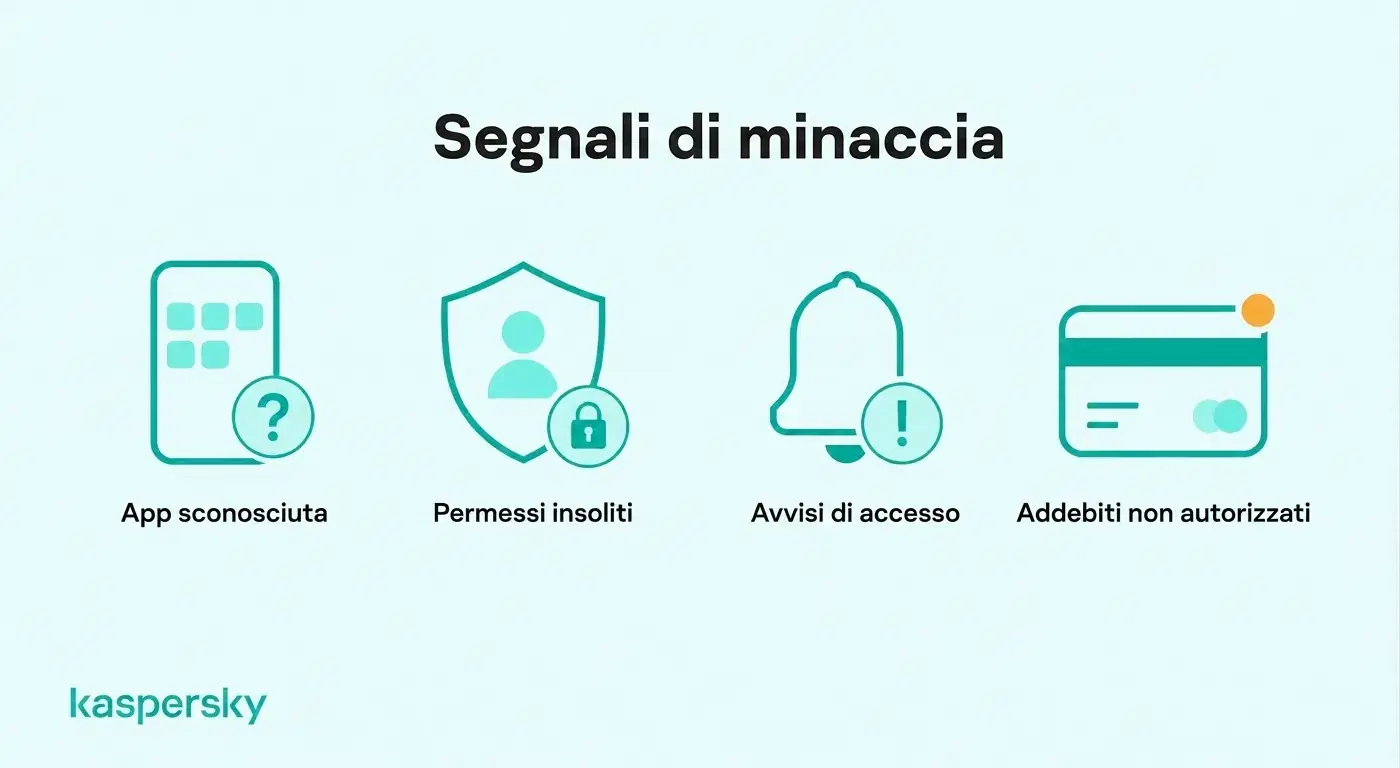
- Tenere d'occhio comportamenti sospetti: indagare su app sconosciute, richieste di autorizzazioni impreviste, avvisi di accesso insoliti o attività non autorizzata sull'account.
- Usare software di sicurezza adeguato: scegliere protezioni mobili affidabili che possano aiutare a rilevare app dannose, tentativi di phishing e link non sicuri, a seconda del dispositivo e delle funzionalità supportate.
Test indipendenti e premi da parte dei principali laboratori del settore.
Buone pratiche per le piccole imprese
Le piccole imprese dovrebbero combinare linee guida per i dipendenti con controlli su quali app mobili possano accedere alle informazioni aziendali.
- Controllare l'uso delle app: definire quali applicazioni sono approvate per l'accesso a sistemi e dati aziendali.
- Mettere in sicurezza gli account aziendali: richiedere adeguata MFA e limitare le autorizzazioni dei dipendenti in base alle responsabilità.
- Gestire i rischi mobili: stabilire requisiti minimi di sicurezza per dispositivi di proprietà dell'azienda e per dispositivi BYOD che accedono ad applicazioni aziendali.
- Proteggere le informazioni aziendali: limitare accessi non necessari a record dei clienti, documenti riservati e servizi cloud connessi.
- Formare i dipendenti: aiutare il personale a riconoscere app dannose, link di installazione fraudolenti e richieste di accesso sospette.
- Usare misure di sicurezza adeguate: combinare endpoint protection, sicurezza degli account, controlli di accesso e consapevolezza dei dipendenti invece di fare affidamento su una singola misura di protezione.
Kaspersky Small Office Security può supportare una più ampia cybersecurity per le piccole imprese proteggendo dispositivi e account aziendali supportati. Sicurezza premiata e nessun team IT richiesto.
Cosa fare se un'app mobile è stata compromessa?
Se sospetti che un'app mobile sia stata compromessa, smetti di usarla, metti in sicurezza gli account interessati e verifica se informazioni sensibili sono state esposte. Agire rapidamente può limitare accessi non autorizzati, perdite finanziarie e danni ulteriori.
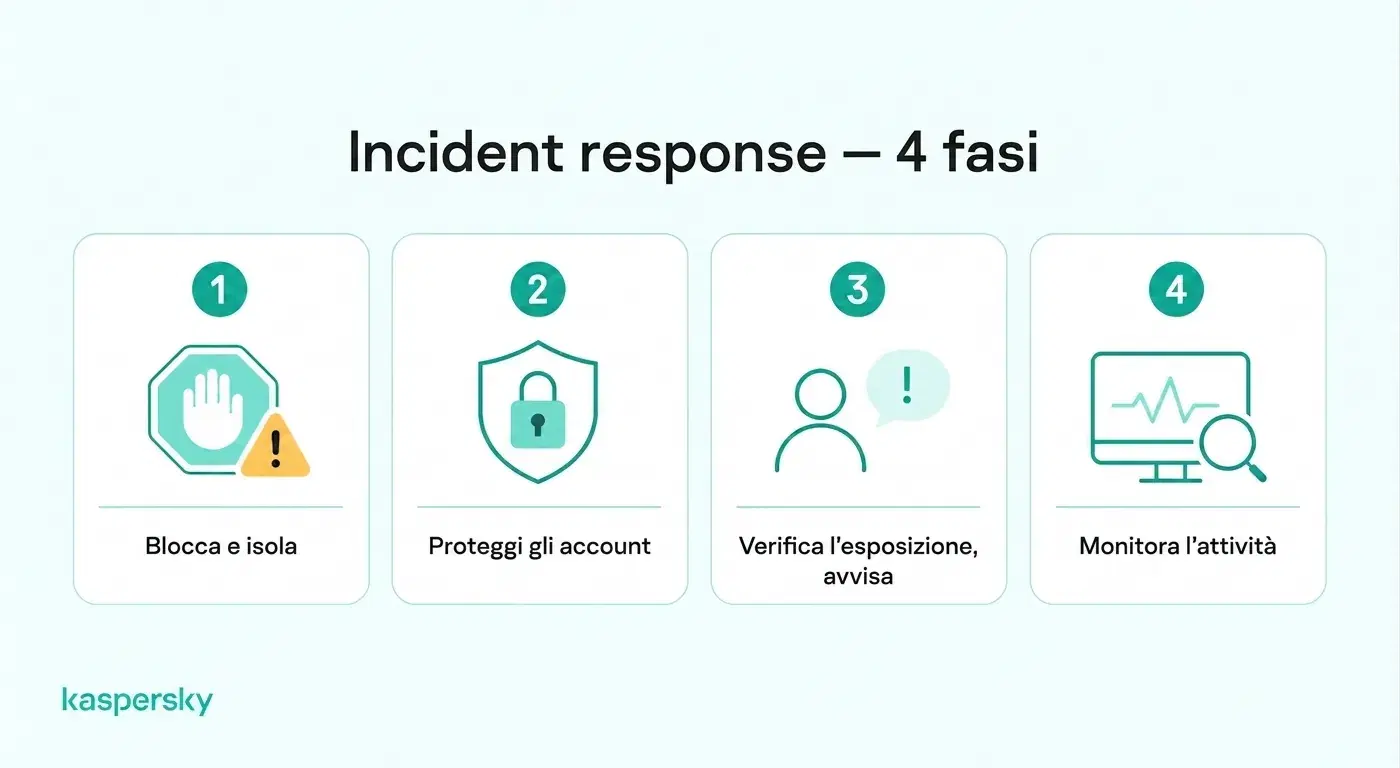
- Identificare attività sospette: Cercare app sconosciute, richieste di autorizzazioni impreviste, avvisi di sicurezza, transazioni non autorizzate o attività insolite sull'account.
- Contenere la minaccia: Smettere di usare l'app interessata. Se si sospetta la presenza di malware, disconnettere il dispositivo da Internet quando appropriato e rimuovere o isolare l'applicazione malevola.
- Mettere in sicurezza gli account: Usare un dispositivo affidabile per cambiare password potenzialmente compromesse, revocare sessioni attive e abilitare l'autenticazione a più fattori (MFA).
- Verificare l'esposizione delle informazioni: Accertare se dettagli personali, informazioni di pagamento, credenziali di accesso o documenti aziendali siano stati consultati.
- Avvisare le parti interessate: Contattare la banca se sono a rischio informazioni finanziarie. Per applicazioni aziendali, segnalare l'incidente all'amministratore IT o al team di sicurezza.
- Monitorare per ulteriori minacce: Tenere sotto controllo accessi sospetti, transazioni non autorizzate e altri segnali di compromissione continua.
Articoli correlati:
- Come evitare il furto di dati?
- Quali sono i migliori consigli per la sicurezza mobile degli smartphone?
- Quali sono i consigli essenziali di sicurezza Android per proteggere il mio dispositivo?
- Quali sono le differenze chiave nella sicurezza mobile tra Android e iPhone?
Prodotti consigliati:
- Kaspersky Premium
- Scarica una prova gratuita di 30 giorni del nostro piano Premium
- Kaspersky Mobile Security
FAQs
Come capire se un'app mobile è sicura?
Non esiste un unico elemento che provi la sicurezza di un'app. Indicatori utili sono uno sviluppatore reputato, aggiornamenti regolari, richieste di autorizzazioni ragionevoli, opzioni di accesso sicure e distribuzione tramite canali affidabili. Per app ad alto rischio, gli sviluppatori dovrebbero inoltre seguire standard riconosciuti come OWASP MASVS.
Cos'è il monitoraggio delle minacce per applicazioni mobili?
Il monitoraggio delle minacce per applicazioni mobili consiste nell'osservare segnali dall'app o dal dispositivo per rilevare attività sospette come manomissione, firma del codice non valida, richieste insolite di API, attività bot o altri segni di attacco. Può aiutare gli sviluppatori a capire come le app vengono bersagliate dopo il rilascio.
Qual è la differenza tra test di sicurezza per app mobili e penetration testing?
Il testing di sicurezza per app mobili è il processo più ampio di verifica delle vulnerabilità di un'app usando metodi come analisi statica, testing dinamico, revisioni di configurazione e controllo delle dipendenze. Il penetration testing è più focalizzato sulla simulazione di attacchi realistici per determinare se le debolezze identificate possono essere sfruttate concretamente.
Cos'è l'attestazione dell'app mobile?
L'attestazione dell'app mobile utilizza evidenze fornite dalla piattaforma per aiutare i server a valutare l'identità e l'integrità di un'applicazione. A seconda del meccanismo, può rilevare modifiche non autorizzate o ambienti sospetti, ma non garantisce che un'app o un dispositivo siano completamente sicuri.