È sicuro che i dipendenti usino i propri portatili per lavoro?
I dipendenti possono lavorare in sicurezza da portatili personali, ma solo quando quei dispositivi soddisfano i requisiti di sicurezza richiesti e l'accesso ai sistemi aziendali è correttamente controllato.
Questo approccio è comunemente noto come BYOD (Bring Your Own Device). Permette ai dipendenti di usare il proprio portatile per lavoro invece di fare affidamento su un dispositivo fornito dall'azienda. Il modello BYOD può rendere il lavoro da remoto più economico e flessibile, soprattutto per le piccole imprese con risorse limitate IT. Tuttavia, i dipendenti devono comunque rispettare requisiti di sicurezza chiari quando lavorano da casa.
La differenza principale è il controllo. L'azienda di norma può gestire molti aspetti dell'hardware aziendale, compresa l'installazione di software di sicurezza, l'imposizione di aggiornamenti, la gestione degli accessi e l'applicazione delle stesse impostazioni di sicurezza su tutti i dispositivi. Con BYOD parte di questa responsabilità è condivisa con il dipendente. L'impresa deve definire standard minimi prima di permettere l'accesso a email aziendali, file, servizi cloud o altri sistemi.
BYOD può essere una soluzione pratica quando i portatili personali sono mantenuti aggiornati, protetti contro il malware, assicurati con autenticazione robusta e usati conformemente ai requisiti di sicurezza aziendali. Potrebbe invece risultare meno appropriato quando i dipendenti trattano informazioni altamente sensibili o quando un dispositivo personale non riesce a rispettare gli standard di sicurezza richiesti dall'azienda.
- BYOD consente ai dipendenti di lavorare su portatili personali, a condizione che i dispositivi rispettino i requisiti di sicurezza aziendali.
- Mantenere i portatili personali aggiornati, usare una protezione degli endpoint affidabile e abilitare la crittografia del disco e il blocco automatico dello schermo.
- La sfida principale del BYOD è che le aziende hanno meno visibilità e controllo sui dispositivi di proprietà personale rispetto ai portatili forniti dall'azienda.
- Autenticazione a più fattori, password uniche, crittografia e accesso controllato possono ridurre l'impatto di un dispositivo perso o di un account compromesso.
- Le informazioni di lavoro dovrebbero essere conservate in account e archivi aziendali approvati e non in servizi personali.
- BYOD potrebbe non essere adatto quando sono coinvolte informazioni molto sensibili o quando i dispositivi personali non soddisfano gli standard di sicurezza aziendali.
Quali sono i principali rischi informatici legati al BYOD?
Il rischio principale del BYOD non è semplicemente che il portatile sia di proprietà personale. Il problema è che le aziende spesso hanno meno visibilità su come i dispositivi personali sono configurati e usati.
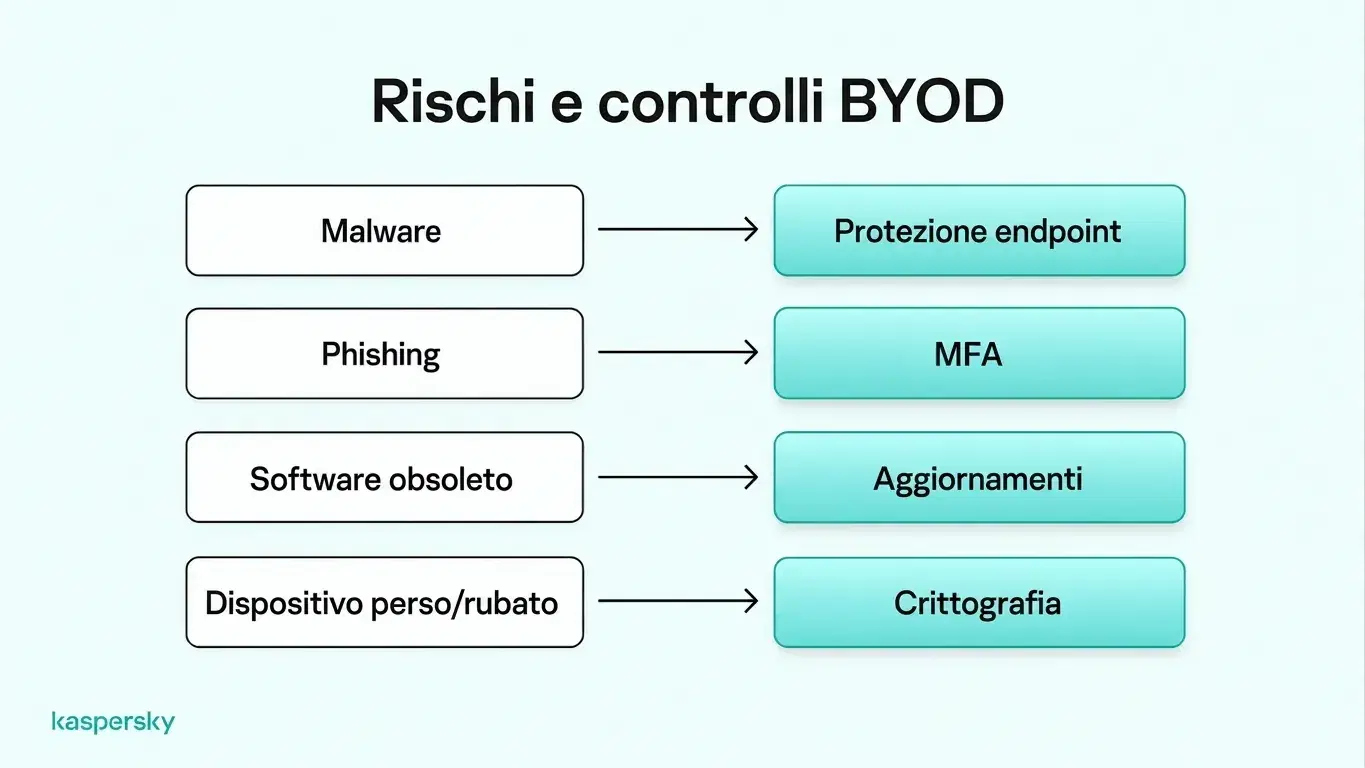
Malware e ransomware possono compromettere un portatile e dare agli aggressori accesso a file o account aziendali. Phishing può indurre i dipendenti a rivelare credenziali o installare software dannoso, mentre sistemi operativi, browser e applicazioni non aggiornati possono contenere vulnerabilità già corrette nelle versioni più recenti. A differenza dei dispositivi gestiti dall'azienda, i portatili personali spesso dipendono dall'utente per l'installazione degli aggiornamenti e per il mantenimento delle protezioni di sicurezza in modo costante.
I portatili condivisi rappresentano un altro rischio. Se familiari o altri utenti hanno accesso allo stesso dispositivo, potrebbero installare involontariamente software non sicuro o esporre informazioni aziendali. L'uso di reti non protette aumenta il rischio, soprattutto quando l'accesso remoto è mal configurato.
Le informazioni aziendali possono inoltre sfuggire al controllo quando i dipendenti le salvano in account cloud personali, cartelle locali o applicazioni non autorizzate. Questo complica la gestione degli accessi e rende difficile sapere dove sono archiviati i dati sensibili. La situazione diventa particolarmente critica quando un dipendente lascia l'azienda, poiché può essere difficile identificare e rimuovere i file aziendali presenti su dispositivi personali.
Portatili persi o rubati possono esporre informazioni aziendali. Il rischio è maggiore quando non sono attive la crittografia completa del disco, i blocchi schermo e un'autenticazione forte del dispositivo.
Questi rischi possono variare notevolmente tra i dipendenti, in base ai dispositivi, al software e alle abitudini di sicurezza. Stabilire requisiti di cybersecurity coerenti aiuta le piccole imprese a ridurre queste differenze e a proteggere le informazioni aziendali in modo più efficace.
Come migliorare la sicurezza del BYOD per i dipendenti remoti?
BYOD funziona meglio quando si combinano diverse protezioni di base. Ogni portatile personale approvato dovrebbe rispettare uno standard minimo di sicurezza del dispositivo. Questo include sia la protezione degli account sia le modalità di gestione dei dati aziendali.
Migliorare la sicurezza non richiede per forza infrastrutture complesse. Mantenere i dispositivi aggiornati, usare protezione degli endpoint affidabile, richiedere autenticazione robusta e assicurare che i dati di lavoro rimangano in sistemi aziendali approvati può ridurre molti dei rischi più comuni.
Proteggere i dispositivi da malware e accessi non autorizzati
I portatili personali usati per lavoro dovrebbero eseguire sistemi operativi supportati e mantenere browser e strumenti di sicurezza aggiornati. Le patch di sicurezza sono importanti perché correggono vulnerabilità note che gli aggressori potrebbero sfruttare.
Deve inoltre essere installata una protezione degli endpoint affidabile per individuare e bloccare malware, ransomware e altre minacce. Questo è particolarmente importante sui dispositivi BYOD perché i dipendenti possono usarli anche per navigazione personale e scaricare applicazioni o file al di fuori del controllo aziendale.
La crittografia completa del disco può proteggere le informazioni in caso di perdita o furto del portatile. I dispositivi dovrebbero anche avere il blocco automatico dello schermo e un'autenticazione sicura, come una password robusta o PIN, con autenticazione biometrica quando disponibile.
Accesso remoto sicuro ai sistemi aziendali
Email aziendali e altri account critici dovrebbero essere protetti con autenticazione a più fattori (MFA). Questo aggiunge un ulteriore controllo oltre alla password e può aiutare a prevenire il takeover degli account se le credenziali vengono rubate.
I dipendenti dovrebbero usare password robuste e uniche per gli account aziendali, idealmente conservate in un gestore di password. Le passkey possono offrire un'opzione di accesso sicura dove supportate.
I lavoratori remoti dovrebbero inoltre usare reti Wi‑Fi sicure e connessioni criptate quando accedono ai sistemi aziendali. Una VPN (Virtual Private Network) può essere richiesta per connettersi a risorse aziendali private o quando l'azienda la fornisce come parte della configurazione di accesso remoto. Tuttavia, una VPN dovrebbe essere considerata uno strato di protezione aggiuntivo e non un sostituto della protezione degli endpoint, dell'autenticazione a più fattori o delle buone pratiche di gestione degli account.
Tenere separati dati aziendali e personali
Le informazioni di lavoro dovrebbero essere archiviate in account aziendali approvati e in storage cloud gestito dall'azienda. Per esempio, i dipendenti dovrebbero salvare i documenti aziendali in un account Microsoft 365 o Google Workspace approvato invece che in un drive cloud personale. Questo aiuta l'azienda a controllare gli accessi ai file sensibili.
I membri della famiglia non dovrebbero poter accedere alle informazioni aziendali su un portatile condiviso. Account utente separati possono ridurre accessi accidentali. Profili browser distinti aiutano a separare gli accessi personali e aziendali.
Queste misure migliorano l'organizzazione e riducono le sovrapposizioni casuali tra attività personali e lavorative. Non garantiscono però un isolamento completo: se il dispositivo è compromesso, il malware può comunque colpire più account o profili.
Come possono le piccole imprese gestire la sicurezza del BYOD?
Le piccole imprese possono gestire meglio il BYOD fissando regole chiare prima che i dipendenti colleghino i portatili personali ai sistemi aziendali.
Una politica BYOD dovrebbe spiegare quali dispositivi sono ammessi, gli standard minimi di sicurezza che devono rispettare, quali applicazioni e servizi usare e quali sono le responsabilità dei dipendenti. Dovrebbe anche coprire l'uso accettabile, come devono essere conservate le informazioni aziendali e cosa succede se un dispositivo viene perso, compromesso o non è più utilizzato per lavoro.
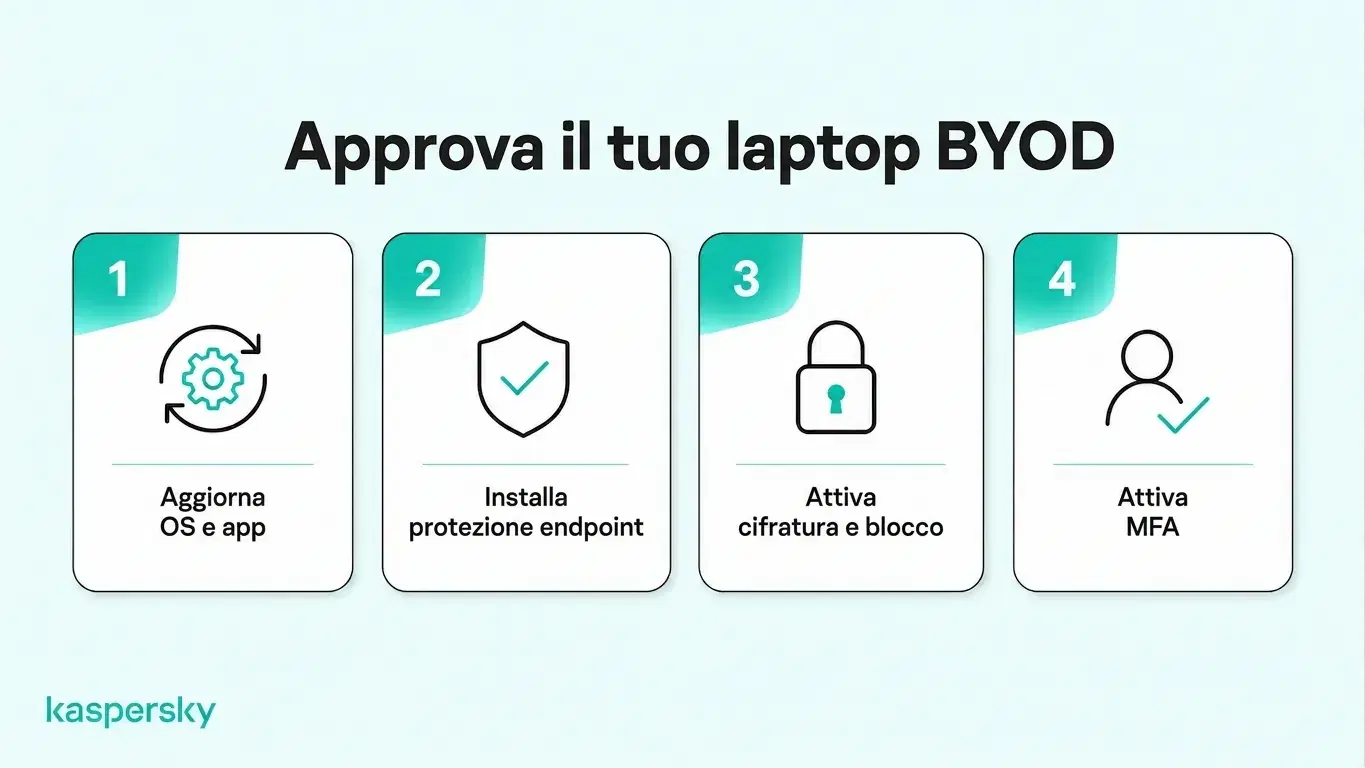
Prima di concedere l'accesso ai sistemi aziendali, le piccole imprese dovrebbero verificare che i portatili personali soddisfino i requisiti minimi di sicurezza. Per esempio, i dipendenti potrebbero compilare una checklist di approvazione del dispositivo che confermi che il sistema operativo è supportato, che gli aggiornamenti di sicurezza sono installati, che la protezione degli endpoint è attiva e che la crittografia è abilitata. Verifiche periodiche possono aiutare a identificare dispositivi che non rispettano più questi requisiti.
Gli accessi dovrebbero seguire il principio del minimo privilegio. Fornire ai dipendenti solo i sistemi e le informazioni necessari per il loro ruolo. I permessi devono essere rivisti quando cambiano le responsabilità e rimossi rapidamente quando qualcuno lascia l'azienda. Anche l'offboarding deve affrontare eventuali file aziendali ancora presenti su un portatile personale.
Strumenti centralizzati di sicurezza possono semplificare la gestione, aiutando le aziende a governare accessi e protezione dei dispositivi da un unico punto. Qualsiasi attività di monitoraggio dovrebbe limitarsi a quanto necessario per la sicurezza aziendale e evitare visibilità inutile sulle attività o sui file personali del dipendente.
Testato indipendentemente e premiato dai principali laboratori del settore.
Cosa fare se il portatile personale di un dipendente è stato compromesso?
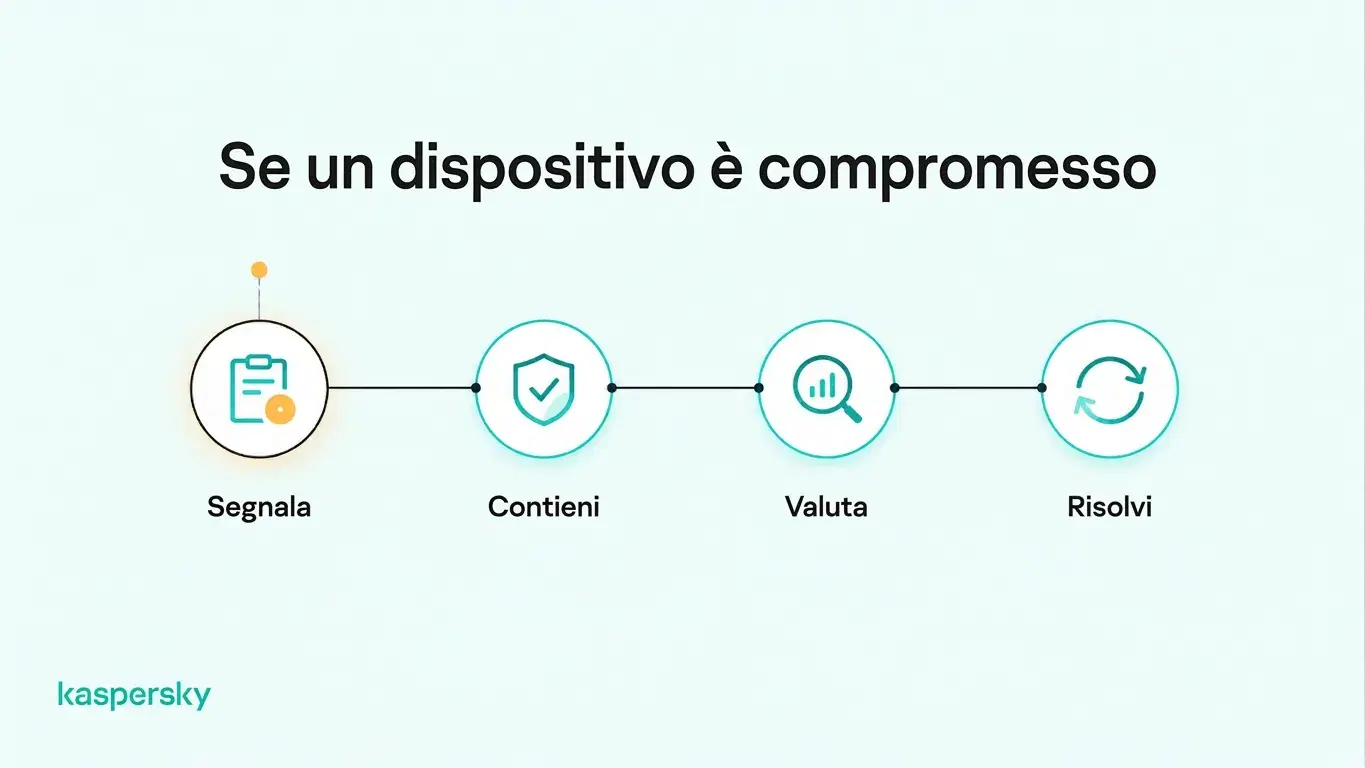
I dipendenti devono segnalare eventuali sospetti di malware, accessi non autorizzati o la perdita/il furto di un portatile il prima possibile. Una segnalazione rapida dà all'azienda più tempo per limitare gli accessi e proteggere gli account interessati.
La priorità iniziale è il contenimento. Questo può comportare il blocco temporaneo del dispositivo dai sistemi aziendali, la disconnessione delle sessioni attive, il reset delle credenziali compromesse o l'isolamento di un dispositivo potenzialmente infetto.
Una volta contenuta la minaccia immediata, l'azienda dovrebbe valutare se account, file o sistemi aziendali sono stati esposti. Controllare:
- Se sul portatile erano presenti file aziendali
- Quali account aziendali avevano sessioni attive sul dispositivo
- Se si sono verificati accessi sospetti
- Se il dispositivo aveva accesso a sistemi sensibili o servizi cloud.
Se si sospetta la presenza di malware, il dispositivo dovrebbe essere ripulito e controllato prima di cambiare credenziali importanti su di esso. Le modifiche sensibili agli account dovrebbero essere effettuate da un dispositivo noto come pulito.
Un portatile personale compromesso dovrebbe riottenere l'accesso ai sistemi aziendali solo dopo che il problema di sicurezza è stato risolto e il dispositivo torna a rispettare i requisiti BYOD dell'azienda. In caso di portatile perso o rubato, gli account e le sessioni interessate dovrebbero rimanere limitati finché l'azienda non è certa che l'accesso aziendale sia stato messo in sicurezza.
Articoli correlati:
- Quali sono i rischi delle vulnerabilità dei dispositivi endpoint negli ambienti BYOD?
- Quali sono le differenze chiave tra antivirus personale e antivirus aziendale?
- Quali sono le pratiche email essenziali per le piccole imprese?
- Come può aiutare il "Guida alla sicurezza informatica per le piccole imprese" il mio team?
Prodotti consigliati:
FAQs
I datori di lavoro possono monitorare i portatili personali dei dipendenti?
Sì, i datori di lavoro possono monitorare le attività correlate al lavoro o le impostazioni di sicurezza sui portatili personali, a seconda delle leggi applicabili e delle politiche aziendali. Il monitoraggio dovrebbe essere trasparente, limitato a esigenze legittime di business e rispettare la privacy dei dipendenti.
Un'azienda può cancellare da remoto il portatile personale di un dipendente?
Sì, alcuni strumenti di gestione dei dispositivi permettono alle aziende di cancellare da remoto un intero portatile, inclusi i file personali. Altri strumenti possono rimuovere selettivamente solo i dati aziendali. I dipendenti dovrebbero essere informati di queste funzionalità prima di accettare la gestione del dispositivo.
Chi paga il software di sicurezza sui portatili personali dei dipendenti?
I datori di lavoro spesso pagano il software di sicurezza richiesto sui portatili personali usati per lavoro per garantire una protezione coerente. Tuttavia, la responsabilità dei costi dipende dalle politiche aziendali, dagli accordi di lavoro e dalle leggi applicabili.
Le piccole imprese dovrebbero fornire portatili o permettere ai dipendenti di usare i loro dispositivi?
I portatili di proprietà aziendale sono generalmente preferibili quando l'azienda necessita di un controllo di sicurezza maggiore o tratta dati sensibili. Il BYOD può offrire flessibilità e ridurre i costi di dotazione, a patto che i dispositivi personali soddisfino i requisiti di sicurezza aziendali.