Cos'è una simulazione di phishing?
Una simulazione di phishing è un esercizio di sicurezza controllato che ricrea attacchi di phishing realistici senza esporre dipendenti o sistemi aziendali a una minaccia reale. I dipendenti ricevono messaggi di phishing simulati progettati per verificare se riconoscono i segnali sospetti e se reagiscono correttamente al messaggio.
L’obiettivo non è scoprire chi sbaglia. Le simulazioni aiutano le aziende a capire come le persone rispondono a tentativi di phishing realistici e a identificare comportamenti che possono aumentare il rischio per la sicurezza.
- Le simulazioni di phishing ricreano attacchi realistici in un ambiente sicuro e controllato.
- I dipendenti vengono testati su se riconoscono, evitano e segnalano messaggi sospetti.
- Le simulazioni misurano il comportamento, mentre la formazione insegna cosa osservare e come reagire.
- I risultati possono rivelare dove è necessaria ulteriore formazione per la consapevolezza della sicurezza.
- Una buona simulazione dovrebbe favorire l’apprendimento anziché punire gli errori dei dipendenti.
- Simulazioni regolari aiutano l’azienda a verificare se la consapevolezza migliora nel tempo.
Qual è un esempio di simulazione di phishing?
Un’azienda potrebbe inviare ai dipendenti una falsa email di reimpostazione password per Microsoft 365 o una fattura inattesa contenente un link di prova.
Se un dipendente clicca il link, inserisce informazioni nella pagina di prova o segnala il messaggio, il sistema registra quella risposta. Una simulazione ben progettata registra le azioni dei dipendenti senza rubare credenziali reali né esporre persone o sistemi a una minaccia informatica vera.
Simulazione di phishing vs. formazione sul phishing
La formazione sul phishing insegna ai dipendenti come riconoscere e rispondere al phishing. La simulazione di phishing verifica quanto bene applicano queste conoscenze in situazioni realistiche.
La formazione fornisce conoscenze e competenze per riconoscere le minacce. La simulazione mette alla prova quelle competenze in uno scenario realistico e controllato.
I due approcci si completano: le simulazioni sono una parte di un più ampio programma di consapevolezza della sicurezza e possono evidenziare dove i dipendenti necessitano di ulteriori indicazioni o pratica.
Testato indipendentemente e premiato dai principali laboratori del settore.
Perché le simulazioni di phishing sono importanti per le aziende?
Il phishing rimane in gran parte una sfida di natura umana anche quando le aziende adottano robusti controlli tecnici. I filtri email, la protezione anti‑malware, e altre difese possono bloccare molte minacce, ma i dipendenti possono comunque ricevere messaggi di phishing convincenti che arrivano in posta in arrivo.
Le simulazioni di phishing offrono alle aziende un modo sicuro per verificare come i dipendenti reagiscono prima che si verifichi un attacco reale. Mostrano il comportamento delle persone davanti a un messaggio realistico.
Questo può far emergere debolezze comportamentali che la formazione convenzionale potrebbe non rivelare, come cliccare link sospetti o non segnalare messaggi sospetti. Simulazioni efficaci forniscono un quadro più chiaro di come i dipendenti rispondono a minacce realistiche.
Come funzionano le simulazioni di phishing?
Una simulazione di phishing segue di solito un processo semplice: pianificare → simulare → monitorare → analizzare → migliorare.
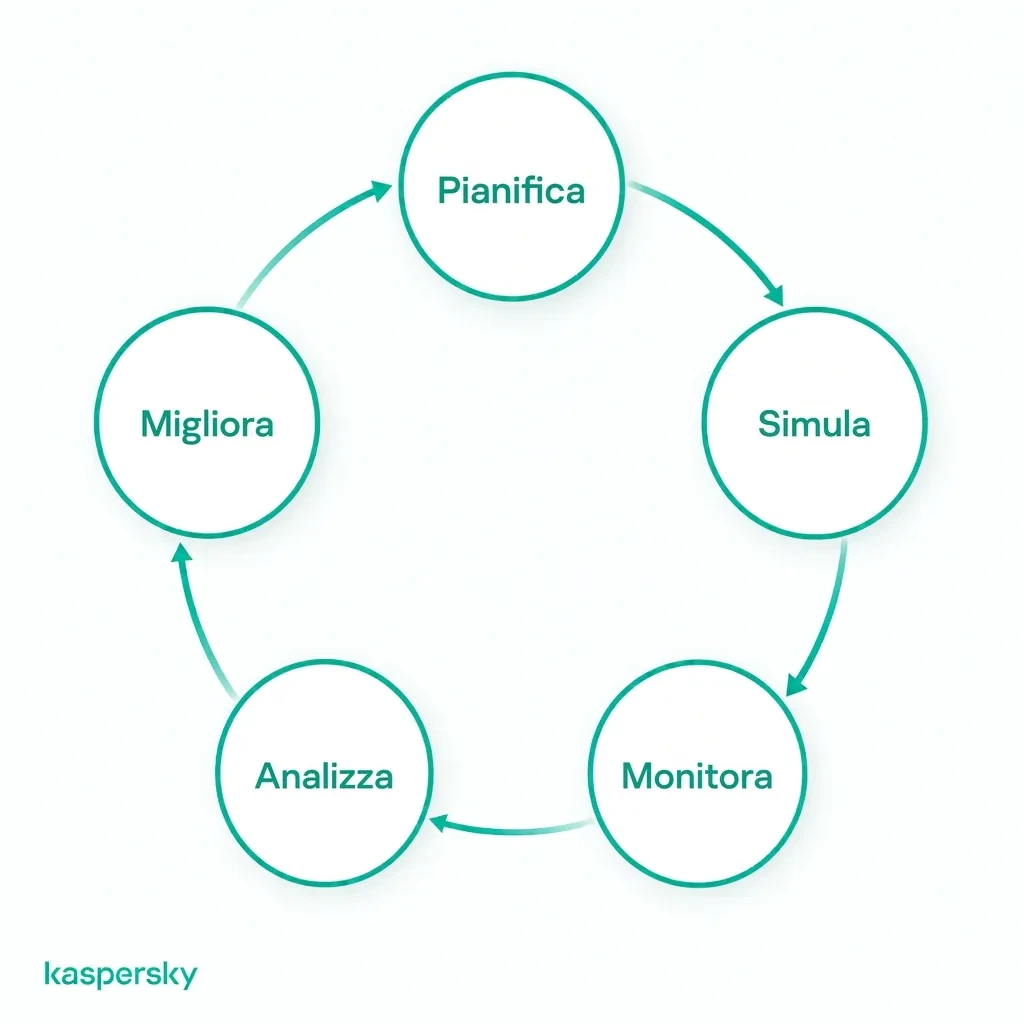
L’azienda definisce l’obiettivo dell’esercizio e crea uno scenario di phishing realistico. Il messaggio simulato viene poi recapitato in modo controllato senza esporre i sistemi a malware reale o al furto di credenziali.
La simulazione registra azioni dei dipendenti come:
- Cliccare un link.
- Inserire informazioni in una pagina di prova.
- Aprire un allegato.
- Segnalare il messaggio come sospetto.
Successivamente i risultati vengono analizzati per valutare come hanno risposto i dipendenti e per identificare comportamenti o aree da migliorare.
Cosa succede quando un dipendente non supera una simulazione di phishing?
Non superare una simulazione di phishing dovrebbe portare a un feedback costruttivo. Non si tratta di punizione.
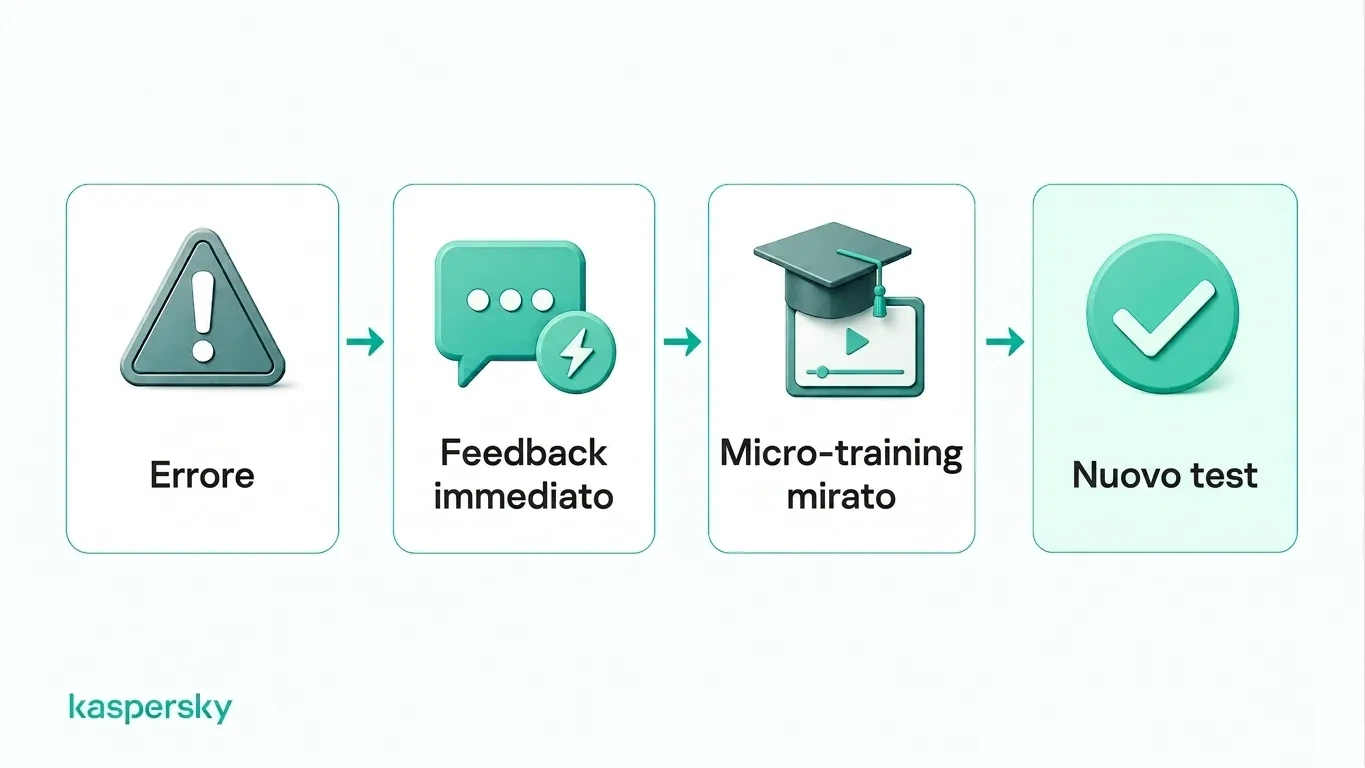
Al dipendente vanno mostrati i segnali d’allarme che ha trascurato mentre lo scenario è ancora fresco, ad esempio un indirizzo mittente insolito, un linguaggio urgente o una pagina di accesso sospetta. Una formazione mirata può quindi rinforzare la risposta corretta.
Le aziende possono anche ripetere i test sui dipendenti in seguito per verificare se il comportamento migliora. L’obiettivo è costruire fiducia e abitudini migliori, non svergognare le persone o etichettarle come un problema di sicurezza.
Quali tipi di simulazioni di phishing possono usare le aziende?
Le aziende possono impiegare diversi tipi di simulazioni per testare le reazioni dei dipendenti su canali differenti. Variare il formato è importante perché lo scopo è insegnare a riconoscere i segnali d’allarme sottostanti, non memorizzare un singolo modello di email.
AI può rendere più convincenti scenari di spear phishing e impersonificazione generando messaggi personalizzati dal tono naturale e identità false realistiche. Tali scenari testano se i dipendenti verificano richieste insolite invece di fidarsi solo dell’apparenza.
|
Tipo di simulazione |
Esempio |
Comportamento testato |
|
Phishing via email |
Falsa email di reimpostazione password Microsoft 365, documento condiviso o fattura |
Se i dipendenti ispezionano link, dettagli del mittente e richieste inaspettate prima di cliccare |
|
Spear phishing / BEC |
Messaggio personalizzato che sembra provenire da un dirigente, fornitore o collega che richiede un pagamento o informazioni sensibili |
Se i dipendenti verificano richieste insolite e seguono le procedure di approvazione |
|
Smishing |
Falso avviso di consegna o notifica di account inviato via SMS |
Se i dipendenti evitano link sospetti su mobile e verificano messaggi inattesi |
|
Vishing |
Chiamata telefonica simulata che richiede dettagli di accesso, approvazione di pagamento o informazioni sull’account |
Se i dipendenti mettono in discussione chiamanti inattesi ed evitano di fornire informazioni sensibili |
|
Phishing con QR code |
Un QR code su una falsa fattura, poster o email che conduce a una pagina di login simulata |
Se i dipendenti trattano i QR code con la stessa cautela dei link tradizionali |
Come possono le aziende eseguire simulazioni di phishing efficaci?
Simulazioni efficaci dovrebbero rispecchiare i messaggi e i rischi che i dipendenti incontrano nel lavoro quotidiano. Un team finanziario potrebbe necessitare di scenari realistici di fatture o pagamenti; altri dipendenti potrebbero essere più esposti a falsi avvisi di consegna o email di reimpostazione password.
Ogni simulazione deve avere un obiettivo chiaro: migliorare il riconoscimento del phishing, aumentare i tassi di segnalazione o testare la reazione a una tecnica d’attacco specifica. Gli scenari dovrebbero variare nel tempo in modo che i dipendenti apprendano segnali trasferibili anziché riconoscere solo modelli noti di test.
Le aziende possono introdurre gradualmente simulazioni più complesse o personalizzate mantenendole credibili e rilevanti per il lavoro quotidiano.
Quanto spesso dovrebbero essere condotte le simulazioni di phishing?
Non esiste un calendario unico valido per tutte le aziende. La frequenza dovrebbe dipendere dalle esigenze organizzative e dalla maturità del programma di consapevolezza della sicurezza.
Simulazioni regolari sono in genere più utili di un test annuale singolo perché permettono di rinforzare le buone abitudini e misurare i progressi nel tempo. I team con risultati più deboli possono inoltre beneficiare di test mirati e di attività di follow‑up formative.
Come possono le aziende misurare il successo delle simulazioni di phishing?
I risultati delle simulazioni di phishing vanno valutati su più campagne anziché basarsi su un singolo test.
Metriche utili includono:
- Tasso di clic: quanti dipendenti hanno cliccato un link di phishing simulato.
- Tasso di invio delle credenziali: quanti hanno inserito informazioni in una pagina di phishing simulata.
- Tasso di segnalazione: quanti hanno segnalato correttamente il messaggio.
- Tempo di segnalazione: quanto rapidamente sono stati segnalati i messaggi sospetti.
- Tasso di errore ripetuto: quante volte gli stessi dipendenti commettono errori simili in più simulazioni.
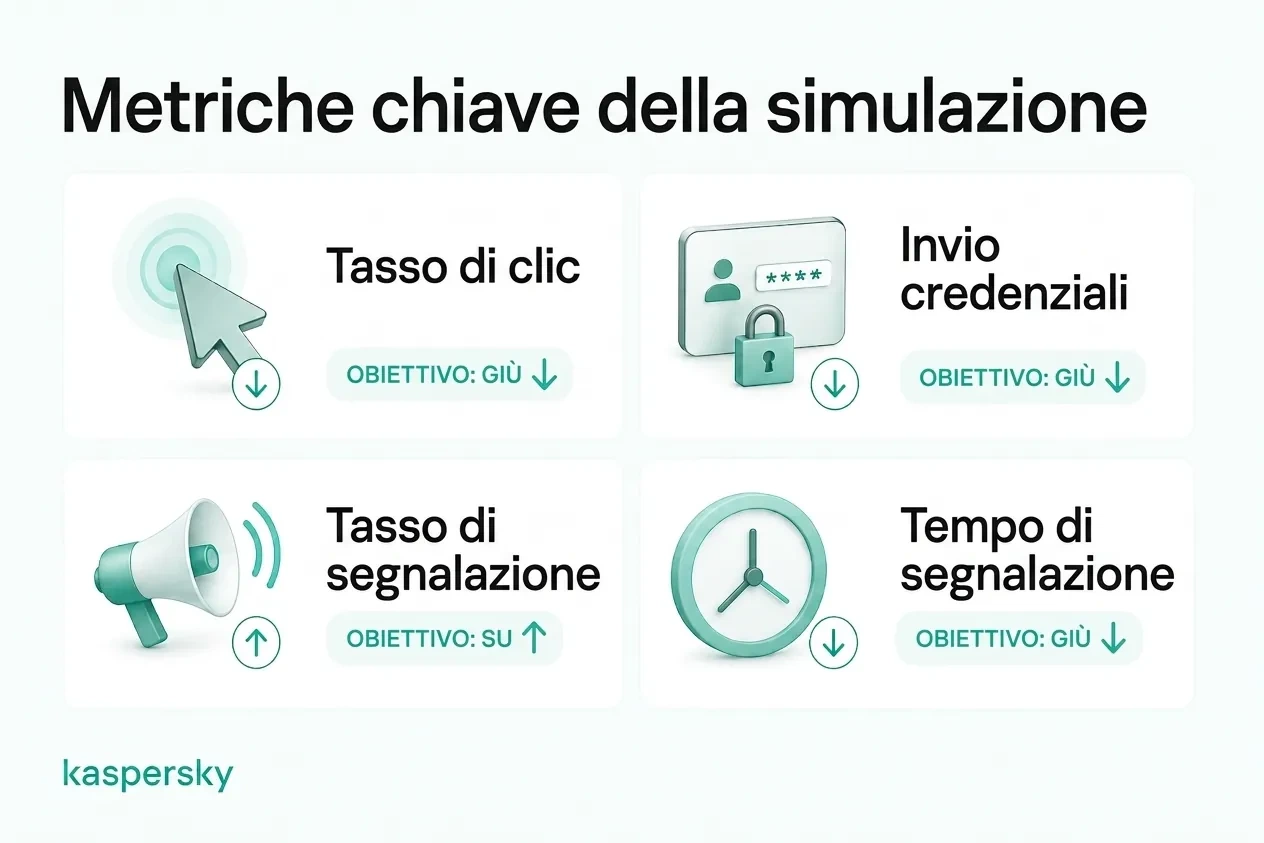
Il tasso di clic può essere utile, ma non dovrebbe essere l’unica misura del successo. Un aumento del tasso di segnalazione e una diminuzione degli errori ripetuti offrono un quadro più chiaro del miglioramento reale del comportamento dei dipendenti.
Come integrare le simulazioni di phishing nella formazione per la consapevolezza della sicurezza?
Le simulazioni sono più efficaci se fanno parte di un programma continuo di consapevolezza della sicurezza. Le aziende possono adottare un ciclo di formazione, simulazione, feedback, misurazione e retraining mirato per sviluppare continuamente le competenze dei dipendenti.
I risultati delle simulazioni possono evidenziare lacune specifiche di conoscenza e aiutare a fornire follow‑up formativi più pertinenti invece di somministrare lo stesso materiale a tutti. Con la crescita del programma, l’automazione può semplificare la programmazione delle campagne, l’assegnazione della formazione, i promemoria e il monitoraggio dei progressi.
Articoli correlati:
- Quali sono alcuni consigli efficaci per prevenire il phishing?
- Quali sono le principali differenze tra spear phishing e phishing?
- Come puoi proteggerti dagli attacchi di phishing generati da AI?
- Cos’è un attacco whaling e come funziona?
Prodotti consigliati:
- Kaspersky Small Office Security
- Soluzioni Kaspersky Endpoint Security per le PMI
- Soluzioni Kaspersky per la sicurezza informatica delle aziende
- Kaspersky Premium Antivirus - scarica la versione di prova gratuita per 30 giorni
FAQs
Le simulazioni di phishing sono legali?
In generale sì, ma le aziende devono assicurarsi che le simulazioni rispettino le norme applicabili in materia di lavoro, privacy e protezione dei dati. Nel contesto della UK, il monitoraggio dei dipendenti deve essere lecito, equo e trasparente, quindi le organizzazioni dovrebbero valutare come vengono raccolti e utilizzati i dati delle simulazioni.
Devi informare i dipendenti sulle simulazioni di phishing?
I dipendenti dovrebbero sapere che il monitoraggio della sicurezza e i test di consapevolezza fanno parte del programma di sicurezza dell’organizzazione, ma non è necessario che vengano avvisati in anticipo di ogni singola simulazione. Questo preserva il realismo mantenendo comunque un livello di trasparenza.
Qual è un buon tasso di clic in una simulazione di phishing?
Non esiste un “buon” tasso universale. La misura più utile è osservare se i tassi di clic e di inserimento delle credenziali diminuiscono nel tempo mentre i tassi di segnalazione migliorano.
Cosa cercare in uno strumento per simulazioni di phishing?
Cerca template realistici, acquisizione dati sicura, metriche di reporting, formazione automatizzata, pianificazione delle campagne, personalizzazione e facile monitoraggio dei progressi. Un buon strumento dovrebbe supportare l’apprendimento continuo più che semplici test singoli.