La maggior parte delle piccole imprese già svolge alcune attività di DIY sicurezza, anche se non è un compito ufficialmente assegnato a nessuno. L’esternalizzazione della sicurezza informatica (outsourcing) significa pagare un’azienda esterna per assumersi una parte o tutta questa attività, dall’installazione degli aggiornamenti al monitoraggio di accessi sospetti. Non è la stessa cosa che acquistare un software di sicurezza che potete gestire internamente.
Cos’è l’esternalizzazione della sicurezza informatica?
Un’azienda che esternalizza la sicurezza informatica paga un fornitore di servizi esterno per occuparsi di alcune o tutte le attività di protezione. Questo può includere il monitoraggio degli allarmi, la gestione dei dispositivi e delle tecnologie di sicurezza, la scansione delle vulnerabilità e la risposta agli incidenti.
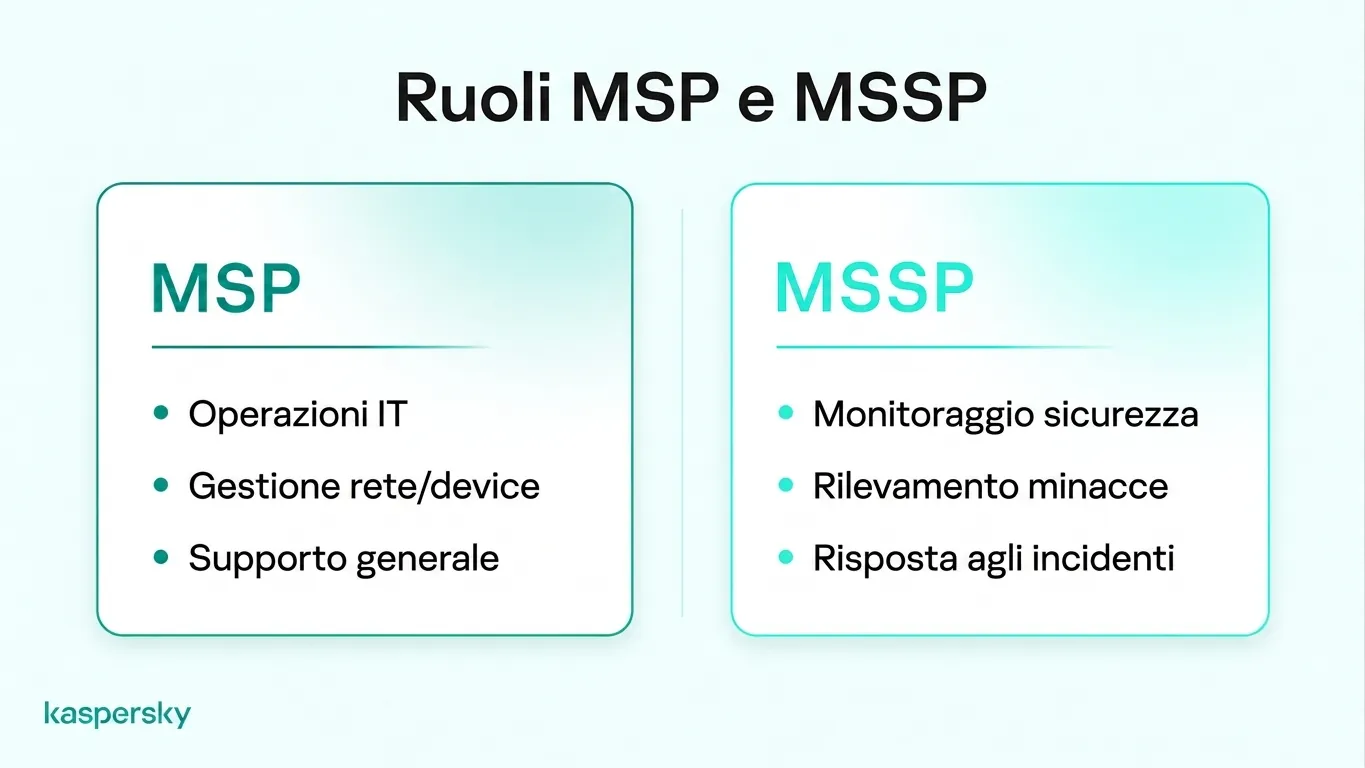
Esistono due tipi di fornitori che svolgono la maggior parte di questo lavoro:
- Un fornitore di servizi gestiti (MSP) gestisce le operazioni quotidiane IT, come la configurazione dei computer, la manutenzione della rete e la risoluzione dei problemi. Un MSP è una soluzione comune per l’outsourcing della sicurezza informatica nelle piccole imprese.
- Un fornitore di servizi di sicurezza gestiti (MSSP) si concentra sulla sicurezza delle informazioni, offrendo servizi come la rilevazione delle minacce, il monitoraggio fuori orario e la risposta agli incidenti.
Le piccole imprese di solito scelgono una delle tre configurazioni:
- DIY, ovvero la gestione interna (in‑house), significa che il vostro personale si occupa di tutto, utilizzando software di sicurezza e il proprio tempo.
- Sicurezza esternalizzata significa che un fornitore, di solito un MSP o un MSSP, svolge quel lavoro al posto vostro.
- Una configurazione ibrida divide il lavoro tra gestione interna ed esternalizzazione.
Non è necessario esternalizzare tutta la sicurezza. Un’impresa può esternalizzare un singolo compito, come un controllo di sicurezza annuale o l’assistenza dopo un attacco, e continuare a gestire il resto internamente.
- Molte piccole imprese possono occuparsi della protezione quotidiana da sole con software di sicurezza, responsabili nominati per ogni attività e controlli regolari.
- Gestire in proprio il software di sicurezza non implica necessariamente dover assumere un fornitore di servizi gestiti.
- Un MSSP è specializzato in sicurezza, mentre un MSP si occupa principalmente delle operazioni quotidiane IT.
- L’outsourcing della sicurezza può aggiungere competenze e monitoraggio continuativo, ma l’azienda conserva la responsabilità per accessi, formazione del personale e dati dei clienti.
- I prezzi per l’esternalizzazione dipendono di solito dalla dimensione dell’azienda, dal numero di dispositivi, dall’ambito dei servizi, dalle esigenze di supporto e dalla complessità della vostra infrastruttura IT.
- Con una soluzione ibrida, il personale esegue la sicurezza di routine mentre gli specialisti esterni si occupano di valutazioni o incidenti gravi.
Le piccole imprese possono gestire la sicurezza informatica da sole?
Molte piccole imprese gestiscono la propria sicurezza informatica senza uno specialista in organico. Può funzionare bene per ambienti semplici, come qualche portatile, posta cloud e nessun server in sede.
Di cosa ha bisogno l’azienda per gestire la sicurezza internamente?
Per gestire internamente la sicurezza informatica, una piccola impresa ha solitamente bisogno di una persona con conoscenze tecniche di base, tempo regolare dedicato alle attività di sicurezza, un responsabile nominato per ciascun compito e un software di sicurezza che copra tutti i dispositivi aziendali.
I team ridotti spesso trascurano il terzo punto: le attività senza una persona direttamente responsabile rischiano di cadere nel vuoto. Ogni attività ha bisogno di un referente che installi gli aggiornamenti, configuri nuovi account e gestisca gli allarmi.
Molti prodotti pensati per le imprese permettono ai piccoli team di gestire la protezione tramite un cruscotto centralizzato. Questo rende più semplice verificare la sicurezza dei dispositivi, applicare aggiornamenti e gestire le impostazioni senza intervenire su ogni singolo elemento.
Dove può fallire la sicurezza gestita internamente?
La gestione interna della sicurezza può mostrare limiti in termini di competenze e reperibilità. Un piccolo team potrebbe non avere le capacità per individuare un attacco ben nascosto o contenere un ransomware, e gli allarmi ricevuti di notte o nei weekend potrebbero non essere rilevati.
La persona responsabile della sicurezza spesso svolge anche altri compiti. Se è assente quando arriva un avviso, potrebbe non essere gestito per giorni. Inoltre, in caso di incidente grave potrebbe non avere le competenze necessarie per capire quali dati sono stati compromessi e cosa comunicare a clienti o autorità di controllo.
Quali attività di sicurezza possono gestire le piccole imprese internamente?
La maggior parte delle piccole imprese può occuparsi internamente della protezione quotidiana dei dispositivi, della sicurezza degli account, della formazione sul phishing per il personale e dei backup. Queste attività seguono routine stabilite e il software aziendale automatizza gran parte del lavoro, dalle scansioni programmate alla distribuzione degli aggiornamenti.
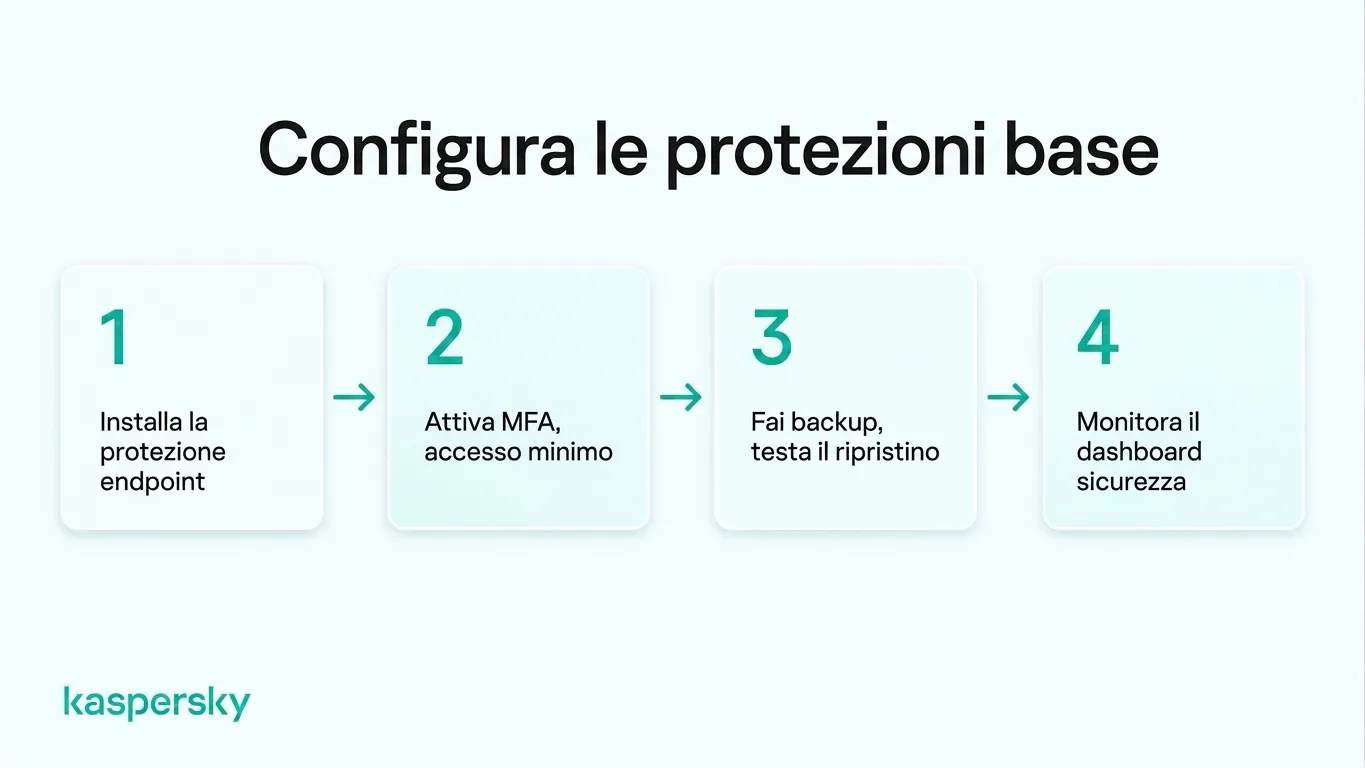
Una piccola impresa può di norma coprire le basi con questi quattro passaggi:
- Installa software di sicurezza (link prova Small Office Security) su ogni computer e telefono. Può bloccare malware noti, segnalare download rischiosi e avvisare dei siti di phishing. Abilita anche gli aggiornamenti automatici: molti attacchi sfruttano vulnerabilità già corrette da una patch. Se il personale usa telefoni personali per lavoro, decidete quali dispositivi possono accedere ai dati aziendali.
- Usa l’autenticazione multifattoriale (MFA) per e‑mail, conti bancari e app cloud. Una password rubata sarà meno spesso sufficiente per accedere. Concedi a ciascuna persona solo i privilegi necessari e revocali il giorno della cessazione. Un breve aggiornamento sulla protezione dal phishing una o due volte all’anno aiuta il personale a riconoscere una delle minacce più comuni.
- Imposta una routine di backup e verifica che funzioni. Conserva almeno una copia offline o separata dalla rete principale e testa il ripristino ogni pochi mesi. Poi redigi un piano di una pagina per il furto di un laptop o un attacco ransomware: chi chiamare, cosa scollegare e dove si trovano i backup.
- Monitora il cruscotto centrale. Molte soluzioni aziendali forniscono un cruscotto per controllare la protezione dei dispositivi, gestire gli aggiornamenti e rivedere gli allarmi di sicurezza. Controllate report di routine, aggiornamenti falliti e scadenze delle licenze con regolarità, ma fate in modo che gli allarmi critici siano esaminati immediatamente invece di aspettare un controllo settimanale programmato.
Testato in modo indipendente e premiato dai principali laboratori del settore.



Quali sono i pro e i contro dell’esternalizzazione della sicurezza informatica?
Un fornitore esterno può portare competenze specialistiche, strumenti aggiuntivi, meno lavoro per il personale e la tranquillità che i professionisti gestiscono la sicurezza. Lo svantaggio è la dipendenza dal fornitore, un controllo diretto ridotto e possibili lacune in ciò che il contratto copre.
Gli analisti di un MSSP affrontano attacchi su più organizzazioni e possono riconoscere minacce che il personale interno non ha mai incontrato. Alcuni fornitori offrono monitoraggio continuo e capacità di risposta agli incidenti difficili da mantenere per una piccola impresa da sola. L’esternalizzazione della sicurezza può quindi ridurre la necessità di assumere specialisti interni.
Tuttavia, una volta che un fornitore gestisce la vostra sicurezza, dipendete dal suo personale, dai tempi di risposta e dalle sue decisioni; la qualità del servizio può variare da fornitore a fornitore. È fondamentale leggere i contratti per capire cosa è coperto: per esempio, un fornitore che gestisce i portatili potrebbe non includere gli account cloud che conservano i dati dei clienti.
Ecco come si confrontano gestione interna ed esternalizzazione:
|
Voce di costo |
DIY |
Esternalizzato |
|
Costi ricorrenti |
Licenze software di sicurezza |
Canone mensile per MSP o MSSP, spesso per dispositivo o per utente |
|
Installazione |
Ore di personale per installare e configurare |
Costo di onboarding, più tempo del personale durante il passaggio di consegne |
|
Amministrazione continua |
Ore di personale per aggiornamenti, allarmi e controlli |
Tempo del personale per rivedere report e gestire il fornitore |
|
Risposta agli incidenti |
Assistenza specialistica acquistata quando serve |
Inclusa o fatturata separatamente, a seconda del contratto |
|
Lavori specialistici occasionali |
Valutazioni o audit acquistati quando necessario |
A volte inclusi, a volte a pagamento |
Per confrontare le due opzioni in modo equo, elencate prima ciò che dovete proteggere, come dispositivi, account e dati. Indicate quali attività il vostro personale può gestire e ottenete preventivi per il resto. Poi sommate un anno di costi fra software, tempo del personale e canoni del fornitore per entrambe le opzioni.
Quando conviene esternalizzare la sicurezza informatica?
Un fornitore ha senso quando la vostra infrastruttura richiede più competenze o ore di quelle che il team può offrire. Molte aziende senza uno specialista IT scelgono comunque di mantenere parte della sicurezza internamente.
Quali situazioni richiedono competenze esterne?
Un’impresa ha più probabilità di aver bisogno di competenze esterne quando la sua infrastruttura IT è complessa, quando regolamenti di settore impongono requisiti specifici di sicurezza, o quando un incidente grave, come il ransomware o una violazione di dati, richiede personale specializzato per contenerlo.
Uno studio medico con cartelle pazienti o un negozio online che elabora pagamenti con carta potrebbero dover rispettare regole su controlli di sicurezza, registri o test regolari. Durante un attacco, uno specialista in risposta agli incidenti può aiutare a contenere i danni, preservare le prove e determinare quali dati sono stati accessi o rubati. Molti team piccoli non posseggono queste competenze e potrebbero non essere attrezzati per rispondere efficacemente a un attacco.
Come decidere tra gestione interna e esternalizzazione?
Confrontate ciò che il vostro team può gestire con ciò di cui l’azienda ha bisogno: le competenze e le ore richieste, i requisiti normativi e il budget. Tenete internamente quel che il personale può coprire e chiedete preventivi per il resto.
Ponetevi queste domande:
- Qualcuno in organico sa configurare il software di sicurezza, leggere gli avvisi e riconoscere comportamenti anomali?
- Quella persona ha alcune ore alla settimana dedicate esclusivamente alla sicurezza, separate dal suo lavoro principale?
- Gestite server propri, più sedi o una larga forza lavoro remota?
- Clienti, assicuratori o autorità richiedono controlli specifici o test periodici?
- Un fornitore costerebbe meno rispetto al tempo che il personale impiegherebbe per le stesse attività?
Se il vostro team ha le competenze e il tempo per gestire la sicurezza quotidiana, la gestione interna potrebbe essere sufficiente. Se avete bisogno solo di aiuto su compiti specifici, un approccio ibrido può fornire competenze aggiuntive senza un contratto full‑service. L’esternalizzazione continuativa diventa più sensata quando i requisiti di sicurezza superano costantemente le capacità o la disponibilità del team.
Esempi pratici per piccole imprese
Studio di contabilità
Questo studio di quattro persone lavora con laptop, posta cloud e un drive condiviso online, senza server da mantenere. Un partner dedica un’ora ogni venerdì a controllare il cruscotto di sicurezza e confermare che il backup della settimana sia avvenuto. Con software di sicurezza e MFA su ogni account, lo studio potrebbe non aver bisogno di aiuto esterno.
Studio di architettura
Uno studio di 15 persone gestisce un file server e diversi architetti lavorano da casa con accesso remoto. In questo esempio il responsabile d’ufficio fa i controlli quotidiani, ma nessuno ha verificato se le connessioni al server siano sicure. Uno specialista potrebbe rivedere la configurazione di sicurezza una volta l’anno per individuare lacune, senza necessità di un contratto mensile.
Commerciante online
Il commerciante ha 40 dipendenti, accetta pagamenti con carta e usa più sistemi cloud. Il software di sicurezza segnala più allarmi di quanti la sua squadra interna di due persone possa gestire e il negozio deve restare operativo 24/7. Qui, una sicurezza gestita per piccole imprese può essere la scelta pratica, perché aggiunge monitoraggio continuo e risposta agli incidenti.
Le piccole imprese possono combinare gestione interna ed esternalizzazione?
Le piccole imprese possono adottare un modello ibrido, dove il personale si occupa di attività di routine come aggiornamenti, account e backup, e specialisti esterni coprono ciò che il team non ha tempo o competenze per gestire, come il monitoraggio 24/7 o la risposta agli incidenti.
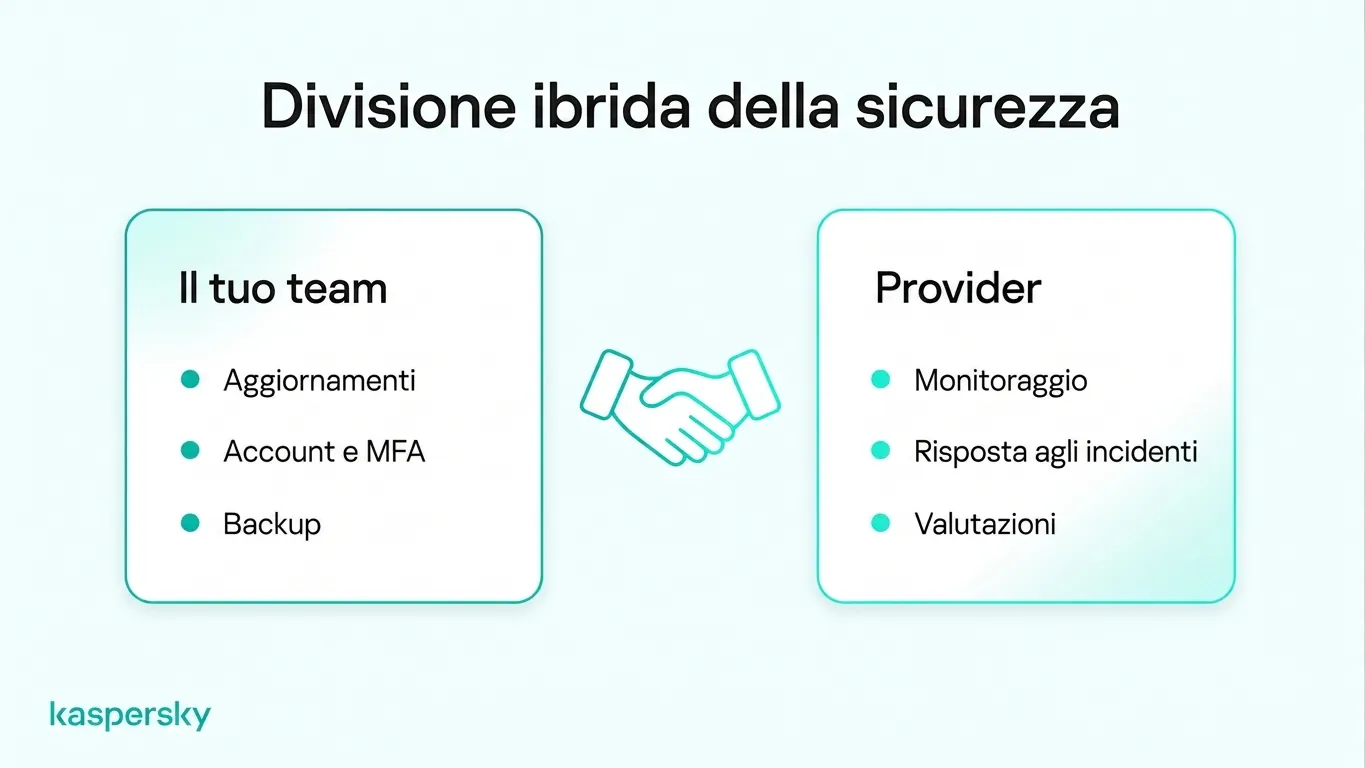
Accordatevi su chi fa cosa prima di firmare un contratto. Il contratto dovrebbe elencare i dispositivi e gli account coperti dal fornitore e le attività che restano al personale. Dovrebbe anche indicare chi contatta chi quando un allarme deve essere scalato e i tempi di risposta concordati dal fornitore.
Se già pagate un MSP, usate la stessa divisione del lavoro per rivedere il contratto. Elencate ciò per cui pagate e segnate i servizi che usate. Verificate quali attività il personale potrebbe gestire da solo e cercate eventuali lacune, come telefoni del personale o nuovi dispositivi non compresi. Chiedete inoltre come il fornitore rendiconta la gestione esternalizzata della sicurezza in modo da vedere cosa fa ogni mese.
Articoli correlati:
- Come semplificare la sicurezza informatica per le aziende senza un team dedicato
- Guida completa alla cybersecurity per piccole imprese
- Sicurezza delle e‑mail per le piccole imprese
- Quali sono le differenze chiave tra EDR e antivirus?
Prodotti consigliati:
- Kaspersky Small Office Security
- Scarica la prova gratuita di Kaspersky Small Office Security
- Scarica la prova gratuita di 30 giorni del nostro piano Premium
FAQs
Si può iniziare con la gestione interna e poi passare ai servizi gestiti?
Sì. Molti fornitori accolgono aziende che già gestiscono la sicurezza internamente. Un elenco aggiornato di dispositivi, account e impostazioni di sicurezza può accelerare il passaggio, anche se alcuni fornitori potrebbero voler sostituire gli strumenti esistenti.
Come capire se un fornitore di servizi di sicurezza sta facendo il suo lavoro?
Confrontate i suoi report con i livelli di servizio nel contratto, come i tempi di risposta concordati. Buoni report mostrano gli allarmi gestiti, gli aggiornamenti applicati e gli incidenti investigati. Risposte lente, riepiloghi vaghi o dispositivi mancanti nei registri possono indicare lacune.
Quali responsabilità restano all’azienda dopo l’esternalizzazione?
La vostra azienda resta responsabile della protezione dei dati dei clienti, della gestione degli accessi dei dipendenti, della formazione del personale e dell’adempimento dei requisiti di sicurezza applicabili. Esternalizzare compiti tecnici non elimina queste responsabilità, anche se il fornitore può avere obblighi legali e contrattuali propri.
Una piccola impresa ha bisogno di un Security Operations Center?
Di solito non ha senso crearne uno proprio. Un SOC è un team che monitora e risponde agli allarmi di sicurezza 24/7. Pochissime piccole imprese possono permettersene uno in organico; chi necessita di copertura continua spesso la acquista tramite un MSSP.