Perché le piccole imprese sono bersagli attraenti per gli hacker?
Le piccole imprese attirano gli hacker perché trattano dati preziosi e transazioni finanziarie ma spesso dispongono di risorse limitate per proteggere i propri sistemi. I cybercriminali possono sfruttare queste opportunità per rubare denaro, compromettere account o ottenere accesso ad aziende più grandi.
Non tutti gli attacchi sono diretti a una specifica azienda. Molti cyberattacchi sono automatizzati o distribuiti su larga scala: gli aggressori usano strumenti per individuare sistemi esposti e vulnerabilità comuni. Altri invece prendono di mira deliberatamente singole imprese, dipendenti, rapporti con fornitori o processi di pagamento.
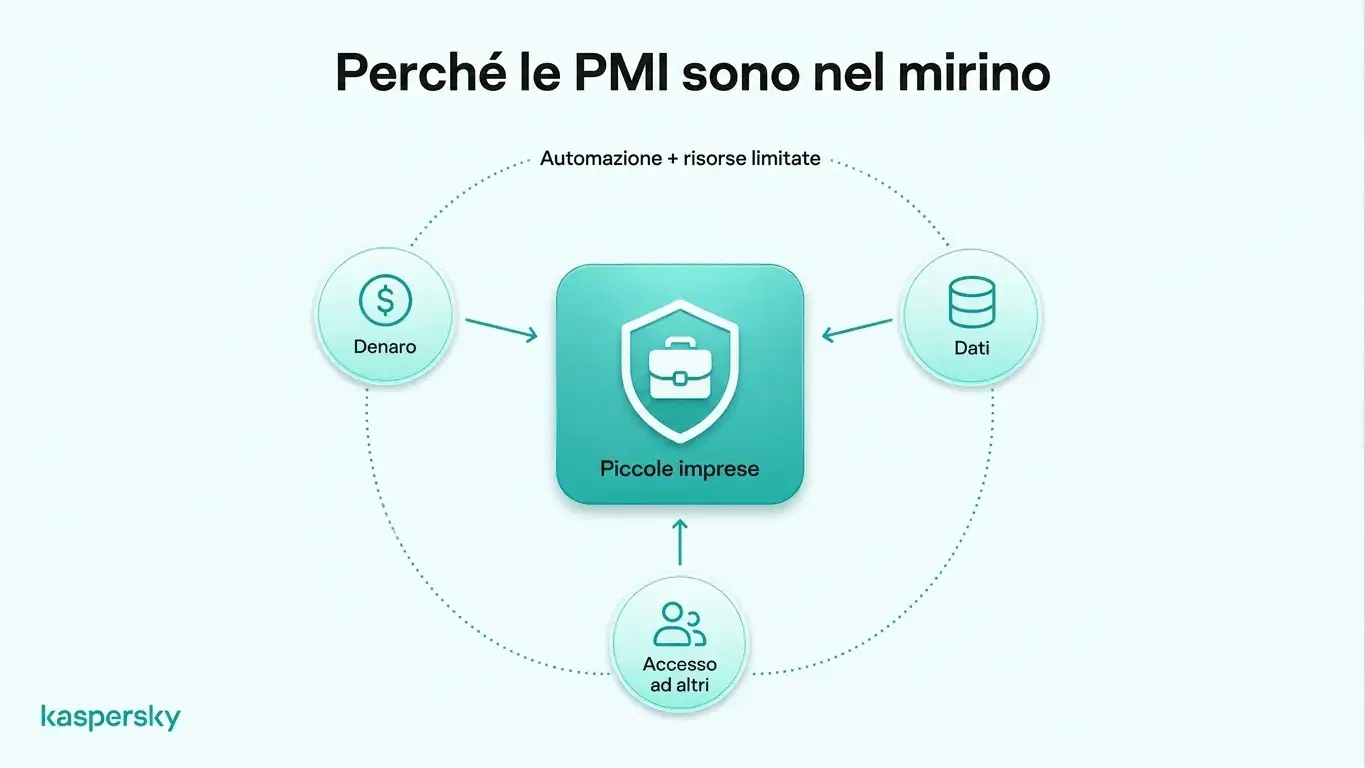
Il denaro è un motivo evidente. Gli aggressori possono cercare di sottrarre fondi dai conti aziendali o compiere altre frodi finanziarie. I riscatti sono un altro mezzo con cui gli hacker tentano di ottenere denaro direttamente.
Le piccole imprese possono custodire informazioni di valore, come dati dei clienti, anagrafiche dei dipendenti, credenziali di accesso e informazioni commercialmente sensibili. I loro rapporti con organizzazioni più grandi possono renderle appetibili, perché un fornitore compromesso può servire da punto di ingresso per attaccare altre aziende.
Un altro fattore è rappresentato dalle risorse. Le realtà più piccole possono avere supporto IT limitato e spesso processi formali di cybersecurity meno sviluppati. Questo non significa che le piccole imprese siano automaticamente insicure, ma può rendere più difficile individuare e correggere rapidamente le vulnerabilità comuni.
Quello che c'è da sapere:
- Le piccole imprese possono essere bersagliate direttamente, ma molti attacchi sono di natura automatica o opportunistica anziché mirati personalmente a un singolo soggetto.
- I cybercriminali possono essere motivati da pagamenti fraudolenti, riscatti, accesso ai conti aziendali o dal valore dei dati aziendali e dei clienti.
- Email aziendali, credenziali dei dipendenti, registri dei clienti e relazioni con i fornitori possono rendere una piccola impresa interessante da attaccare.
- Le connessioni con organizzazioni più grandi possono creare rischi nella supply chain, facendo delle imprese più piccole dei gradini utili per raggiungere altri obiettivi.
- Risorse IT limitate e processi di sicurezza dedicati ridotti possono aumentare l'esposizione se le vulnerabilità comuni restano irrisolte.
- Protezioni di base come MFA, password uniche, aggiornamenti di sicurezza, protezione degli endpoint, formazione dei dipendenti e backup testati possono ridurre molti dei rischi più comuni legati ai cyberattacchi.
In che modo gli hacker attaccano le piccole imprese?
Gli hacker attaccano frequentemente le piccole imprese tramite phishing, ingegneria sociale, credenziali rubate, malware, ransomware e software non aggiornato. Questi metodi possono dare agli aggressori accesso ad account aziendali, informazioni sensibili o sistemi critici senza richiedere tecniche particolarmente sofisticate.
Phishing e compromissione delle email aziendali
Email di phishing, pagine di accesso false, impersonificazioni e altre forme di ingegneria sociale sono spesso usate per rubare credenziali o manipolare pagamenti.
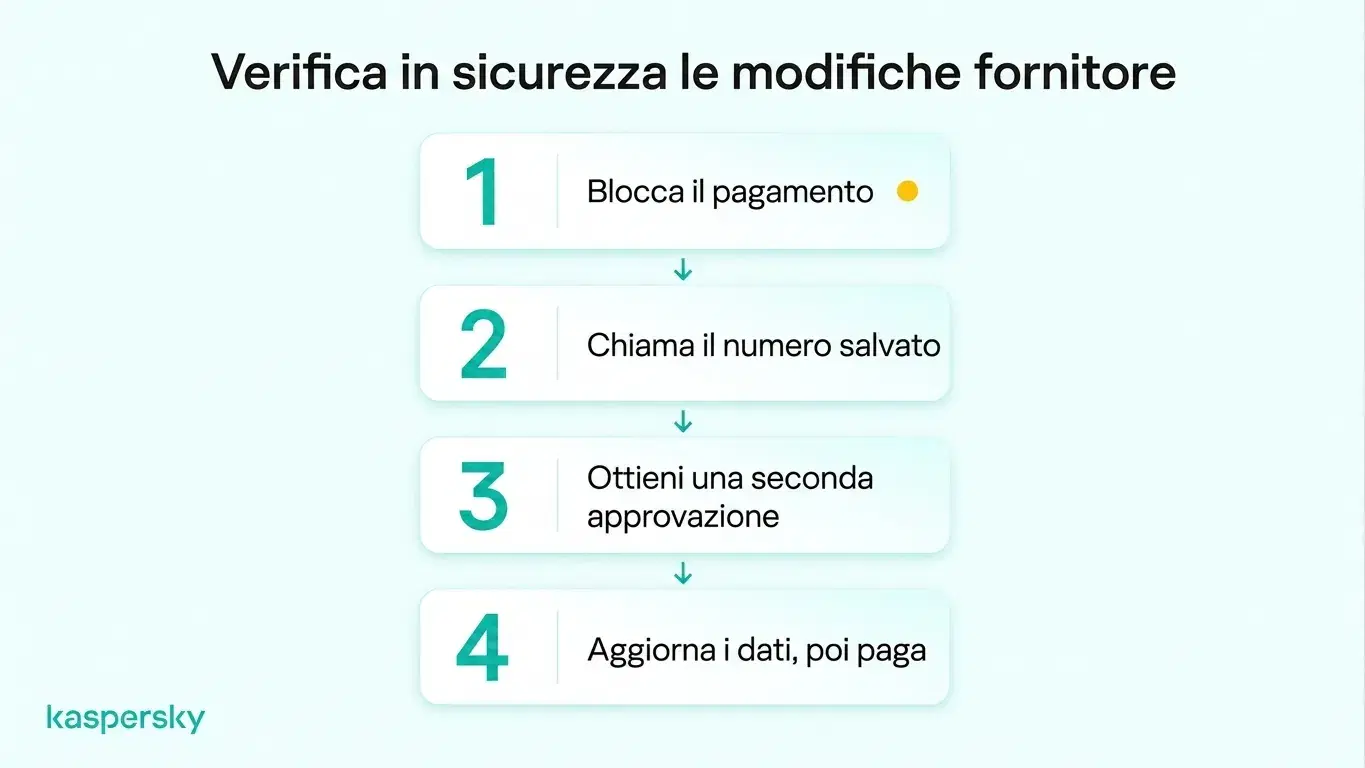
Un esempio tipico è una fattura fornitore fraudolenta. Un attaccante può fingersi un fornitore noto e inviare una fattura apparentemente legittima ma con coordinate bancarie diverse. Se la modifica non viene verificata in modo indipendente, l'azienda può versare i soldi direttamente all'aggressore.
Malware e ransomware
Il malware può rubare informazioni, monitorare l'attività o dare accesso non autorizzato ai dispositivi. Il ransomware può cifrare i file aziendali e interrompere le operazioni. Alcuni attacchi ransomware prevedono anche il furto di dati sensibili con la minaccia di pubblicarli se il riscatto non viene pagato.
Credenziali compromesse
Password deboli o compromesse possono consentire agli aggressori di accedere alle email aziendali e a numerosi altri account. Una volta dentro, possono leggere messaggi, impersonare dipendenti o usare account fidati per colpire clienti e fornitori.
Vulnerabilità del software
Applicazioni non aggiornate e strumenti di accesso remoto insicuri possono creare punti d'ingresso nei sistemi aziendali. Mantenere il software supportato e aggiornato aiuta a chiudere vulnerabilità note prima che gli aggressori le sfruttino.
Cosa succede quando una piccola impresa viene compromessa?
Un cyberattacco riuscito può costare denaro a una piccola impresa, interrompere le operazioni quotidiane, esporre informazioni sensibili e danneggiare la fiducia dei clienti. L'impatto può essere particolarmente grave per aziende con riserve finanziarie limitate o poche risorse per recuperare rapidamente.
Le perdite finanziarie sono spesso la prima conseguenza. I costi possono derivare da pagamenti fraudolenti, interventi di ripristino, perdita di fatturato, sostituzione di sistemi o richieste di estorsione. Per molte piccole imprese questi oneri sono difficili da sostenere.
Le interruzioni operative sono particolarmente problematiche per le piccole realtà. Se account essenziali, file, sistemi di pagamento o servizi cloud diventano indisponibili, le attività quotidiane possono bloccarsi. Senza supporto IT dedicato, ripristinare l'accesso e tornare alla normalità può richiedere tempo aggiuntivo.
I cyberattacchi possono anche causare violazioni di dati che rivelano informazioni di clienti, dipendenti o altri dati riservati. A seconda dei dati coinvolti e delle normative applicabili, le imprese potrebbero dover indagare sull'incidente, notificare le parti interessate o segnalare la violazione alle autorità competenti.
Clienti e partner commerciali possono perdere fiducia se informazioni sensibili vengono esposte o i servizi vengono interrotti. Questo danno reputazionale può essere particolarmente grave per le piccole imprese che contano su clientela abituale e rapporti a lungo termine.
Come possono le piccole imprese proteggersi dagli hacker?
Le piccole imprese possono ridurre il rischio di cyberattacchi proteggendo gli account con password robuste e MFA, mantenendo i dispositivi aggiornati, usando protezione degli endpoint e formando i dipendenti al riconoscimento dell'ingegneria sociale. Backup regolari e procedure chiare di segnalazione degli incidenti offrono una protezione aggiuntiva.
Proteggere gli account aziendali. Usare password forti e uniche per gli account aziendali e conservarle in un affidabile gestore di password invece di riutilizzare le stesse credenziali.
La multi‑fattore di autenticazione (MFA) dovrebbe essere attivata per account importanti come posta elettronica, piattaforme cloud, servizi finanziari e account amministrativi. I dipendenti devono avere accesso solo ai sistemi e alle informazioni necessarie per il proprio ruolo.
Proteggere dispositivi e software. Laptop aziendali, telefoni e altri dispositivi devono ricevere tempestivamente gli aggiornamenti di sicurezza. Una protezione affidabile per gli endpoint può aiutare a rilevare e bloccare malware, ransomware, siti web dannosi e altre minacce. Software obsoleto o non più supportato dovrebbe essere sostituito quando consente l'accesso a sistemi aziendali critici.
Testato in modo indipendente e premiato dai principali laboratori del settore.



I dipendenti devono sapere come riconoscere il phishing e richieste di pagamento sospette. Le aziende dovrebbero inoltre creare procedure di verifica semplici in modo che il personale non debba affidarsi esclusivamente al fatto che una email o un messaggio appaia legittimo.
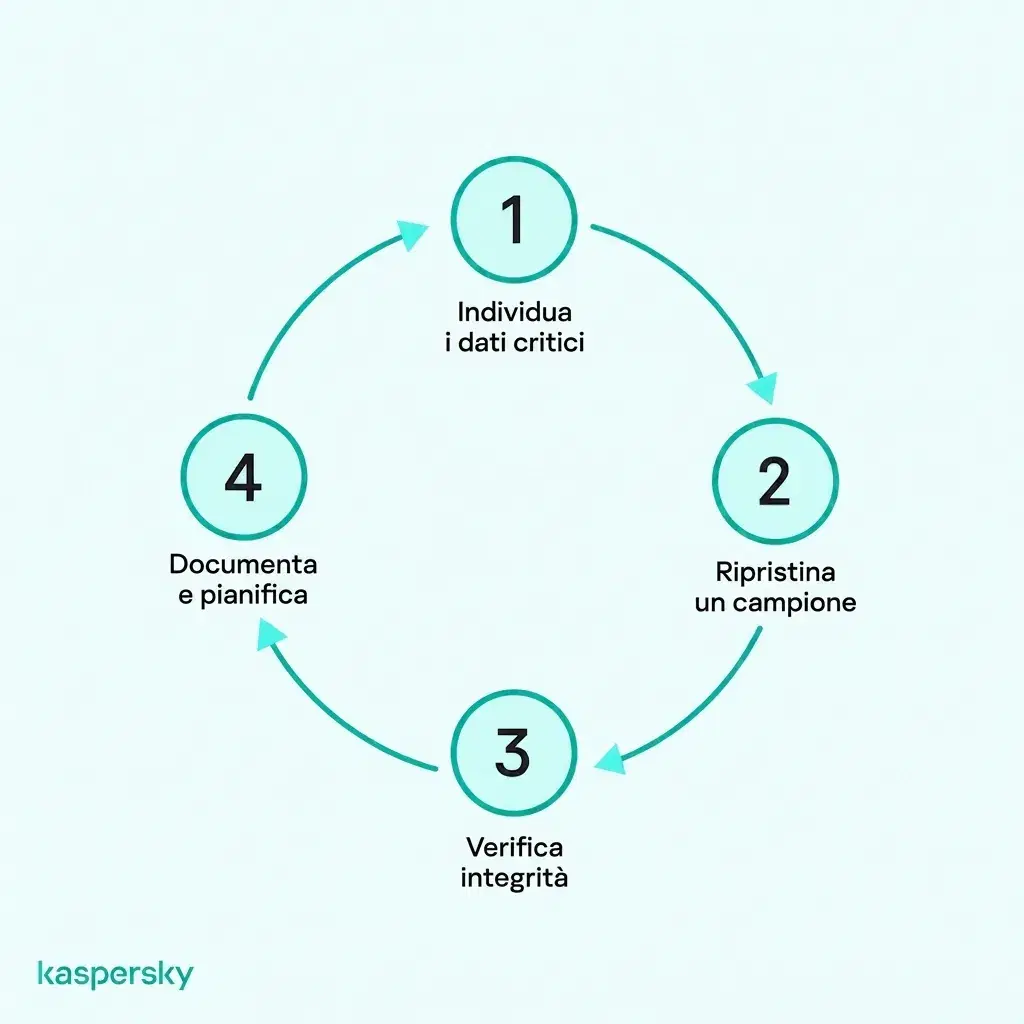
Prepararsi a eventuali incidenti di sicurezza. Conserva backup sicuri dei dati aziendali importanti e testali periodicamente per assicurarti che le informazioni possano effettivamente essere ripristinate. I dipendenti devono anche sapere chi contattare se ricevono un messaggio sospetto, perdono un dispositivo o pensano che un account sia stato compromesso.
Articoli correlati:
- Cosa sono i siti di truffa e come evitare i siti di truffa?
- Di cosa ha bisogno il malware per prosperare
- Come evitare il furto di dati
- Perché la cyber security per le piccole imprese è fondamentale per la tua protezione?
Prodotti consigliati:
- Kaspersky Premium
- Scarica una prova gratuita di 30 giorni del nostro piano premium
- Kaspersky Mobile Security
FAQs
I hacker possono attaccare una piccola impresa che non ha un sito web?
Sì. Un sito web è solo uno dei possibili punti d'ingresso. Gli aggressori possono prendere di mira email aziendali, account cloud, dispositivi dei dipendenti, servizi di accesso remoto, password e fornitori anche se l'azienda non ha un sito pubblico.
Come può una piccola impresa capire se gli hacker hanno ottenuto accesso ai suoi sistemi?
I segnali di allarme possono includere avvisi di accesso sconosciuti, cambi di password imprevisti, nuove regole di inoltro nella posta, pagamenti insoliti, software sconosciuto o dispositivi che si comportano in modo anomalo. Software di sicurezza e log di attività degli account possono aiutare a individuare accessi sospetti.
Chi è responsabile della sicurezza del cloud?
La sicurezza del cloud è generalmente una responsabilità condivisa tra il fornitore e l'azienda che utilizza il servizio. Il fornitore di solito protegge l'infrastruttura sottostante, mentre il cliente resta responsabile di aspetti quali la sicurezza degli account, i permessi di accesso, le configurazioni e i dati conservati. La divisione esatta delle responsabilità dipende dal tipo di servizio cloud impiegato.
Quali settori sono più frequentemente presi di mira dai cyberattacchi?
Secondo il Verizon's 2026 Data Breach Investigations Report, i settori con alcuni dei maggiori numeri di violazioni confermate nel 2026 includono manifatturiero, servizi professionali, amministrazione pubblica, sanità e finanza. Tuttavia, imprese di ogni settore e dimensione sono esposte al rischio di cyberattacchi.