Come i truffatori ottengono le tue informazioni personali?
I truffatori possono ottenere dati personali in molti modi. A volte riescono a indurti a rivelarli con messaggi di phishing, siti falsi, chiamate fraudolente, quiz, sondaggi o altre tecniche di social engineering. Le informazioni possono anche essere sottratte direttamente da un dispositivo tramite malware, esposte in una violazione di dati, raccolte da fonti pubbliche o ottenute con metodi fisici come lo skimming delle carte o la posta rubata.
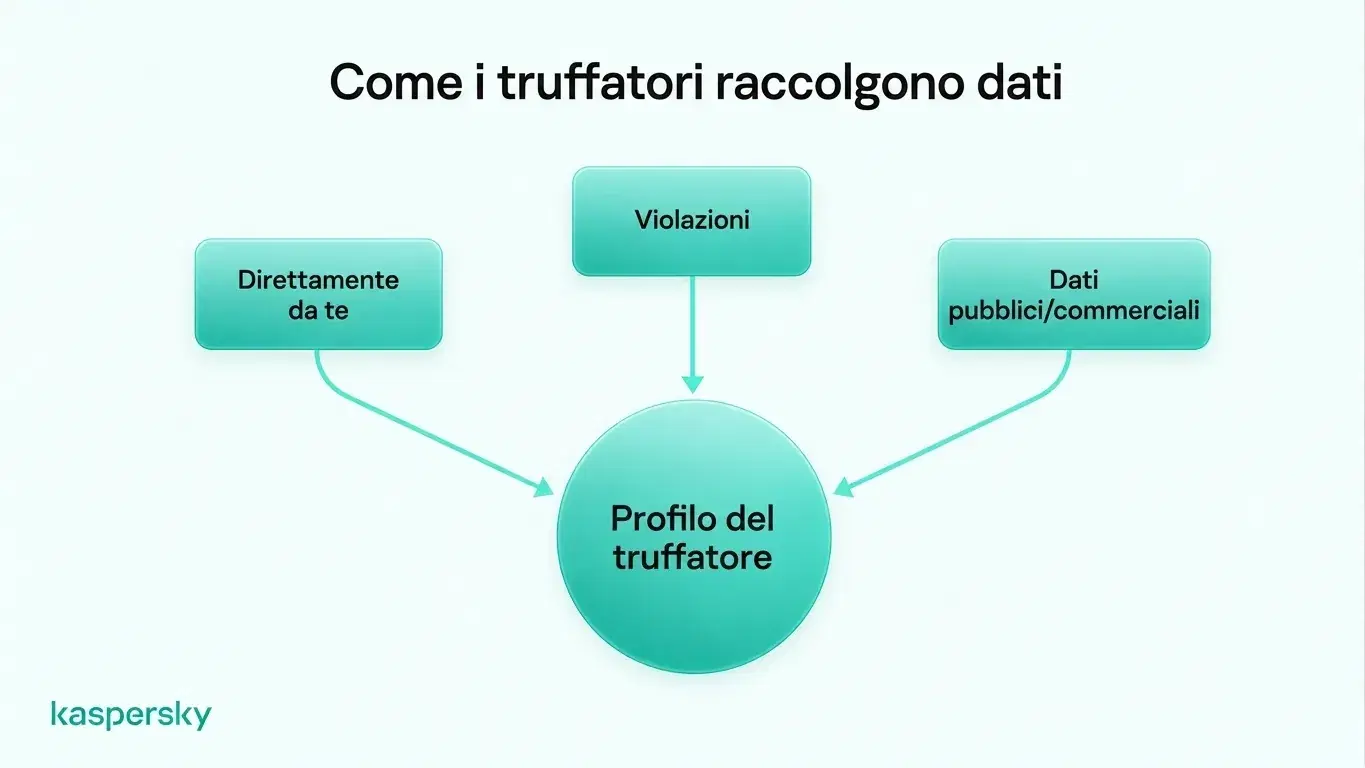
I truffatori spesso raccolgono informazioni da più fonti invece di contare su un singolo attacco. Incrociando questi dettagli possono ricavare un profilo più completo di una persona e rendere le truffe più credibili.
- I truffatori ottengono informazioni principalmente in tre modi: direttamente dalla vittima, tramite dati trapelati o violati, e da fonti pubbliche o commerciali.
- Diverse informazioni possono essere combinate per creare un profilo molto più dettagliato, ecco perché un truffatore può conoscere dati personali autentici.
- Una ricerca Kaspersky del 2025 ha mostrato che l'88,5% degli attacchi di phishing analizzati aveva lo scopo di rubare credenziali di accesso.
- Il fatto che chi chiama o invia un messaggio conosca un nome, un indirizzo, una banca, un datore di lavoro o altri dati reali non prova che la comunicazione sia autentica.
- Software di sicurezza, download affidabili, aggiornamenti e la condivisione di meno informazioni personali online possono ridurre la quantità di dati che i truffatori riescono a ottenere.
- Password uniche e autenticazione a due fattori possono rendere le credenziali trapelate molto meno utili se i dati personali vengono esposti.
Phishing e social engineering
Il phishing e altre forme di social engineering si basano sulla manipolazione più che sull'hacking. I truffatori possono inviare email o effettuare chiamate che sembrano provenire da una banca, un corriere, un servizio pubblico, un datore di lavoro o un'altra organizzazione di fiducia.
Queste truffe possono assumere varie forme. Smishing utilizza messaggi di testo. Vishing sfrutta le chiamate vocali. Siti web falsi, negozi online contraffatti, quiz, sondaggi, concorsi e giveaway possono essere creati per raccogliere informazioni personali.
L'obiettivo è spesso convincere la vittima a rivelare dati come nome utente, password, informazioni di pagamento o identificatori personali. La truffa può indurre a cliccare su un link malevolo o a concedere l'accesso remoto a un dispositivo.
Infostealer e altri tipi di malware
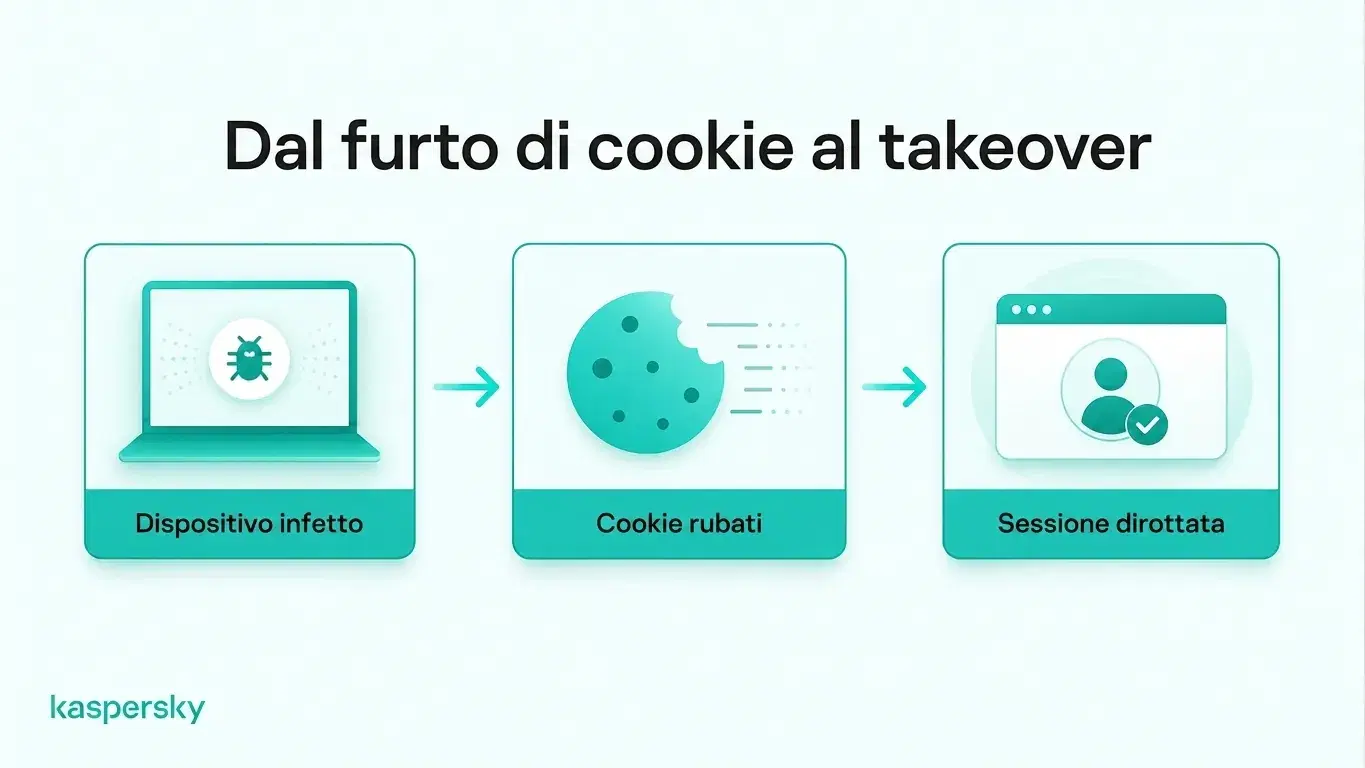
Il malware può raccogliere informazioni personali direttamente da un dispositivo infetto. Gli infostealer sono tipi di malware progettati specificamente per trovare e rubare dati come password salvate, cookie del browser, dettagli di pagamento, file e altre informazioni sensibili.
Il malware può infettare i dispositivi tramite download malevoli, allegati di phishing, siti compromessi o app false camuffate da software legittimo.
Anche i cookie del browser possono avere valore. I cookie di sessione rubati possono permettere agli aggressori di dirottare una sessione di accesso attiva senza dover inserire di nuovo la password. Per questo motivo il malware su un dispositivo considerato “affidabile” può esporre molto più che semplici file locali.
Violazioni di dati
Le informazioni personali possono essere esposte anche a causa di un'azienda o di un servizio online, anche quando l'interessato non ha fatto nulla di sbagliato.
Una violazione di dati può rivelare indirizzi email, numeri di telefono, nomi, password, dati di pagamento, date di nascita o altri dati di account. Le credenziali sottratte possono poi essere riutilizzate in altre truffe o vendute ad altri criminali sul dark web.
I dati violati possono rimanere utili a lungo. Anche se una vecchia password non è più valida, altri dettagli come email, numero di telefono, indirizzo di casa o data di nascita possono essere combinati con informazioni più recenti per attività di frode o furto d’identità.
Fonti pubbliche e broker di dati
Non tutte le informazioni usate dai truffatori sono rubate. Parte possono essere già pubbliche o commercialmente disponibili.
I profili sui social media possono rivelare nomi, luoghi di lavoro, parenti, ubicazioni, compleanni, interessi, piani di viaggio e altri dettagli personali. Registri pubblici, siti di ricerca persone, elenchi e i broker di dati possono fornire informazioni aggiuntive come contatti, indirizzi e dati demografici.
Metodi fisici
I truffatori possono anche raccogliere dati offline. Lo shoulder surfing consiste nell'osservare qualcuno mentre inserisce una PIN o altre informazioni sensibili in un luogo pubblico.
I dispositivi di skimming possono catturare i dati delle carte di pagamento, mentre la posta rubata può contenere estratti conto, informazioni di account o documenti d'identità. Documenti scartati senza distruzione sicura possono esporre dettagli utili.
Cosa possono fare i truffatori con le tue informazioni personali?
Quanto possono fare i truffatori con i dati personali dipende dai dettagli che ottengono. Anche un indirizzo email o un numero di telefono possono essere usati per campagne di phishing o truffe mirate, mentre informazioni aggiuntive permettono impersonificazioni più credibili, takeover di account o furto d’identità (identity theft).
Per esempio, un truffatore potrebbe unire un indirizzo email esposto in una violazione di dati con il nome del datore di lavoro trovato sui social. Potrebbe quindi inviare un messaggio di phishing che sembra provenire dal reparto IT dell'azienda, rendendo la richiesta più credibile.
Conoscere dettagli personali reali non rende una chiamata o un messaggio affidabile.
I truffatori possono usare diversi tipi di informazioni per scopi diversi:
|
Informazione esposta |
Cosa possono farci i truffatori |
|
Indirizzi email e numeri di telefono |
Inviare messaggi di phishing mirati, chiamate truffa o notifiche di account fraudolente. |
|
Nomi utente e password |
Tentare di accedere agli account o verificare credenziali riutilizzate su altri servizi. |
|
Dettagli della carta di pagamento o bancari |
Tentare transazioni non autorizzate o frodi finanziarie, a seconda dei dati ottenuti. |
|
Nomi, indirizzi e informazioni dai social |
Impersonare contatti fidati o rendere le truffe più credibili. |
|
Documenti d'identità e dati sensibili |
Tentare furti d’identità, domande fraudolente o impersonificazione di account. |
|
Cookie del browser e sessioni attive |
Potenzialmente dirottare account connessi senza dover inserire nuovamente la password. |
Cosa fare se un truffatore ha le tue informazioni personali?
Il primo passo è capire quali informazioni personali possono essere state esposte. La risposta corretta dipende dal tipo di dati coinvolti, se un account è stato compromesso e se un dispositivo è stato infettato.
|
Informazione esposta |
Rischio principale |
Cosa fare |
|
Password o credenziali di account |
Takeover dell'account e accessi non autorizzati |
Modifica le password interessate, anche su altri account dove le hai riutilizzate. Attiva l'autenticazione a due fattori (2FA), controlla l'attività dell'account e disconnetti le sessioni sospette. |
|
Dettagli della carta o dati bancari |
Pagamenti non autorizzati e frodi finanziarie |
Contatta immediatamente la tua banca o l'emittente della carta. Verifica se la carta o l'account devono essere bloccati o sostituiti e controlla le transazioni recenti. |
|
Documenti d'identità o dati sensibili |
Furto d’identità e impersonificazione |
Contatta l'autorità o l'ente emittente pertinente per ricevere indicazioni. Monitora eventuali account o richieste di registrazione a tuo nome e segnala sospetti furti d’identità. |
|
Indirizzo email o numero di telefono |
Phishing, chiamate truffa e impersonificazioni mirate |
Sii prudente con messaggi e chiamate inattesi, specialmente se contengono dati personali reali. Evita link sospetti e verifica le richieste tramite canali ufficiali. |
|
Cookie del browser, sessioni attive o dati legati al malware |
Dirottamento di sessioni e ulteriore furto di credenziali |
Controlla e pulisci il dispositivo interessato con software di sicurezza affidabile. Poi cambia le password importanti da un dispositivo pulito, revoca le sessioni attive dove possibile e controlla l'attività degli account. |
Continua a monitorare gli account più importanti per accessi sospetti, tentativi di reset della password e transazioni non autorizzate. Segnala qualsiasi uso improprio confermato al fornitore o all'organizzazione competente.
Come proteggere le tue informazioni personali dai truffatori?
Proteggere i dati personali significa rendere più difficile la raccolta di informazioni utili da parte dei truffatori. Sii prudente con messaggi o chiamate inattesi, soprattutto quando viene creato un senso di urgenza o viene richiesto l'accesso a un account. Anche se una richiesta sembra provenire da un'istituzione fidata, verificane l'autenticità contattando l'organizzazione tramite canali ufficiali prima di condividere dati o concedere accesso.
Gli account necessitano di protezioni solide. Usa una password diversa per ogni account online. Queste possono essere salvate in un gestore di password affidabile. È inoltre consigliabile attivare l'autenticazione a due fattori (2FA) dove disponibile: in questo modo la sola password potrebbe non bastare per accedere all'account.
Proteggi anche i dispositivi da malware e infostealer. Scarica app e software da fonti affidabili, installa prontamente gli aggiornamenti di sicurezza e usa software di protezione reputato che possa rilevare file malevoli, siti pericolosi e altre minacce.
Limita le informazioni personali disponibili online rivedendo le impostazioni di privacy dei social media e evitando dettagli pubblici non necessari, come compleanni, informazioni familiari o programmi di viaggio. Elimina account inutilizzati e rimuovi dati personali da servizi online che non usi più.
Presta attenzione alle notifiche di violazioni di dati e agli avvisi di accesso sospetto. Pur non potendo prevenire ogni fuga di dati, queste precauzioni riducono l'esposizione e aiutano a intervenire prima che le informazioni rubate vengano sfruttate.
Kaspersky Premium unisce protezione antivirus a strumenti progettati per bloccare siti malevoli e tentativi di phishing, individuare fughe di dati e password, e gestire le password in modo sicuro.
Testato indipendentemente e premiato dai principali laboratori del settore.



Articoli correlati:
- Cosa sai sui siti web truffa?
- Come evitare efficacemente attacchi di social engineering?
- Quali sono i migliori consigli per prevenire il phishing e proteggerti?
- Come evitare il furto di dati
Prodotti consigliati:
- Kaspersky Premium
- Scarica una prova gratuita di 30 giorni del nostro piano Premium
- Kaspersky Mobile Security
FAQs
I truffatori possono ottenere informazioni solo da un messaggio o una chiamata?
Di solito non solo dal testo o dalla chiamata. Il rischio maggiore sussiste se il destinatario tocca un link malevolo, risponde fornendo dati personali, installa un software o concede l'accesso a un dispositivo. Rispondere può anche confermare che un numero di telefono è attivo. I messaggi sospetti è meglio bloccarli ed eliminarli.
Qualcuno può rubarti l'identità con solo nome e indirizzo?
Di solito no, con solo nome e indirizzo è difficile, sebbene questi dati possano rendere più convincenti truffe mirate e tentativi di impersonificazione. Il furto d’identità richiede generalmente informazioni aggiuntive, come la data di nascita, dettagli ID, credenziali di accesso o altri dati personali.
Quali informazioni servono a un truffatore per accedere al tuo conto bancario?
Un nome e un numero di conto bancario da soli di solito non bastano per accedere all'online banking. I truffatori di solito hanno bisogno di informazioni di autenticazione aggiuntive, come credenziali di accesso, codici di sicurezza o l'accesso a un dispositivo affidabile, a una sessione attiva o allo schermo.
Come si nota se la tua carta è stata clonata?
Può essere difficile notarlo direttamente allo sportello automatico. Una fessura della carta allentata o un attacco insolito possono essere segnali di avvertimento. Transazioni non autorizzate o avvisi dalla banca sono spesso l'indicazione più chiara che i dati della carta possono essere stati compromessi.