Che cos’è un gestore di password?
Un gestore di password (password manager) è un software che aiuta gli utenti a creare password robuste, conservarle in modo sicuro in un cassaforte digitale crittografata e a recuperarle al momento dell’accesso agli account online.
La cassaforte è protetta da una singola password principale, quindi gli utenti devono ricordare un’unica credenziale forte invece di decine di password diverse.
La maggior parte dei gestori di password include anche un generatore di password in grado di creare password lunghe e uniche. Spesso offrono anche la compilazione automatica (autofill) che inserisce automaticamente le credenziali salvate sui siti e nelle app riconosciute. Questo rende molto più semplice usare una password forte differente per ogni account senza doverla memorizzare o digitare manualmente.
- Un gestore di password conserva in modo sicuro le credenziali di accesso in una cassaforte crittografata e aiuta a mantenere password forti e uniche su più account.
- I gestori di password affidabili possono migliorare notevolmente la sicurezza delle password, ma nessuna soluzione è completamente priva di rischi.
- I gestori moderni possono offrire controlli dello stato delle password, avvisi di violazione, supporto per passkey, sincronizzazione tra dispositivi e archiviazione sicura di altre informazioni sensibili.
- Una password principale forte e univoca o una passphrase e l’autenticazione a più fattori sono importanti per proteggere l’accesso alla cassaforte.
- Quando si sceglie un gestore di password, valutare l’architettura di sicurezza, le opzioni di recupero, la compatibilità con dispositivi e browser, la sincronizzazione, la facilità d’uso e pratiche di sicurezza trasparenti.
Come funziona un gestore di password?
Un gestore di password funziona salvando le credenziali in una cassaforte digitale crittografata. Le recupera quando necessario. La singola password principale funge da chiave per la cassaforte: protegge l’accesso alle credenziali e alle altre informazioni conservate al suo interno.
Dal punto di vista dell’utente, il processo è semplice:
- Creare o salvare le credenziali: quando ci si registra a un sito, per esempio a un negozio online, il gestore di password può generare una password forte e unica e salvare le nuove credenziali di accesso.
- Crittografarle e archiviarle: le credenziali sono memorizzate in una cassaforte protetta che si sblocca con la password principale. Molti gestori possono anche conservare altre informazioni sensibili, come documenti e ID, nella cassaforte crittografata.
- Sincronizzare tra dispositivi: quando supportato, la cassaforte crittografata può sincronizzarsi su telefoni, tablet e computer in modo che le credenziali salvate siano disponibili su dispositivi diversi.
- Recuperare e compilare automaticamente: quando l’utente ritorna su un sito o un’app riconosciuti, il gestore può recuperare e inserire automaticamente le credenziali salvate. Molti gestori offrono anche estensioni per browser che aiutano a salvare e compilare i login durante la navigazione.
I gestori di password possono anche tenere traccia delle modifiche a nomi utente e password nella cassaforte e proporre di aggiornare automaticamente le informazioni salvate per quel sito o quell’app, se necessario.
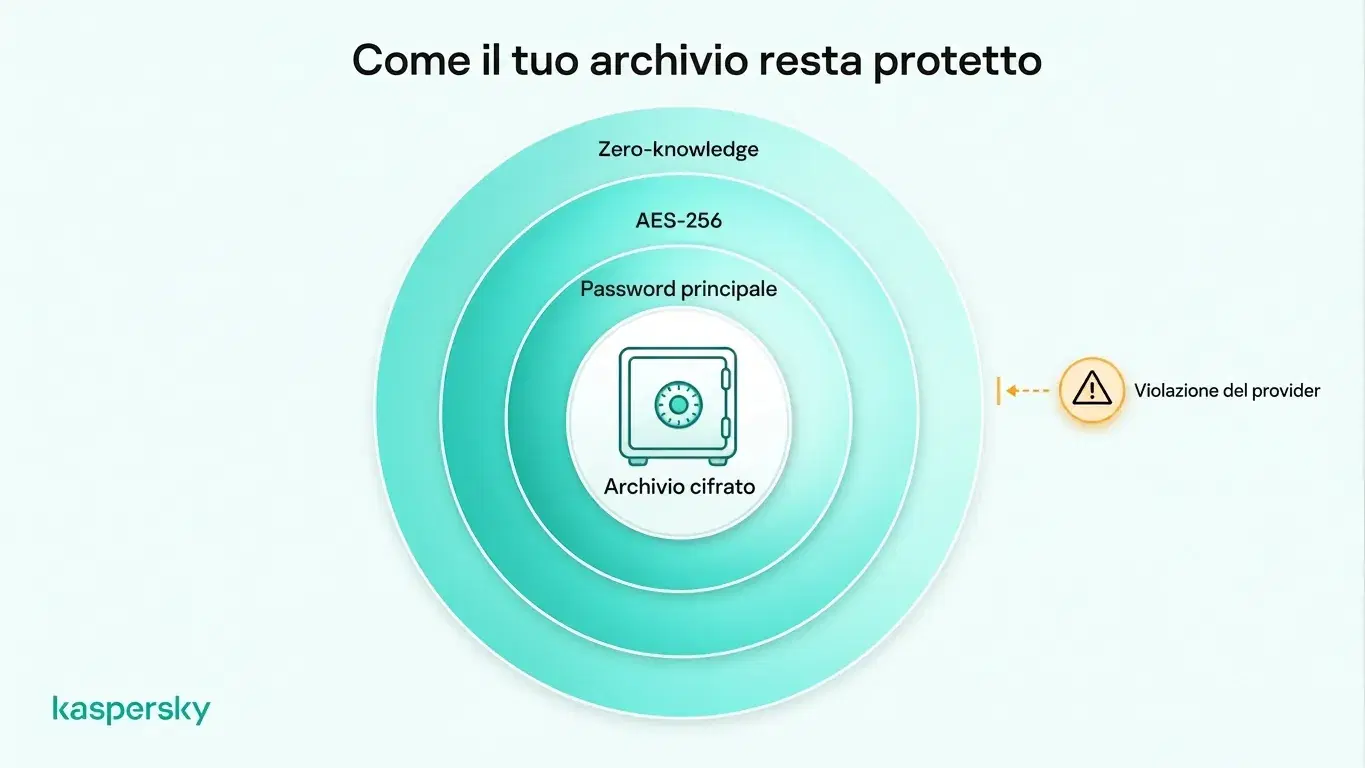
I gestori di password crittografano le credenziali memorizzate per proteggerle da accessi non autorizzati. Alcuni adottano inoltre un’architettura a conoscenza zero, il che significa che il fornitore non può decrittare il contenuto della cassaforte dell’utente. Kaspersky Password Manager utilizza la crittografia AES-256 e un’architettura a conoscenza zero per proteggere le informazioni conservate.
Cosa può fare un gestore di password?
I gestori di password moderni possono fare molto più della semplice conservazione delle password.
|
Funzionalità |
Perché è importante |
|
Cassaforte di password crittografata |
Protegge password e altre informazioni sensibili in un unico luogo sicuro |
|
Generatore di password |
Crea password forti e uniche per account diversi |
|
Compilazione automatica |
Rende più semplice l’uso di password complesse senza che l’utente debba ricordarle o inserirle manualmente |
|
Controlli dello stato delle password |
Aiuta a individuare password deboli, riutilizzate o compromesse |
|
Sincronizzazione tra dispositivi |
Rende le credenziali salvate disponibili su dispositivi supportati |
|
Supporto per l’autenticazione |
Può generare codici per l’autenticazione a due fattori per account supportati |
|
Supporto per passkey |
Consente di gestire le nuove credenziali senza password come le passkey insieme alle password tradizionali |
|
Archiviazione sicura dei dati |
Protegge informazioni sensibili come documenti, dati di pagamento, indirizzi e ufficiali IDs |
Queste funzionalità sono presenti negli attuali gestori di password. Kaspersky Password Manager supporta generazione di password, compilazione automatica, sincronizzazione tra dispositivi, passkey, un autenticatore integrato, controlli dello stato delle password e archiviazione crittografata per documenti e informazioni di pagamento.
La compilazione automatica può anche segnalare possibili tentativi di phishing. Se una pagina di accesso familiare non attiva la compilazione automatica prevista, verificare attentamente l’indirizzo del sito: un sito fasullo potrebbe usare un dominio diverso che non corrisponde alle credenziali salvate. Tuttavia, la mancata compilazione automatica può anche verificarsi su siti legittimi, quindi il suo comportamento da solo non conferma che un sito sia sicuro.
I gestori di password sono sicuri?
I gestori di password affidabili possono migliorare notevolmente la sicurezza delle password, ma nessuno strumento è totalmente privo di rischi. Nella maggior parte dei casi, conservare password forti e uniche in una cassaforte crittografata è più sicuro che riutilizzare password o tenere credenziali in note o fogli di calcolo non protetti.
Una preoccupazione comune è che un gestore memorizzi molte credenziali in un unico posto. Questo rende la cassaforte particolarmente importante da proteggere. Non significa però che ogni password sia automaticamente esposta se il servizio viene attaccato: una crittografia forte può rendere i dati della cassaforte rubati estremamente difficili da decifrare senza le credenziali o le chiavi crittografiche necessarie per sbloccarla.
La crittografia è solo una parte della sicurezza di un gestore. I gestori non possono prevenire tutti gli attacchi, ad esempio quando gli utenti inseriscono le credenziali su siti di phishing o quando il dispositivo è compromesso da malware. Usare una password principale forte o una passphrase, abilitare autenticazione a più fattori quando disponibile e mantenere i dispositivi aggiornati aiuta a ridurre questi rischi.
I gestori di password possono essere violati?
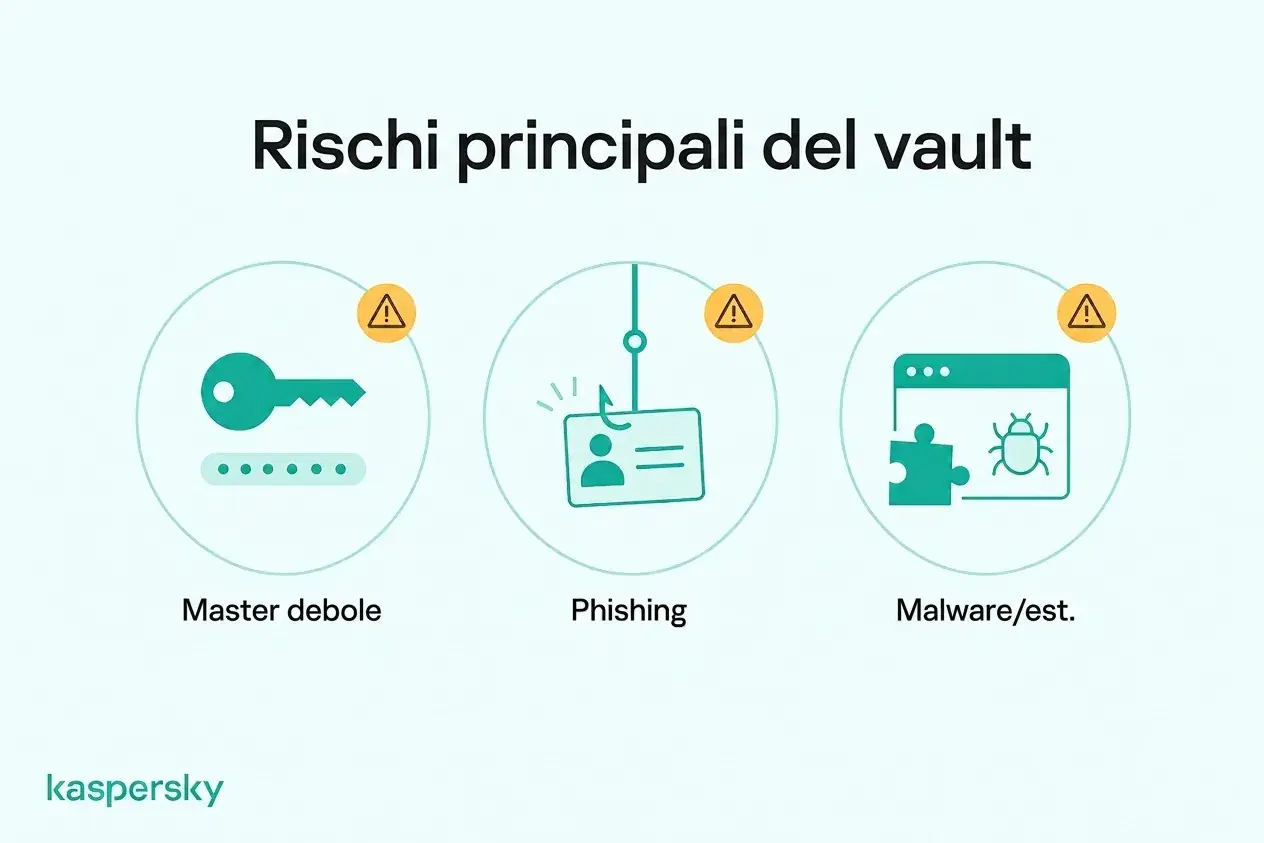
Sì. I gestori di password, i loro fornitori e gli utenti possono tutti essere bersagliati. I rischi comuni includono:
- Una password principale debole o compromessa.
- Phishing che induce gli utenti a rivelare le credenziali della cassaforte.
- Malware o estensioni del browser malevole che catturano informazioni sensibili.
- Vulnerabilità di sicurezza nel software del gestore di password.
- Una violazione del fornitore che esponga informazioni sull’account o dati crittografati della cassaforte.
Una violazione di un fornitore non significa automaticamente che gli attaccanti possano accedere alle password degli utenti. Le conseguenze dipendono dalle informazioni esposte, da come la cassaforte è protetta e se gli aggressori hanno anche ottenuto i dati necessari per decrittarla.
Alcuni gestori adottano un’architettura a conoscenza zero, il che implica che il fornitore non ha accesso alle informazioni necessarie per decrittare il contenuto della cassaforte dell’utente. Questo può ridurre l’impatto di una violazione lato fornitore, pur non eliminando rischi come phishing, malware o credenziali di autenticazione compromesse.
Come usare in sicurezza un gestore di password?
Una parte fondamentale della sicurezza è la forza della password principale. Dovrebbe essere robusta, unica e mai riutilizzata per altri account.
Puoi aggiungere un livello ulteriore abilitando l’autenticazione a più fattori (MFA). Attiva MFA quando è supportata per proteggere dall’accesso non autorizzato. A seconda del gestore, questo può richiedere un’app autenticatore o una chiave di sicurezza hardware. Impronta digitale e riconoscimento facciale possono offrire un accesso conveniente sui dispositivi compatibili.
Altri passaggi utili includono:
- Tenere aggiornati il gestore di password, l’estensione del browser, il browser e i dispositivi in modo da installare le ultime correzioni di sicurezza.
- Configurare un metodo di recupero sicuro per ripristinare l’accesso in caso di necessità.
- Rispondere prontamente agli avvisi che indicano password deboli, riutilizzate o compromesse. Sostituirle con nuove password uniche.
- Controllare periodicamente gli accessi ad account e dispositivi e rimuovere ciò che non si usa più.
Testato indipendentemente e premiato dai principali laboratori del settore.
Perché dovrei usare un gestore di password?
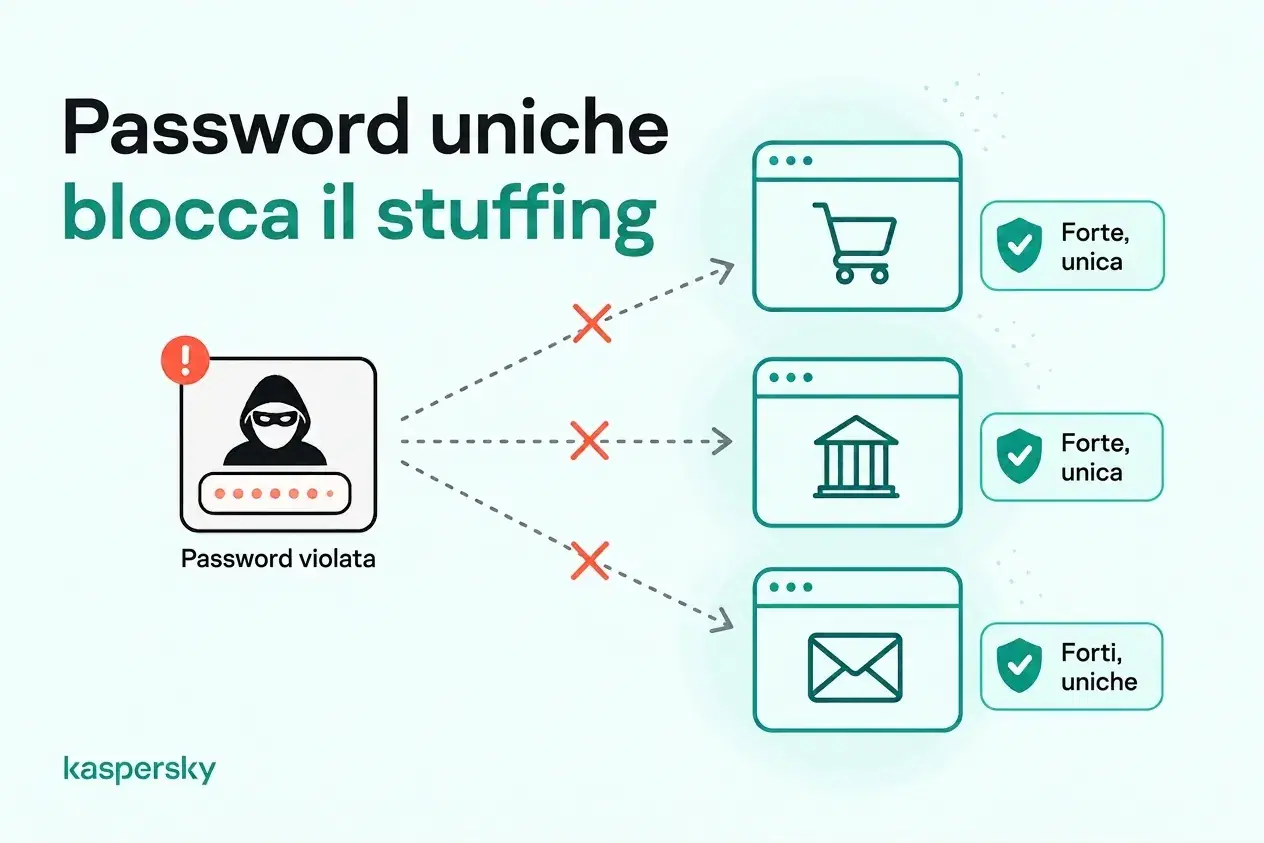
Usare un gestore di password rende più semplice proteggere ogni account con una password forte e univoca. Se i criminali ottengono una password in una violazione di dati, potrebbero provarla su altri siti in un attacco noto come credential stuffing. Password uniche impediscono che un account compromesso metta a rischio anche gli altri.
Ricordare una password forte diversa per ogni account online diventa rapidamente poco pratico. Le password robuste dovrebbero essere lunghe, uniche e difficili da indovinare, evitando informazioni personali o schemi riconoscibili. Un gestore può generare e conservare in modo sicuro queste password, così gli utenti non devono memorizzarle.
Ci sono anche vantaggi pratici quotidiani. I gestori di password possono velocizzare gli accessi, ridurre i reset per password dimenticate e mantenere le credenziali disponibili su telefoni, portatili e tablet supportati.
I controlli dello stato delle password aiutano inoltre a individuare credenziali deboli, riutilizzate o compromesse, facilitando il rafforzamento degli account già a rischio.
Quali tipi di gestori di password esistono?
I gestori di password rientrano generalmente in tre categorie comuni: integrati nel browser, standalone o sincronizzati via cloud, e locali o offline. Alcuni prodotti combinano caratteristiche di più categorie, ma ciascun approccio offre un diverso equilibrio tra comodità, sincronizzazione e controllo.
Gestori integrati nel browser
Sono integrati nei browser web o negli ecosistemi dei sistemi operativi e possono salvare e compilare le credenziali durante la navigazione quotidiana. Sono comodi e spesso si sincronizzano automaticamente tra i dispositivi connessi allo stesso account.
I gestori integrati possono offrire crittografia forte e funzionalità di sicurezza utili, quindi non dovrebbero essere considerati automaticamente insicuri. La loro principale limitazione è spesso la dipendenza dall’ecosistema: chi cambia spesso browser o sistema operativo potrebbe trovare meno flessibilità rispetto a un servizio dedicato.
Gestori standalone o sincronizzati via cloud
I gestori standalone sono app o servizi dedicati progettati specificamente per la gestione delle credenziali. Tipicamente offrono cassaforti crittografate, sincronizzazione tra dispositivi, generazione di password, compilazione automatica, controlli dello stato delle password, supporto per passkey e archiviazione di altri dati sensibili.
Sono spesso adatti a chi vuole un gestore che funzioni in modo coerente su più browser e sistemi operativi. Il compromesso è che l’utente affida a un fornitore aggiuntivo la memorizzazione e la sincronizzazione sicura dei dati crittografati della cassaforte.
Gestori locali o offline
I gestori locali conservano la cassaforte sul dispositivo dell’utente invece di sincronizzarla automaticamente tramite un servizio cloud.
Questo può offrire un controllo più diretto su dove viene archiviata la cassaforte, ma significa anche che l’utente potrebbe dover gestire manualmente backup e sincronizzazione. Per chi si sposta spesso tra molti dispositivi risultano meno comodi.
Un gestore integrato nel browser può essere sufficiente per chi usa principalmente un solo sistema operativo o browser e desidera una memorizzazione semplice e la compilazione automatica. Un gestore dedicato può invece avere più senso per chi vuole ampia compatibilità multipiattaforma, funzionalità di sicurezza aggiuntive e maggiore controllo sulla gestione delle credenziali.
Come scegliere un gestore di password?
Il miglior gestore di password unisce forte sicurezza a funzionalità che effettivamente utilizzerai. Cerca crittografia affidabile, pratiche di sicurezza trasparenti, opzioni di recupero sicure e compatibilità con i tuoi dispositivi. Generazione di password, compilazione automatica e sincronizzazione dovrebbero rendere semplice la protezione degli account senza aggiungere complessità superflua.
Criteri utili includono:
- Crittografia e architettura di sicurezza solide: scegli un gestore che usi crittografia standard del settore, come AES-256, e che spieghi chiaramente come i tuoi dati sono protetti. Un’architettura a conoscenza zero può offrire ulteriori garanzie impedendo al fornitore di decrittare la cassaforte.
- Autenticazione a più fattori (MFA): l’autenticazione aggiuntiva rende più difficile l’accesso alla cassaforte anche se la password principale è compromessa.
- Opzioni di recupero sicure: verificare se il fornitore offre chiavi di recupero, recupero tramite dispositivi di fiducia o altri metodi sicuri per ripristinare l’accesso. Capire cosa succede se si perde sia la password principale sia le opzioni di recupero.
- Generazione di password e compilazione automatica: queste funzionalità semplificano la creazione e l’uso di password forti e uniche su diversi account.
- Monitoraggio dello stato delle password e violazioni: controllare se il gestore individua password deboli, riutilizzate o compromesse e fornisce raccomandazioni chiare per sostituirle.
- Compatibilità con dispositivi e browser: assicurarsi che il gestore funzioni con telefoni, computer, sistemi operativi e browser che si usano. È una delle considerazioni più pratiche nella scelta del servizio.
- Sincronizzazione tra dispositivi: se si utilizzano più dispositivi, cercare uno syncing sicuro in modo che le credenziali siano disponibili quando servono.
- Supporto per passkey: verificare se il gestore può salvare, gestire e utilizzare le passkey sui dispositivi e browser preferiti, soprattutto se si usano già accessi senza password.
- Pratiche di sicurezza trasparenti: i fornitori dovrebbero spiegare chiaramente la crittografia, il modello di privacy, il processo di aggiornamento e come gestiscono eventuali problemi di sicurezza.
Anche la facilità d’uso è importante. Un gestore migliora la sicurezza solo se è comodo da usare costantemente, quindi dovrebbe integrarsi naturalmente nella navigazione quotidiana e nelle abitudini di accesso.
Kaspersky Password Manager riunisce queste funzioni in un’unica soluzione. Usa crittografia AES-256 e un’architettura a conoscenza zero per proteggere le informazioni memorizzate, mentre generazione di password, compilazione automatica e sincronizzazione tra dispositivi facilitano la gestione di password forti e uniche. Funzionalità aggiuntive, come i controlli dello stato delle password e un autenticatore integrato, aiutano gli utenti a gestire le proprie credenziali e a migliorare la sicurezza degli account.
Il prezzo può essere un fattore, ma dovrebbe venire dopo sicurezza e usabilità. Versioni gratuite o di prova possono essere utili per testare se un gestore di password risponde alle tue esigenze prima di passare a un piano a pagamento.
Articoli correlati:
- Consigli per creare una password forte e unica
- Come evitare il furto di dati
- Cos’è la 2FA e come migliora la sicurezza online?
- Come la protezione dell’identità migliora la difesa della tua identità digitale?
Prodotti consigliati:
- Kaspersky Premium con gestore di password integrato
- Scarica una prova gratuita di 30 giorni del nostro piano Premium
- Kaspersky Mobile Security
FAQs
Cosa succede se dimentico la mia password principale?
Le opzioni di recupero variano tra i gestori. Alcuni forniscono metodi di recupero sicuri, mentre i servizi a conoscenza zero potrebbero non essere in grado di recuperare la password principale per te. Controlla e configura le opzioni di recupero disponibili prima che servano.
Posso trasferire le mie password su un nuovo gestore?
Sì. Molti gestori consentono di importare credenziali da browser o altri gestori. Se il trasferimento richiede un file di esportazione non crittografato, come un CSV, cancellalo in modo sicuro dopo aver confermato che le password sono state importate correttamente.
Posso accedere alle mie password senza connessione a Internet?
Spesso sì. Molti gestori mantengono una copia locale crittografata della cassaforte sul dispositivo, consentendo l’accesso offline. La sincronizzazione e alcune funzionalità online richiederanno invece una connessione a Internet.
Posso usare un gestore di password su più dispositivi?
Sì, se il gestore supporta la sincronizzazione tra dispositivi. In tal caso la stessa cassaforte crittografata può essere resa disponibile sui dispositivi supportati.