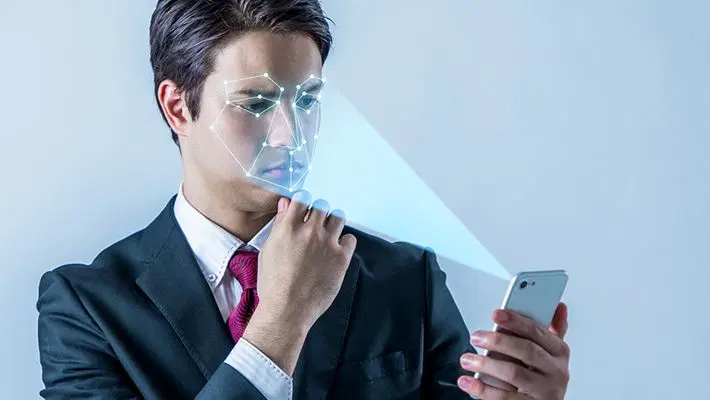
- La biometria sfrutta caratteristiche fisiche o comportamentali, come le impronte digitali, i tratti del volto e i pattern vocali, per verificare l'identità. È più efficace quando viene integrata con altri metodi di autenticazione.
- I dati biometrici possono essere rubati o usati in modo improprio tramite phishing, violazioni di database e attacchi di impersonificazione alimentati dall'IA (AI). A differenza delle password, i tratti biometrici non possono essere semplicemente cambiati dopo una violazione.
- I deepfake e gli attacchi di injection rappresentano rischi crescenti per la verifica biometrica: secondo iProov, gli attacchi di injection sono aumentati del 741% nel 2025, evidenziando la necessità di controlli d'identità più robusti.
- Le passkey offrono un'alternativa più sicura alle password tradizionali combinando credenziali crittografiche con autenticazione basata sul dispositivo, spesso sbloccata tramite biometria o un PIN.
La biometria si sta affermando come livello avanzato in molti sistemi di sicurezza personali e aziendali. Con identificatori unici legati al corpo e al comportamento, può sembrare infallibile. Tuttavia, l'identità biometrica solleva molti dubbi se usata come unico fattore di autenticazione.
La cybersecurity moderna si concentra sulla riduzione dei rischi legati a questa potente soluzione: le password tradizionali sono da tempo un punto debole dei sistemi di sicurezza. La biometria punta a risolvere questo problema collegando la verifica dell'identità ai nostri corpi e ai nostri pattern comportamentali.
In questo articolo esploreremo le basi di come la cybersecurity utilizza la biometria. Per chiarire i concetti, risponderemo ad alcune domande frequenti sulla biometria:
- Che cosa significa biometria?
- Cosa sono i dati biometrici?
- Che cos'è uno scanner biometrico?
- Quali sono i rischi della sicurezza biometrica?
- Come rendere la biometria più sicura?
Cos'è la biometria?
Definizione rapida: la biometria sono misure biologiche — o caratteristiche fisiche — che possono identificare le persone. Per esempio, l'analisi delle impronte digitali, il riconoscimento facciale e le scansioni della retina sono tutte forme di tecnologia biometrica, ma sono solo le più note.
I ricercatori indicano anche la forma dell'orecchio, il modo di sedersi e camminare, gli odori corporei unici, le vene della mano e persino le espressioni facciali come altri identificatori unici. Questi tratti ampliano il concetto di biometria.
Tre tipi di biometria per la sicurezza
Pur avendo altre applicazioni, la biometria è spesso impiegata nella sicurezza e può essere classificata principalmente in tre gruppi:
- Biometria biologica
- Biometria morfologica
- Biometria comportamentale
Biometria biologica usa tratti a livello genetico e molecolare. Questi possono includere elementi come il DNA o il sangue, che potrebbero essere valutati tramite un campione dei fluidi corporei.
Biometria morfologica riguarda la struttura del corpo. Tratti fisici come l'occhio, l'impronta digitale o la forma del volto possono essere mappati per essere usati con scanner di sicurezza.
Biometria comportamentale si basa su pattern unici di ogni persona. Il modo in cui qualcuno cammina, parla o digita su una tastiera può indicare l'identità se tali pattern vengono monitorati.
Come funziona la sicurezza biometrica
L'identificazione biometrica ha un ruolo crescente nella sicurezza quotidiana. Le caratteristiche fisiche sono relativamente stabili e individuali — anche nel caso dei gemelli. L'identità biometrica di ciascuno può sostituire o almeno integrare i sistemi a password per computer, telefoni e accessi a locali riservati.
Una volta acquisiti e mappati, i dati biometrici vengono salvati per essere confrontati con tentativi di accesso futuri. Spesso questi dati sono crittografati e conservati sul dispositivo o su un server remoto.
Gli scanner biometrici sono hardware usati per catturare il segnale biometrico e verificare l'identità. Le scansioni vengono confrontate con la banca dati salvata per approvare o negare l'accesso al sistema.
In altre parole, la sicurezza biometrica trasforma il corpo nella «chiave» per sbloccare l'accesso.
La biometria è largamente utilizzata per due vantaggi principali:
- Praticità d'uso: La biometria è sempre con te e non può essere persa o dimenticata.
- Difficile da replicare: Le caratteristiche biometriche sono generalmente più difficili da indovinare o riprodurre rispetto alle password. Tuttavia, i dati biometrici possono comunque essere rubati e i sistemi di autenticazione possono essere ingannati.
Pur non essendo perfetti, questi sistemi offrono prospettive importanti per il futuro della cybersecurity.
Esempi di sicurezza biometrica
Ecco alcuni esempi comuni di sicurezza biometrica:
- Riconoscimento vocale
- Scansione delle impronte digitali
- Riconoscimento facciale
- Riconoscimento dell'iride
- Sensori di frequenza cardiaca
Nella pratica, la biometria viene già impiegata con successo in molti settori.
L'autenticazione biometrica è usata in ambiti come banche, sanità e trasporti per verificare identità e controllare l'accesso a informazioni sensibili. Applicazioni comuni includono impronte e riconoscimento facciale per accesso ad account, verifica dell'identità e accessi a sistemi riservati.
La biometria è integrata nei passaporti biometrici in tutto il mondo. Negli Stati Uniti, i passaporti elettronici contengono un chip con una fotografia digitale del volto, impronte o iride, oltre a tecnologie che impediscono la lettura non autorizzata del chip e lo skim dei dati.
Man mano che questi sistemi vengono adottati, vantaggi e svantaggi si manifestano in tempo reale.
Gli scanner biometrici sono sicuri? - Miglioramenti e preoccupazioni
Gli scanner biometrici sono diventati una funzione standard degli smartphone moderni. Puoi trovare l'autenticazione biometrica nei sistemi di sicurezza del telefono, dove sensori di impronte e riconoscimento facciale consentono di sbloccare dispositivi, autorizzare pagamenti e accedere ad app protette. Molti dispositivi usano hardware di sicurezza dedicato per proteggere i dati biometrici e ridurre gli accessi non autorizzati.
I moderni sistemi di riconoscimento facciale possono usare telecamere a infrarossi, sensori di profondità e altre tecnologie per distinguere una persona reale da una fotografia. Alcuni scanner di impronte integrano misure aggiuntive per rilevare impronte artificiali. L'efficacia di queste protezioni, tuttavia, varia tra dispositivi e sistemi di autenticazione.
Ricerche precedenti hanno dimostrato che gli scanner biometrici, compresi i sistemi di riconoscimento facciale, possono essere ingannati in certe condizioni. Ricercatori dell'University of North Carolina at Chapel Hill hanno scaricato foto di 20 volontari dai social e le hanno usate per costruire modelli 3D dei volti; sono riusciti a violare quattro dei cinque sistemi testati.
Esempi di clonazione delle impronte sono frequenti. Una dimostrazione alla conferenza Black Hat ha mostrato che un'impronta può essere clonata in circa 40 minuti con materiale da 10$, semplicemente prendendo un'impressione su plastica modellabile o cera per candele.
Il Chaos Computer Club in Germania ha ingannato il lettore TouchID dell'iPhone entro due giorni dal lancio, fotografando un'impronta su una superficie di vetro e usandola per sbloccare l'iPhone 5s.
Biometria - problemi di identità e privacy
L'autenticazione biometrica è comoda, ma i sostenitori della privacy temono che indebolisca la riservatezza personale. Il timore è che i dati personali possano essere raccolti facilmente e senza consenso.
Il riconoscimento facciale è parte della vita quotidiana in alcune città cinesi, dove viene usato per acquisti di routine, e Londra è famosa per le sue telecamere CCTV. Ora città come New York, Chicago e Mosca stanno collegando telecamere CCTV a database di riconoscimento facciale per supportare le forze dell'ordine. Allargando l'uso della tecnologia, la Carnegie Mellon University sta sviluppando una telecamera che può scansionare le iridi in folla da una distanza di 10 metri.
Nel 2018 il riconoscimento facciale è stato introdotto all'aeroporto di Dubai, dove i viaggiatori vengono fotografati da 80 telecamere mentre attraversano un tunnel in un acquario virtuale.
Telecamere per il riconoscimento facciale sono operative anche in altri aeroporti mondiali, tra cui Helsinki, Amsterdam, Minneapolis–St. Paul e Tampa. Tutti quei dati devono essere conservati da qualche parte, alimentando timori di sorveglianza continua e uso improprio delle informazioni personali.
I regolatori hanno iniziato a rispondere a tali preoccupazioni. Dal febbraio 2025, l'Articolo 5 del EU AI Act ha vietato l'uso del riconoscimento biometrico remoto in tempo reale in spazi pubblici per scopi di applicazione della legge, salvo eccezioni limitate e rigidi requisiti di autorizzazione. Separatamente, ai sensi dell'Articolo 9 del EU's GDPR, i dati biometrici trattati per identificare in modo univoco una persona sono classificati come una categoria speciale di dati personali: il loro trattamento è generalmente vietato salvo specifiche eccezioni legali, come il consenso esplicito.
Preoccupazioni sulla sicurezza dei dati biometrici
Un problema più immediato è che i database di informazioni personali sono bersagli per gli hacker. Per esempio, quando l'U.S. Office of Personnel Management fu violato nel 2015, i criminali informatici si impossessarono delle impronte di 5,6 milioni di dipendenti governativi, esponendoli a furti d'identità.
I cybercriminali mirano sempre più spesso ai dati biometrici tramite phishing. Secondo la ricerca sul phishing di Kaspersky del 2025, siti fraudolenti possono richiedere l'accesso alla videocamera con la scusa della verifica dell'identità per catturare immagini del volto o altre informazioni sensibili. Gli attaccanti possono anche usare deepfake generati dall'IA e clonazione vocale per impersonare le vittime e cercare di superare i controlli d'identità. A differenza delle password, i dati biometrici compromessi non possono essere cambiati.
Conservare i dati biometrici sul dispositivo — come nel TouchID dell'iPhone o nel Face ID — è considerato più sicuro rispetto all'archiviazione presso un fornitore di servizi, anche quando i dati sono crittografati.
Il rischio è simile a quello di un database di password, dove gli hacker possono violare il sistema e rubare dati non adeguatamente protetti. Le conseguenze, però, sono diverse: se una password viene compromessa può essere cambiata; i dati biometrici, invece, restano gli stessi per tutta la vita.
Lo spoofing biometrico è evoluto oltre fotografie e stampi di impronte. In un attacco di injection, i criminali cercano di eludere la videocamera del dispositivo immettendo nel sistema di verifica video manipolati o generati dall'IA. Secondo il Threat Intelligence Report 2026 di iProov, questi attacchi sono aumentati del 741% anno su anno nel 2025, mentre gli attacchi diretti ai dispositivi iOS sono cresciuti del 1.151% nella seconda metà dell'anno. Anche il Financial Action Task Force avverte che i deepfake generati dall'IA possono minare la verifica d'identità e i sistemi antifrode, sottolineando la necessità di misure di sicurezza più robuste.
Come proteggere l'identità biometrica
A fronte dei rischi per privacy e sicurezza, nei sistemi biometrici è necessario applicare tutele aggiuntive.
L'accesso non autorizzato diventa più difficile quando i sistemi richiedono più modalità di autenticazione, come il rilevamento di segni di vita (ad esempio il battito di ciglia) e il confronto di campioni codificati con utenti all'interno di domini crittografati.
Alcuni sistemi di sicurezza includono anche attributi aggiuntivi, come età, genere e altezza, nei dati biometrici per ostacolare i tentativi di frode.
Il programma Aadhaar dell'India, avviato nel 2009, è un esempio di autenticazione a più fasi. Integra scansioni dell'iride, impronte delle 10 dita e riconoscimento facciale.
Queste informazioni biometriche sono collegate a un numero univoco di 12 cifre. Secondo l'Unique Identification Authority of India, sono stati emessi oltre 1,4 miliardi di numeri Aadhaar. Aadhaar è ampiamente usato per la verifica dell'identità e l'accesso a servizi governativi e programmi sociali, sebbene il suo impiego sia soggetto a requisiti legali e eccezioni specifiche.
La biometria può costituire uno dei fattori in un sistema di autenticazione multifattore. Questo approccio combina due o più tipi differenti di fattori di autenticazione, per esempio:
- Qualcosa che sei (biometria)
- Qualcosa che hai (come un token hardware) o qualcosa che sai (come una password)
L'autenticazione a due fattori è una combinazione potente, soprattutto con la proliferazione dei dispositivi IoT. Sovrapponendo le protezioni, i dispositivi internet protetti risultano meno vulnerabili alle violazioni dei dati. Tuttavia, l'autenticazione multifattore è ancora poco diffusa: secondo un sondaggio Kaspersky 2026, solo il 46% degli utenti Windows e il 51% degli utenti macOS ha abilitato l'autenticazione a due o più fattori. Combinare la biometria con un altro fattore può ridurre il rischio di accessi non autorizzati.
La biometria può anche rendere più comoda l'autenticazione senza password tramite le passkey. Queste credenziali usano crittografia a chiave pubblica e permettono di effettuare l'accesso sbloccando una chiave privata con un'impronta digitale, il riconoscimento facciale o un PIN legato al dispositivo. Secondo il FIDO Alliance's State of Passkeys 2026 report, circa 5 miliardi di passkey sono in uso nel mondo, con il 75% dei consumatori intervistati che ha attivato almeno una passkey su un account.
Inoltre, l'uso di un gestore di password — molti dei quali ora generano e sbloccano sia passkey sia password tradizionali — per conservare le password offre un ulteriore livello di protezione.
Testato in modo indipendente e premiato dai principali laboratori del settore.
Quello che c'è da sapere sulla biometria
In sintesi, la biometria resta un metodo in crescita per verificare l'identità nei sistemi di cybersecurity.
La protezione combinata delle tue firme fisiche o comportamentali con altri metodi di autenticazione offre una delle difese più solide disponibili. Al momento, è comunque preferibile rispetto all'uso di una password basata su caratteri come unico fattore di verifica.
La tecnologia biometrica propone soluzioni molto interessanti per la sicurezza. Nonostante i rischi, i sistemi sono comodi e difficili da duplicare. Inoltre, queste tecnologie continueranno a evolvere nel lungo periodo.
Articoli correlati:
- Cos'è il riconoscimento facciale e come viene usato nella sicurezza?
- Che cos'è l'autenticazione senza password e come migliora la sicurezza?
- Cos'è la sicurezza di internet e come ti protegge online?
- Scopri di più sull'autenticazione multifattore
Prodotti consigliati:
FAQs
I dati biometrici possono essere rubati come una password?
Sì. I dati biometrici possono essere sottratti tramite violazioni di database, phishing o sistemi compromessi. A differenza delle password, impronte e caratteristiche facciali non possono essere modificate dopo una violazione, rendendo particolarmente importante l'archiviazione sicura e l'uso di metodi di autenticazione aggiuntivi.
È sicuro usare lo sblocco tramite impronta o volto sul mio telefono?
Sì. Impronta e riconoscimento facciale sono generalmente sicuri quando i dati biometrici sono memorizzati in modo protetto sul dispositivo. Tuttavia, nessun metodo è infallibile. Usa un robusto PIN del dispositivo o una password e mantieni il software aggiornato.
Qual è la differenza tra uno scanner biometrico e una passkey?
Uno scanner biometrico cattura caratteristiche fisiche, come impronte o tratti del volto, per verificare l'identità. Una passkey è una credenziale di accesso crittografica che sostituisce le password tradizionali e può essere sbloccata usando la biometria o un PIN del dispositivo.
Qualcuno può sbloccare il mio dispositivo o account con una foto del mio volto?
Alcuni semplici sistemi di riconoscimento facciale possono essere ingannati da fotografie. I sistemi moderni usano sensori di profondità e rilevamento della vita (liveness) per ridurre questo rischio. Tuttavia, tecniche avanzate di spoofing e deepfake generati dall'IA restano minacce potenziali.