Kaspersky Security Services ha individuato Citrus, un nuovo gruppo ransomware di lingua russa che colpisce i sistemi Windows negli ambienti aziendali. Negli incidenti analizzati da Kaspersky, gli attaccanti hanno ottenuto l’accesso tramite account compromessi di collaboratori esterni e hanno utilizzato script e comandi generati dall’AI nelle fasi successive dell’intrusione.
Secondo gli esperti di Kaspersky, Citrus è entrato nelle reti delle vittime utilizzando credenziali rubate di collaboratori esterni per accedere a servizi VPN o a server RDP (remote desktop protocol) esposti su internet.
Kaspersky ha osservato che il gruppo si affida in larga misura agli strumenti integrati di Windows e a PowerShell. Durante gli attacchi, gli operatori hanno creato ed eseguito script PowerShell, file batch e singoli comandi che sembravano essere stati generati con modelli LLM. Gli esperti hanno inoltre individuato script completi con commenti coerenti con un output generato dall’AI, il che suggerisce che gli attaccanti abbiano utilizzato questi strumenti per sviluppare e adattare componenti operativi nel corso dell’intrusione. Per ridurre la visibilità, Citrus ha rimosso strumenti e file di output dopo l’esecuzione, cancellato la cronologia dei comandi e, in alcuni casi, eliminato i log degli eventi. Il gruppo ha inoltre mascherato strumenti e artefatti correlati con nomi dall’aspetto innocuo, utilizzando il nome di un brand affidabile per farli apparire legittimi. I prodotti Kaspersky rilevano e bloccano tali file.
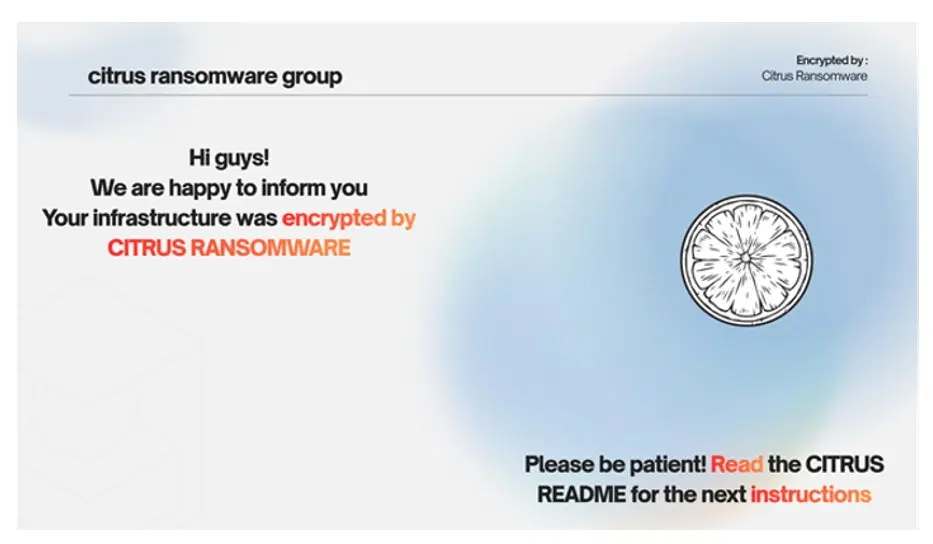
Prima della cifratura dei file, gli aggressori hanno raccolto dati dalle applicazioni di messaggistica presenti sui sistemi accessibili, li hanno compressi con 7-Zip e caricati su un servizio web esterno tramite Google Chrome. Per una diffusione più ampia, hanno utilizzato archivi autoestraenti, script PowerShell e GPO dannose per distribuire il ransomware su larga scala, creare attività pianificate per l’esecuzione, abilitare la gestione remota, indebolire le protezioni integrate e mostrare una richiesta di riscatto sui dispositivi infetti.
Citrus ha utilizzato una variante del ransomware della famiglia Sn00py scritta in Go. Sui sistemi Windows, il malware ha cifrato i file degli utenti aggiungendo l’estensione .citrus. Una volta avviato, apriva una finestra della console e tentava di modificare le impostazioni di sistema, a indicare l’intento sia di cifrare i dati sia di ostacolare il ripristino e la risposta agli incidenti.
 Durante l’analisi dell’attività di Citrus, Kaspersky ha inoltre
individuato diverse analogie con le tattiche, tecniche e procedure (TTP) di Toy
Ghouls, tra cui la cifratura dei sistemi delle vittime e insiemi di strumenti
simili.
“Citrus si distingue per il modo in cui i contenuti generati dall’AI sembrano supportare l’attività di intrusione manuale sui sistemi compromessi”, ha dichiarato Stanislav Larinsky, Expert di Kaspersky Security Services. “Nei casi che abbiamo analizzato, gli attaccanti hanno combinato l’accesso tramite account di terze parti, tentativi di escalation dei privilegi e tecniche di distribuzione a livello di dominio. Questi incidenti dimostrano come un accesso limitato concesso a un collaboratore esterno possa diventare una via verso una compromissione più ampia, se non viene controllato rigorosamente e monitorato in modo continuo”.
Il report completo è disponibile su Securelist.com.
Per rimanere al sicuro ed evitare queste minacce, Kaspersky raccomanda alle organizzazioni di:
● Eseguire regolarmente il backup dei file importanti. Un’opzione sicura è creare due copie: una da conservare nel cloud e l’altra su un supporto di memorizzazione fisico (hard disk portatile, chiavetta USB, laptop aggiuntivo e così via). È consigliabile verificare periodicamente che la copia di backup sia integra.
● Aggiornare regolarmente sistema operativo, browser, antivirus e altri programmi. Gli attaccanti tendono a sfruttare le vulnerabilità del software per compromettere i sistemi.
● Utilizzare soluzioni di sicurezza multilivello come Kaspersky Next che offrono protezione unificata in tempo reale, visibilità sulle minacce, capacità di investigazione e di risposta tipiche di EDR e XDR.
● Ricorrere a Kaspersky Compromise Assessment, Managed Detection and Response e Incident Response, servizi che aiutano a proteggersi da attacchi informatici evasivi, a indagare sugli incidenti e a disporre di competenze aggiuntive se le aziende non hanno personale specializzato in cybersecurity.
● Fornire agli specialisti di cybersecurity l’accesso alla cyber threat intelligence, ad esempio tramite i servizi di Threat Intelligence, in modo che restino aggiornati sulle più recenti tecniche, tattiche e procedure degli attaccanti.
● Migliorare regolarmente il livello di competenze digitali dei dipendenti. Si può farlo con corsi specialistici o programmi di formazione, come la Kaspersky Automated Security Awareness Platform.
Informazioni su Kaspersky Security Services
Riconosciuto a livello globale per i servizi di sicurezza, il team va oltre l’attività con i clienti: scopre nuove TTP, arricchisce il framework MITRE ATT&CK, sviluppa strumenti proprietari e potenzia le capacità di rilevamento dei prodotti Kaspersky. Il team condivide inoltre le proprie competenze attraverso webinar, report e formazione, per aiutare i professionisti a restare un passo avanti alle minacce.
