Secondo il report di Kaspersky Digital Footprint Intelligence, il prezzo degli attacchi DDoS mediati viene stabilito caso per caso e varia da 30 a 2.000 dollari. Il costo varia in base a fattori quali l’obiettivo, la durata dell’attacco, i limiti del servizio e le funzionalità disponibili.
Nella sua nuova ricerca, gli esperti di Kaspersky Digital Footprint Intelligence (DFI) hanno analizzato come vengono offerti i servizi DDoS sul darknet, come vengono stabiliti i prezzi e commercializzati i diversi modelli di servizio, in che modo la concorrenza contribuisce a plasmare il mercato nel tempo e quali modelli comportamentali caratterizzano gli attori che offrono attacchi DDoS. Gli esperti hanno analizzato oltre 256.000 post relativi agli attacchi DDoS presenti nel dark web e nel deep web e hanno identificato 148 attori DDoS attivi almeno dal 2024.
Si distinguono tre modelli principali di attacchi DDoS: gli attacchi mediati, in cui viene ingaggiata una terza parte per sferrare l’attacco; il DDoS-as-a-Service, in cui gli utenti acquistano un abbonamento per accedere a strumenti di attacco, quali pannelli di controllo online o bot di Telegram; e l’infrastruttura interna, in cui gli autori eseguono i propri script di attacco o gestiscono i propri bot. Tra gli autori di attacchi mediati osservati, il 65% pubblicizzava i propri servizi sui forum di criminalità informatica, mentre il 35% utilizzava Telegram e Discord.
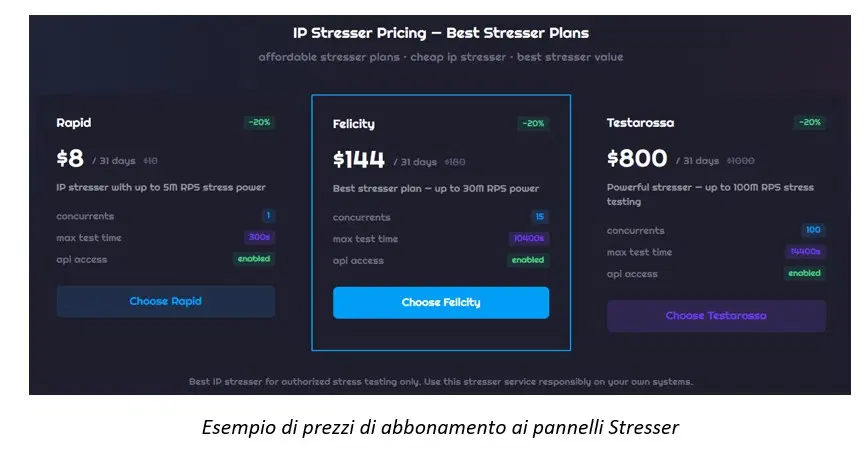 La ricerca rivela che l’attività DDoS si
concentra su due tipologie principali di attacchi: quelli a livello di rete,
che mirano a sovraccaricare l’infrastruttura con un traffico intenso, e quelli
a livello di applicazione, volti a compromettere direttamente siti web e
servizi online. L’analisi di Kaspersky DFI mostra che il 74% degli autori
pubblicizzava tecniche di livello 4 (L4), quali flood TCP (Transmission Control
Protocol), UDP (User Datagram Protocol) e DNS (Domain Name System), mentre solo
il 9% faceva esplicito riferimento a metodi autonomi di livello 3 (L3). Gli
attacchi L7 sono risultati i più diffusi, essendo presenti nel 92% dei casi, a
sottolineare sia l’ampia disponibilità di strumenti già pronti sia la relativa
facilità con cui è possibile prendere di mira i servizi esposti sul web.
“Gli attacchi DDoS sono diventati un’opzione più concreta e accessibile per gli autori delle minacce, soprattutto perché questi servizi sono economici e facili da ottenere. In alcuni casi, il costo per sferrare un attacco può essere inferiore a quello di un normale abbonamento mensile a un servizio di streaming, o addirittura pari al prezzo di una tazza di caffè. Per le aziende, questo significa che la preparazione agli attacchi DDoS dovrebbe far parte della pianificazione di base della sicurezza informatica. È altrettanto importante comprendere il mercato che sta dietro a questi attacchi, poiché una difesa più solida inizia con una comprensione più chiara del contesto delle minacce”, ha commentato João Pedro Brandão e Silva, Kaspersky Digital Footprint Intelligence Analyst.
Il report completo è disponibile al seguente link.
Per rafforzare la protezione dell’azienda, Kaspersky raccomanda di:
● Adottare un servizio completo di protezione dai rischi digitali che monitori le risorse digitali delle aziende e rilevi le minacce presenti nel surface web, nel deep web e nel dark web, come ad esempio Kaspersky Digital Footprint Intelligence.
● Offrire ai professionisti della sicurezza informatica una visibilità approfondita sulle minacce informatiche che prendono di mira l’azienda. L’ultima versione di Kaspersky Threat Intelligence fornisce loro un contesto ricco e significativo lungo l’intero ciclo di gestione degli incidenti e li aiuta a identificare tempestivamente i rischi informatici.
● Aggiornare i propri dipendenti sulle minacce rilevanti. La piattaforma automatizzata di sensibilizzazione alla sicurezza di Kaspersky contribuisce a promuovere comportamenti consapevoli in ambito informatico, comprese le pratiche di download sicure.
● Potenziare i controlli di sicurezza esistenti con sistemi di rilevamento basati sull’intervento umano e informazioni globali sulle minacce attraverso soluzioni come Kaspersky Managed Detection and Response (MDR), che offre monitoraggio, rilevamento, analisi e risposta rapida, 24 ore su 24, 7 giorni su 7, agli attacchi informatici più sofisticati.
