I ricercatori di Kaspersky hanno scoperto una versione aggiornata e sofisticata del malware di furto di dati per macOS noto come MacSync. Apparso per la prima volta nel 2024-2025 come variante dello stealer AMOS, il malware ha subito una trasformazione significativa. Questa ultima versione, individuata nel settembre 2026, utilizza una nuova e complessa catena di infezione e installa un infostealer e una backdoor sul dispositivo della vittima, compromettendo credenziali, diversi tipi di dati degli utenti e asset crittografici.
L’attacco ha inizio quando un file dannoso finisce sul dispositivo di un utente. Questo può avvenire quando l’utente scarica il malware nascosto dietro una determinata applicazione, come un’app per la condivisione di documenti, un’app per portafogli crittografici o altre app. Questo innesca una serie di ulteriori download dannosi e manipolazioni sul dispositivo. In alcuni casi, uno dei download dannosi della sequenza di attacco è ospitato in una voce del calendario pubblico di iCloud in formato *.ics. A seguito dell’infezione, vengono installati i componenti principali del malware MacSync: un infostealer e una backdoor.
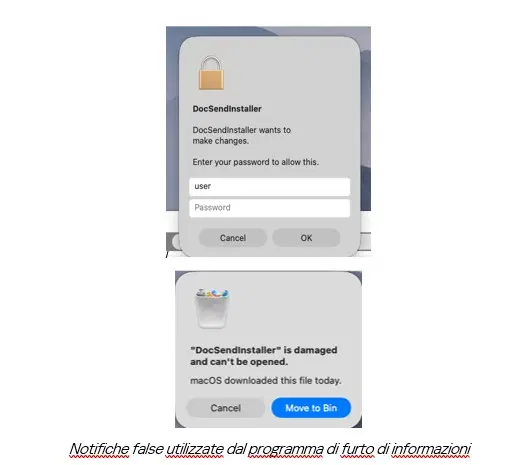
Una volta avviato, l’infostealer si presenta come un’applicazione che l’utente credeva di aver scaricato. Richiede all’utente di inserire la password dell’account amministratore. Dopo aver inserito la password, viene visualizzata una notifica che indica che l’app “è danneggiata”, suggerendo di spostarla nel cestino: una tecnica volta a distrarre l’utente. Il programma raccoglie i dati del browser web, tra cui cronologia di navigazione, cookie e credenziali salvate, i dati delle app di portafogli crittografici, i dati dell’app di messaggistica Telegram, il nome utente e la password del dispositivo e il file Keychain. Raccoglie inoltre l’elenco delle app installate, il modello del dispositivo e i dati hardware, le configurazioni SSH e ZSH e altri dati.
 Un
altro componente di MacSync, la backdoor, si presenta sotto le spoglie della
legittima app Finder e consente agli autori degli attacchi di accedere ai dati
dell’utente. Nello specifico, attraverso questa backdoor gli autori degli
attacchi possono installare da remoto componenti aggiuntivi modificati nel
browser web dell’utente, molto probabilmente per sostituire le estensioni dei
portafogli crittografici con altre dannose; sostituire la legittima app del
portafoglio crittografico Ledger con un clone dannoso; raccogliere varie
informazioni di sistema o file specifici dell’utente ed eventualmente eseguire
codice arbitrario per altri scopi.
“La versione recentemente scoperta dell’infostealer MacSync differisce in modo significativo dalle versioni precedenti, introducendo nuove funzionalità e rendendo la catena di infezione più complessa. Gli autori delle minacce stanno inoltre sviluppando attivamente tecniche di ingegneria sociale che fungono da punto di accesso iniziale al dispositivo della vittima, ed è importante mantenere alta la vigilanza durante l’installazione di nuove applicazioni, specialmente se lo sviluppatore dell’app non è affidabile. Raccomandiamo di verificare sempre che l’app che si sta scaricando o installando provenga dallo sviluppatore originale, accertandone la legittimità tramite fonti affidabili. La password di amministratore è la chiave che protegge i dati e le credenziali più sensibili presenti sul dispositivo, e gli utenti dovrebbero prestare attenzione quando le applicazioni la richiedono”, ha commentato Sergey Puzan, Security Sxpert di Kaspersky.
Le soluzioni di sicurezza Kaspersky individuano e neutralizzano con successo le minacce associate alla famiglia di malware MacSync.
Nei prossimi giorni saranno disponibili su Securelist informazioni più dettagliate sul malware MacSync aggiornato.
Informazioni su Kaspersky Threat Research
Il team Threat Research è un punto di riferimento nel campo della protezione dalle minacce informatiche. Impegnandosi attivamente sia nell’analisi delle minacce che nello sviluppo di tecnologie, i nostri esperti di Threat Research garantiscono che le soluzioni di sicurezza informatica di Kaspersky siano fondate su conoscenze approfondite ed eccezionalmente efficaci, fornendo informazioni critiche sulle minacce e una sicurezza solida ai nostri clienti e alla comunità in generale.
