Le statistiche del simulatore di phishing della Kaspersky Automated Security Awareness Platform (KASAP) dimostrano che le e-mail caratterizzate da contenuti di forte impatto emotivo e legati all’attualità sono ancora quelle che i dipendenti faticano maggiormente a riconoscere come false. Gli elevati tassi di clic registrati anche per le tecniche di phishing più comuni sottolineano l’urgente necessità di una formazione continua sulla sicurezza informatica nelle organizzazioni di ogni dimensione.
Nel 2026, il phishing si conferma l’incidente informatico più diffuso tra le aziende, indipendentemente dalla loro fase di crescita, e si colloca inoltre al primo posto tra gli incidenti che comportano conseguenze dannose per le imprese. Gli attacchi mirati alle persone stanno diventando sempre più sofisticati, rapidi e diffusi, evolvendosi in campagne articolate in più fasi e potenziate da tecniche basate sull’intelligenza artificiale. Per aiutare le aziende a contrastare questi rischi, Kaspersky lancia nuovi livelli di KASAP, progettati per offrire una formazione scalabile in materia di difesa informatica alle organizzazioni di tutte le dimensioni e, al contempo, fornire approfondimenti sui principali fattori che rendono efficaci le campagne di phishing odierne.
Per individuare gli schemi di phishing più convincenti e, di conseguenza, più pericolosi, Kaspersky ha analizzato i dati anonimizzati forniti volontariamente attraverso il proprio Phishing Simulator. Disponibile all’interno di ciascun livello KASAP e anche come soluzione autonoma per i fornitori di servizi gestiti (MSP), questo strumento consente agli amministratori di verificare in tutta sicurezza il livello di attenzione dei dipendenti attraverso simulazioni di phishing realistiche e non preannunciate. Un elevato tasso di clic da parte degli utenti permette di individuare con chiarezza le specifiche esigenze formative in materia di sicurezza informatica.
Le recenti simulazioni di phishing condotte su diversi fronti dimostrano che i dipendenti tendono a confondere più facilmente le e-mail dannose con messaggi legittimi quando riguardano i seguenti cinque argomenti:
I modelli incentrati sulla tecnologia e sull’intelligenza artificiale, come, ad esempio, “Introducing next-generation artificial intelligence”, sono risultati i più convincenti, generando un tasso di clic del 45% tra i destinatari coinvolti nei test.
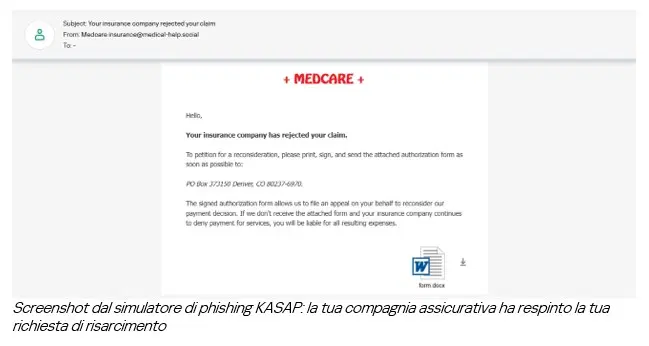
I messaggi promozionali relativi al settore sanitario e assicurativo hanno attirato, in media, il 28% dei destinatari. In particolare, le e-mail riguardanti un rapporto di ispezione sanitaria hanno raggiunto un tasso di clic particolarmente elevato, pari al 92%.
 Anche le e-mail incentrate sulle policy IT e sulla
conformità riescono spesso a eludere la vigilanza dei dipendenti,
inducendo il 26% di essi a cliccare sui link. In un caso specifico, una
simulazione che richiedeva l’approvazione di una richiesta ha ingannato quasi
la metà dei destinatari, raggiungendo un tasso di clic del 48%.
Le e-mail relative a regali, promozioni e biglietti sono state considerate affidabili dal 24% dei destinatari. I modelli legati a grandi eventi in corso, come la campagna a tema FIFA “Indossa la maglia della nazionale — vinci premi!”, hanno registrato livelli di fiducia ancora più elevati, raggiungendo un tasso di clic del 66%.
Le simulazioni di attacchi di phishing che riproducevano comunicazioni del reparto Risorse Umane e della Comunicazione aziendale sono riuscite a ingannare il 22% dei dipendenti. Particolarmente insidiose si sono rivelate le e-mail che affrontavano temi interni sensibili e di grande interesse, come i sondaggi sulle attività aziendali o le comunicazioni relative a un codice di abbigliamento obbligatorio.
“Le persone reagiscono in modo naturale alle e-mail che trattano argomenti sensibili e sono fortemente contestualizzate, soprattutto quando i messaggi di phishing riproducono fedelmente i loro flussi di lavoro o le specificità del contesto locale. Consapevoli di questa dinamica, i criminali informatici rendono le loro trappole sempre più personalizzate, una tendenza destinata ad accelerare con l’avvento dell’intelligenza artificiale generativa”, ha commentato Svetlana Kalashnikova, Security Awareness Expert di Kaspersky. “Fortunatamente, promuovere adeguatamente la consapevolezza in materia di sicurezza informatica consente di ridurre il rischio in modo misurabile. Secondo le analisi sull’efficacia di KASAP, la formazione regolare e le simulazioni di attacchi riducono drasticamente la vulnerabilità al phishing, portando i tassi dal 60% ad appena il 5–7%. Per proteggere le persone e le aziende dalle minacce che prendono di mira il fattore umano, raccomandiamo vivamente alle organizzazioni di implementare un programma continuativo di sensibilizzazione alla sicurezza informatica rivolto a tutti i dipendenti”.
I nuovi piani della Kaspersky Automated Security Awareness Platform rendono accessibile a organizzazioni con budget ed esigenze differenti la formazione consolidata di Kaspersky, supportata da quasi 30 anni di esperienza nel campo della sicurezza informatica. Tutte e tre le opzioni disponibili includono simulazioni di phishing integrate e aiutano le organizzazioni a promuovere comportamenti sicuri e a ridurre i rischi informatici legati all’errore umano.
KASAP Essential, progettato per le piccole e medie organizzazioni, aiuta i dipendenti a sviluppare le competenze fondamentali in materia di sicurezza informatica e favorisce la conformità attraverso corsi di formazione intuitivi e facili da gestire. KASAP Proactive offre un percorso continuo e proattivo di formazione e valutazione, rappresentando la soluzione ideale per le aziende con oltre 1.000 dipendenti. KASAP Advanced, pensato per le imprese che dispongono già di una cultura della sicurezza consolidata e per le organizzazioni che operano in settori regolamentati, fornisce gli strumenti necessari per sviluppare programmi personalizzati di sensibilizzazione alla sicurezza, sia in locale sia nel cloud.
Per ottenere una versione di prova gratuita di KASAP e valutare l'attuale livello della cultura della sicurezza informatica di un'organizzazione, visita il sito: https://www.k-asap.com/
