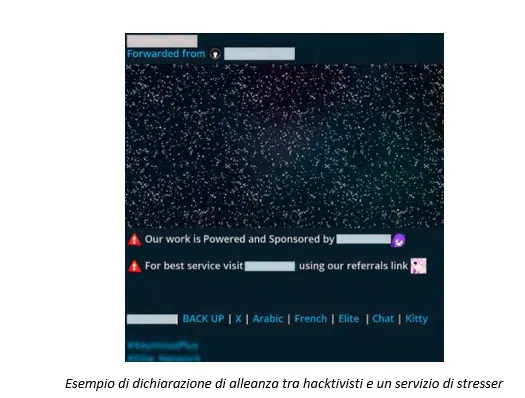
La nuova ricerca mostra che i gruppi di hacktivisti sembrano ricorrere a servizi DDoS a pagamento: su 148 soggetti analizzati, 9 hanno mostrato legami con il mondo degli hacktivisti, evidenziando una stretta correlazione tra campagne ideologiche e fornitori commerciali di attacchi.
La ricerca condotta da Kaspersky Digital Footprint Intelligence sul mercato dei servizi DDoS ha rilevato che alcuni gruppi di hacktivisti stanno stringendo alleanze con fornitori di servizi DDoS per ampliare le proprie capacità di attacco, mentre i fornitori sfruttano le campagne pubbliche per aumentare la visibilità dei propri servizi. Nei casi osservati, gli attacchi sono stati annunciati pubblicamente e i relativi risultati sono stati condivisi attraverso canali affiliati. Tale approccio potrebbe consentire ai fornitori di trarre vantaggio dal collegamento con operazioni attive, mostrando ai potenziali clienti della darknet risultati concreti nell’ambito della criminalità informatica. Sono stati inoltre osservati almeno quattro gruppi di hacktivisti attivi che promuovevano strumenti DDoS di propria creazione, suggerendo che il panorama attuale comprenda sia gruppi che sviluppano la propria infrastruttura, sia gruppi che si affidano a fornitori esterni.
 La ricerca ha rilevato che i fornitori di
attacchi DDoS competono per attirare l’attenzione attraverso un ecosistema
pubblicitario multilivello, che comprende aggregatori DDoS, piattaforme di messaggistica
e forum di criminali informatici. I siti aggregatori funzionano come cataloghi
consultabili che classificano i fornitori in base alle caratteristiche
dichiarate, ai segnali di affidabilità o al “feedback degli utenti”. I canali
di messaggistica vengono utilizzati per pubblicare ripetutamente contenuti
promozionali, talvolta attraverso thread pubblicitari dedicati. Mentre questi
canali si sviluppano, i forum di criminali informatici di vecchia generazione
rimangono un luogo stabile per la promozione: su queste piattaforme, i sistemi
di reputazione possono rafforzare la credibilità dei fornitori agli occhi dei
potenziali clienti e persino supportare i controlli anti-truffa.
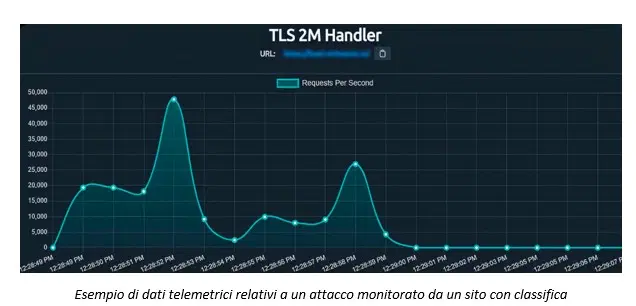
Tra i diversi canali di distribuzione delle offerte, i ricercatori di Kaspersky DFI hanno individuato anche le piattaforme in stile “classifica” come un nuovo meccanismo promozionale, progettato per trasformare la visibilità in un vantaggio competitivo.
 “Il mercato DDoS del darknet opera ormai in modo molto simile a un
normale mercato online, competendo per attirare l’attenzione con strumenti
pubblicitari sostanzialmente familiari. Questa struttura offre ai criminali
informatici più modi per restare visibili e raggiungere potenziali clienti. Per
chi si occupa di sicurezza, comprendere come questo ecosistema si promuove
aiuta a identificare prima gli attori emergenti, a dare priorità al
monitoraggio di canali specifici e ad anticipare meglio come potrebbero
diffondersi le attività di attacco”, ha dichiarato
Kseniya Kudasheva, Kaspersky Digital Footprint Intelligence Analyst.
Il mercato più ampio dei servizi DDoS può essere definito in crescita: solo nel primo trimestre del 2026 sono stati identificati 16 nuovi operatori; se questo ritmo dovesse continuare, il numero di nuovi operatori nel 2026 potrebbe superare il totale del 2025 di almeno il 25%. Nonostante l’afflusso di nuovi attori, il mercato rimane volatile: tra gli attori analizzati, la durata media osservata è stata di circa 2,5 anni, misurata dal primo all’ultimo annuncio relativo alle capacità DDoS. Allo stesso tempo, i fornitori più longevi ancora attivi hanno raggiunto lo scorso anno i 10 anni di attività, a indicare che servizi di breve durata coesistono con operatori più consolidati. Gli esperti attribuiscono questa crescita a diversi fattori, tra cui il più ampio ricorso agli attacchi DDoS, campagne più frequenti legate alle tensioni geopolitiche e la disponibilità di strumenti “stresser” open source, che abbassano la barriera all’ingresso.
Per ulteriori dettagli, è possibile leggere il report completo al seguente link.
Per rafforzare la protezione della vostra azienda, Kaspersky raccomanda quanto segue:
● Adottare un servizio completo di protezione dai rischi digitali che monitori le risorse digitali delle aziende e rilevi le minacce presenti nel surface web, nel deep web e nel dark web, come ad esempio Kaspersky Digital Footprint Intelligence.
● Offrire ai professionisti della cybersecurity una visibilità approfondita sulle minacce informatiche che prendono di mira l’azienda. L’ultima versione di Kaspersky Threat Intelligence fornisce loro un contesto ricco e significativo lungo l’intero ciclo di gestione degli incidenti e li aiuta a identificare tempestivamente i rischi informatici.
● Restare informati sulle minacce rilevanti. La Kaspersky Automated Security Awareness Platform contribuisce a promuovere comportamenti consapevoli in ambito informatico, comprese le pratiche di download sicure.
● Potenziare i controlli di sicurezza esistenti con sistemi di rilevamento basati sull’intervento umano e informazioni globali sulle minacce attraverso soluzioni come Kaspersky Managed Detection and Response (MDR), che offre monitoraggio, rilevamento, analisi e risposta rapida, 24 ore su 24, 7 giorni su 7, agli attacchi informatici più sofisticati.
