Tecnologie di intelligenza artificiale per l'automazione dei SOC
All'inizio degli anni 2000 abbiamo iniziato ad applicare algoritmi di machine learning per rilevare il software dannoso. Da allora, gli autori degli attacchi hanno perfezionato i propri metodi. Gli attacchi mirati odierni sono caratterizzati da un'elevata capacità di passare inosservati, in particolare grazie a un uso minimo di malware rilevabile dagli anti-virus. Molti autori degli attacchi ricorrono invece alle tecniche di social engineering per ottenere l'accesso iniziale, per poi sfruttare configurazioni errate dei sistemi e software legittimo per il movimento laterale e la persistenza nell'infrastruttura compromessa.
Il rilevamento di questi attacchi richiede la raccolta e l'analisi di grandi quantità di dati sul comportamento di dispositivi, applicazioni e utenti nella rete aziendale. Inoltre, ogni volta che viene rilevata un'attività sospetta, occorre verificare se l'incidente costituisce un attacco o un'attività legittima. Con l'aumentare del numero di risorse in un'organizzazione, cresce anche il volume dei dati di telemetria raccolti, incrementando il carico di lavoro degli analisti che operano nei SOC (Security Operation Centers) e nei servizi MDR.
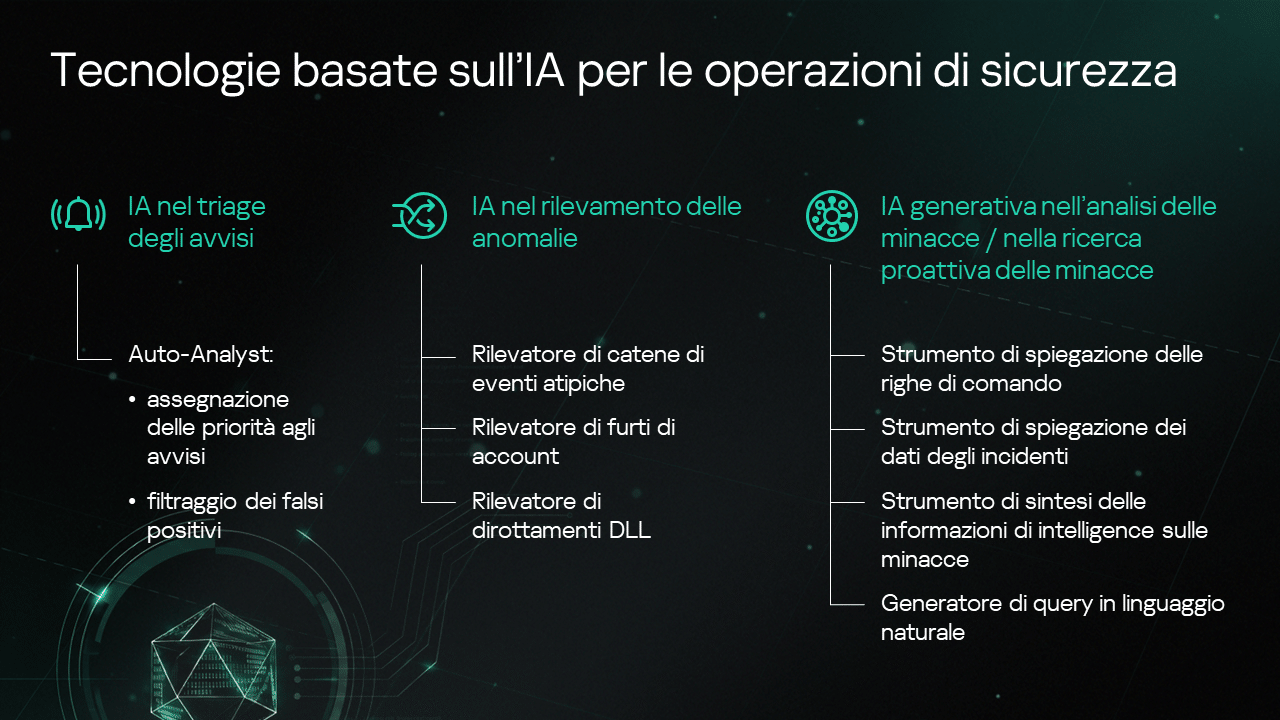
L'automazione basata sulle tecnologie di intelligenza artificiale consente di semplificare notevolmente questo lavoro in diversi ambiti:
- Triage: assegnazione di priorità agli avvisi relativi a eventi sospetti nella telemetria MDR/XDR/SIEM, escludendo i falsi positivi.
- Rilevamento delle anomalie comportamentali: identificazione dei segnali di furto di account, compromissione degli host, attacchi di hijacking delle DLL e altre attività dannose.
- Presentazione dei dati: riepilogo e interpretazione di righe di comando, incidenti e report di threat intelligence.
- Ricerca delle minacce in linguaggio naturale: traduzione delle ipotesi degli analisti in query SQL.
Di seguito descriviamo come queste tecnologie di intelligenza artificiale vengono implementate nella pratica nei nostri prodotti e servizi.
Analisi automatica e assegnazione di priorità agli avvisi
Le infrastrutture dei clienti del nostro servizio MDR generano miliardi di eventi di sicurezza ogni giorno. Il sistema di raccolta dati identifica gli eventi sospetti in base a specifiche regole di rilevamento e segnala agli analisti queste attività potenzialmente dannose sotto forma di avvisi: diverse centinaia di migliaia di messaggi all'anno. Tuttavia, solo un decimo circa di questi avvisi riguarda incidenti di sicurezza effettivi.
Gli analisti devono quindi filtrare i "falsi allarmi", che costituiscono la maggior parte degli avvisi. A questo scopo abbiamo sviluppato un sistema di intelligenza artificiale chiamato Auto-Analyst. Questo sistema di machine learning supervisionato viene addestrato su avvisi contrassegnati con i verdetti degli analisti SOC. L'obiettivo è identificare con un elevato grado di certezza i falsi positivi generati da attività di rete legittime.
In questo caso, le tecniche di machine learning si basano su CatBoost, una nota libreria di gradient boosting. Una volta addestrato, Auto-Analyst filtra gli avvisi e inoltra agli analisti solo quelli la cui probabilità di corrispondere a un incidente effettivo supera una soglia prestabilita, determinata in base al tasso di errore accettabile. In questo modo, circa il 30% degli avvisi viene gestito esclusivamente dall'intelligenza artificiale, lasciando al team SOC più tempo per le attività complesse. Agli avvisi che vengono sottoposti all'analisi umana è già stata assegnata una priorità, consentendo agli analisti di concentrarsi prima su quelli più critici.
Ulteriori dettagli sugli aspetti pratici del funzionamento di Auto-Analyst (controllo dei dati di addestramento, revisione selettiva dei risultati e così via) sono disponibili in un articolo dedicato dei nostri esperti.
Rilevamento delle anomalie nei sistemi SIEM
Questo approccio consiste nell'utilizzare i dati di telemetria ottenuti durante il funzionamento "sano" del sistema per addestrare un modello di intelligenza artificiale che segnalerà poi le deviazioni dal comportamento normale.
L'utilizzo di questi algoritmi nei sistemi distribuiti di grandi dimensioni è complicato dall'enorme numero di parametri da considerare durante la creazione del modello. Inoltre, questi modelli possono produrre numerosi falsi positivi: in un'organizzazione con migliaia di utenti, molti casi di comportamento atipico possono essere legittimi.
Tuttavia, questo approccio può essere utilizzato con ottimi risultati per singole risorse e processi per i quali è possibile creare un modello sufficientemente accurato del normale funzionamento.
Catene di eventi anomale
In questo caso, i dati sulle sequenze tipiche di attivazione delle regole di correlazione SIEM vengono utilizzati per creare un modello del comportamento normale. Le attivazioni frequenti della stessa sequenza sono generalmente falsi positivi (ad esempio, l'esecuzione automatizzata di script amministrativi) e possono essere utilizzate come indicatore dell'attività tipica all'interno dell'infrastruttura.
Creando un profilo del comportamento tipico degli host sotto forma di un insieme di probabilità di attivazione di determinate regole, il nostro sistema di intelligenza artificiale può valutare quanto ogni nuova catena di eventi sia tipica o atipica per una determinata infrastruttura. Il rilevamento di una catena atipica induce il sistema ad aumentare la priorità dell'avviso, richiamando l'attenzione degli specialisti della sicurezza affinché svolgano un'analisi più dettagliata.
Furto di account
Un'altra tecnologia di rilevamento delle anomalie consente di rilevare attività potenzialmente non autorizzate degli account utente. In questo caso, il sistema di machine learning utilizza coppie di entità come "account-IP", "account-host", "account-country" etc. per creare profili del comportamento tipico degli account.
Un autore dell'attacco che utilizza un account rubato altera generalmente lo schema di attività abituale. Gli autori degli attacchi accedono al sistema da indirizzi insoliti e cercano poi modi per spostarsi lateralmente o acquisire privilegi più elevati nel sistema, visitando nodi dell'infrastruttura che l'utente legittimo dell'account non avrebbe visitato. Il sistema di intelligenza artificiale rileva queste anomalie e raccoglie in un avviso le informazioni di contesto necessarie, consentendo agli analisti di rispondere rapidamente a tali incidenti.
Hijacking DLL
L'hijacking DLL è una tecnica di attacco al sistema operativo Windows in cui gli autori degli attacchi sostituiscono una libreria richiamata da un processo legittimo con una dannosa. Rilevare questi attacchi con le soluzioni di sicurezza tradizionali non è facile, perché la libreria dannosa viene eseguita all'interno dello spazio di indirizzamento attendibile di un processo legittimo. Questa attività può quindi apparire a una soluzione di sicurezza come un processo attendibile. Non sorprende che il numero di attacchi che utilizzano l'hijacking DLL sia aumentato notevolmente negli ultimi anni.
Per creare un modello di intelligenza artificiale in grado di distinguere tra caricamenti di librerie dannosi e legittimi, i nostri esperti hanno individuato una serie di caratteristiche che si presentano nei casi sospetti: posizione errata della libreria, posizione errata del file eseguibile, file eseguibile rinominato, modifiche alle dimensioni e alla struttura della libreria, assenza di firma etc. Per l'insieme di esempi di addestramento, abbiamo utilizzato i dati sul caricamento delle DLL forniti dai nostri sistemi interni di elaborazione automatica e i dati di telemetria anonimizzati degli utenti provenienti da KSN.
Ulteriori dettagli sul processo di addestramento di questo modello sono disponibili in un report separato. Già nella fase pilota, questa tecnologia ha contribuito a prevenire diversi attacchi nei sistemi dei nostri clienti.
Assistenti di intelligenza artificiale basati su modelli generativi
Tutti gli esempi precedenti riguardano l'utilizzo dell'intelligenza artificiale come classificatore: dato un nuovo oggetto informativo, il modello lo classifica come appartenente a una determinata classe ("è un cane"). Questi sistemi di machine learning vengono generalmente addestrati su un numero limitato di esempi di dati direttamente applicabili all'attività.
L'intelligenza artificiale generativa funziona "al contrario". Il sistema riceve come richiesta un determinato tipo di risultato desiderato ("disegna un cane") e genera nuovi oggetti informativi del tipo desiderato. Per farlo, il sistema utilizza ampie "conoscenze" nell'ambito di riferimento, ottenute tramite il preaddestramento di un modello linguistico di grandi dimensioni (LLM) su enormi quantità di dati pubblici.
Questo consente l'applicazione dei sistemi basati su LLM a un'ampia gamma di attività, tra cui l'elaborazione di dati non strutturati. Gli attuali LLM sono particolarmente efficaci nelle attività di elaborazione del testo, come la traduzione, l'interpretazione e la sintesi (ovvero la creazione di una versione breve del testo originale che ne preservi le idee chiave).
Per svolgere attività analoghe di elaborazione del testo nei prodotti e nei servizi di sicurezza, abbiamo sviluppato una nostra tecnologia di assistente di intelligenza artificiale. Questa tecnologia prepara i dati per le richieste al modello LLM, formula e invia le richieste, elabora i risultati e li trasmette agli analisti, garantendo al contempo la sicurezza dell'intera comunicazione.
L'assistente di intelligenza artificiale può funzionare con qualsiasi modello LLM scelto dal cliente in base alle proprie attività ed esigenze. Ad esempio, i modelli cloud sono generalmente più potenti di quelli distribuiti in locale, ma l'utilizzo di modelli distribuiti in locale evita la trasmissione di dati riservati a servizi di terze parti.
Interpretazione delle righe di comando
Una riga di comando offuscata è un tipo comune di evento sospetto che richiede un'attenta analisi da parte di un analista. Gli autori degli attacchi utilizzano queste righe per impartire istruzioni direttamente al sistema operativo dell'host attaccato, evitando al contempo il rilevamento. Per mascherare i comandi dannosi, ricorrono alla codifica, alla manipolazione della sintassi e a molti altri metodi di offuscamento, rendendo difficile identificare le reali intenzioni dell'autore del comando.
Il nostro assistente di intelligenza artificiale esegue innanzitutto il deoffuscamento statico della riga sospetta. Quindi invia una serie di richieste al modello LLM per spiegare tutti i parametri della riga di comando. Infine, l'assistente presenta all'analista una sintesi che illustra cosa fa la riga e quanto è pericolosa.
Sintesi dei dati sugli incidenti
Per automatizzare la risposta agli incidenti, i moderni SOC utilizzano le funzionalità di Incident Response Platform (IRP). Questo programma raccoglie in un'unica scheda tutti i dati relativi a un incidente, inclusi gli eventi di sicurezza e gli artefatti correlati.
Tuttavia, questa raccolta di dati può essere molto ampia e l'analisi manuale di tutti i dettagli dell'incidente richiede tempo. Inoltre, in alcune situazioni gli analisti devono riesaminare incidenti passati, il che richiede di rimettere insieme i pezzi di vecchi puzzle.
L'assistente di intelligenza artificiale generativa semplifica notevolmente questo lavoro. Raccoglie tutti i dati di telemetria relativi all'incidente e, utilizzando un modello LLM, crea una breve spiegazione di quanto accaduto, che include il vettore di attacco iniziale e le azioni dell'autore dell'attacco durante l'intero incidente, insieme a raccomandazioni su come rispondere.
Sintesi della threat intelligence (TI)
Durante l'indagine su un incidente, gli analisti consultano spesso ulteriori fonti di informazioni sulla minaccia in questione. Una di queste è il nostro Threat Intelligence Portal (TIP), che contiene oltre cinque petabyte di dati di TI raccolti da Kaspersky in oltre venticinque anni di attività di rilevamento delle minacce: hash di file dannosi, caratteristiche statistiche e comportamentali, indirizzi IP e URL dei centri di comando e controllo, tattiche, tecniche e procedure (TTP) dei gruppi di hacker e così via.
Un tipico scenario di utilizzo del portale è il seguente. Un analista carica un esempio sospetto individuato durante l'indagine sull'incidente e lo esegue nella sandbox del portale. Ottiene così analisi dettagliate: verdetti e hash dei malware rilevati, indirizzi dei domini con cui hanno stabilito un contatto, file scaricati da Internet etc.
Tutti questi dati possono essere utilizzati come parametri per cercare ulteriori informazioni di TI da fonti aperte. Ad esempio, il portale può mostrare rapporti su un gruppo APT che utilizza gli stessi indirizzi C2 rilevati durante l'esecuzione dell'esempio nella sandbox. Questo fornisce all'analista ulteriori indicatori di compromissione (IoC) da verificare nella propria infrastruttura.
Tuttavia, lo studio di report di TI eterogenei può richiedere molto tempo, soprattutto se sono redatti in lingue e formati diversi. Il nostro assistente di intelligenza artificiale crea una sintesi strutturata dei rapporti di TI che mostra in che modo un determinato indicatore è collegato a un gruppo specifico, dove e quando il gruppo è stato attivo, quali tecniche utilizza etc. Analogamente, l'assistente di intelligenza artificiale può creare una descrizione strutturata di un determinato gruppo APT sulla base dei dati OSINT.
Ricerca delle minacce in linguaggio naturale
Quando un analista desidera ottenere ulteriori dati sull'incidente in corso o identificare in modo proattivo una minaccia sulla base di indicatori appena ricevuti, deve formulare una query a un archivio di registri o a un database SIEM/EDR/XDR in cui vengono raccolti gli eventi di sicurezza. Tuttavia, tradurre l'ipotesi dell'analista in query SQL con una sintassi precisa e parametri corretti può richiedere molto tempo e rallentare i processi di indagine e risposta.
Il nostro assistente di intelligenza artificiale consente agli analisti di formulare query al database in linguaggio naturale, ovvero esprimendo direttamente la propria ipotesi. L'analista può ad esempio dire: "Mostra tutti gli eventi che si sono verificati ieri su determinati host e che hanno coinvolto un file eseguibile con un determinato nome". Una volta ricevuta questa richiesta, l'assistente di intelligenza artificiale utilizza un modello LLM per selezionare i campi necessari dal modello di dati, quindi invia una query SQL al database. Prima dell'effettiva esecuzione, gli analisti possono esaminare la query generata dall'intelligenza artificiale, convalidarne la logica e, se lo desiderano, modificarne i parametri o la sintassi.


