 vulnerabilità

In che modo un server industriale può essere compromesso tramite la propria GPU senza lasciare traccia? Un attacco così complesso e in gran parte teorico sfrutterebbe in genere le vulnerabilità dell’hardware. Non si tratta nemmeno di difetti di progettazione dell’hardware stesso, ma di stranezze nel modo in cui funziona, a volte a livello fisico. Un recente articolo di ricercatori canadesi dell’Università di Toronto descrive GPUThor , un nuovo e più efficace attacco Rowhammer che sfrutta proprio questo tipo di comportamento hardware nella memoria video.
Rowhammer e schede grafiche
GPUThor si basa sull’idea alla base dell’attacco originale alla RAM, proposto per la prima volta nel 2014 nella ricerca Rowhammer. Rowhammer e ogni attacco della sua classe si basano su un semplice fatto: le celle di memoria non sono completamente isolate l’una dall’altra. L’accesso ripetuto (martellando) alla stessa riga di celle può, in determinate condizioni, danneggiare i dati (ovvero capovolgere i bit) nelle righe adiacenti. Una volta confermato che tale effetto è possibile, non resta che trovare un modo per armarlo , ad esempio attivando un Denial of Service o addirittura eseguendo codice arbitrario.
Che cosa hanno a che fare i server e gli acceleratori grafici con tutto ciò? Con il decollo delle tecnologie di intelligenza artificiale, è aumentata la domanda di hardware in grado di eseguire un gran numero di calcoli paralleli e simili. E gli acceleratori integrati nelle schede grafiche per i giochi si adattano perfettamente a questo tipo di carico di lavoro. Questo rende i provider cloud che noleggiano acceleratori grafici a tutti i nuovi arrivati un obiettivo interessante per gli autori dell’attacco Rowhammer. Lo scenario ipotetico si presenta così: l’autore dell’attacco acquista l’accesso a un chip grafico e lo utilizza per tentare di compromettere l’intera infrastruttura del provider. Questo è esattamente il motivo per cui gli attacchi alla memoria video rimangono un argomento di particolare interesse per i ricercatori.
Come funziona l’attacco GPUThor
Nella primavera di quest’anno sono stati pubblicati tre nuovi articoli, ognuno dei quali dimostrava un diverso attacco agli acceleratori Nvidia dotati di memoria GDDR6. Tutti e tre hanno prodotto risultati abbastanza modesti: il maggior danno è stato fatto quando l’obiettivo era una scheda grafica di livello consumer, mentre gli attacchi a un acceleratore industriale come Nvidia A6000 si sono rivelati molto meno efficaci. Inoltre, nessuno degli attacchi ha funzionato con la protezione della memoria ECC (codice di correzione degli errori) abilitata.
GPUThor esamina anche la possibilità di attaccare i vecchi acceleratori Ampere di Nvidia con memoria GDDR6: i ricercatori hanno studiato i modelli A4000, A4500, A5000 e A6000. Ma l’efficacia del nuovo metodo , misurata in base al numero di celle i cui dati sono stati forzatamente alterati , è significativamente maggiore. I ricercatori sostengono inoltre che, in teoria, la tecnica potrebbe essere applicata anche agli acceleratori più recenti.
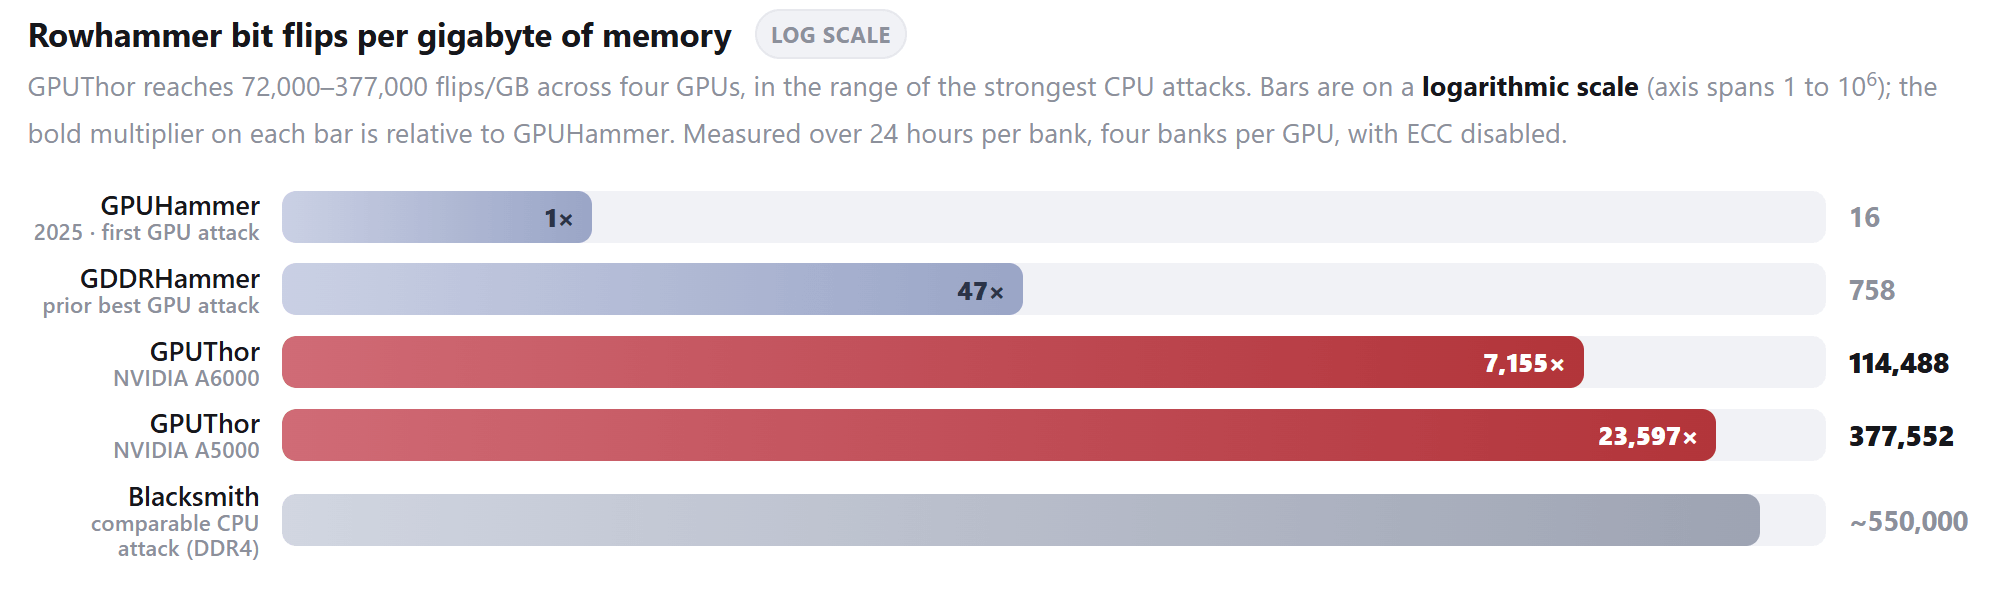
Efficacia di GPUThor rispetto agli attacchi precedenti. Fonte
Come sono stati raggiunti questi risultati? Il meccanismo di difesa standard contro gli attacchi del Rowhammer si chiama Target Row Refresh (TRR), a cui i ricercatori canadesi hanno dato un’occhiata più da vicino. Si scopre che se TRR rileva tentativi di accesso ripetuti, forza un aggiornamento delle celle vicine , rendendo difficile o impossibile il danneggiamento dei dati. Gli autori dell’attacco in genere cercano di sconfiggere il TRR accedendo alle celle in modo casuale , confondendo il sistema di difesa e riducendone l’efficacia. I ricercatori hanno scoperto che sulle schede Nvidia Ampere, il TRR si attiva solo una volta ogni 72 cicli di aggiornamento delle celle di memoria. Forti di questa scoperta, hanno applicato uno schema di accesso irregolare , martellando le celle bersaglio in modo molto più aggressivo di prima. Il risultato: misurato rispetto all’attacco GDDR originale noto come GPUHammer come riferimento, GPUThor risulta essere da 7.000 a 23.000 volte più efficace.
Risultati e prospettive
La combinazione di questo modello di attacco più aggressivo con altri perfezionamenti ha prodotto da 72.000 a 377.000 ribaltamenti di bit per gigabyte. Le varianti precedenti di Rowhammer ne gestivano al massimo qualche centinaio. Ciò ha consentito ai ricercatori di ottenere errori di doppio e persino triplo bit. ECC corregge facilmente un errore di bit singolo, ma non di doppio bit.
Il nuovo metodo dimostra anche i danni reali che potrebbe causare un attacco Rowhammer: l’accesso ripetuto alla memoria video tramite GPUThor attiva un Denial of Service. L’acceleratore si riavvia prima, perdendo dati durante il processo, quindi si segnala all’amministratore richiedendo la sostituzione.
Nonostante questi straordinari risultati di ricerca, gli attacchi GPUThor non hanno esito positivo. Innanzitutto, i ricercatori non sono stati in grado di dimostrare l’esecuzione arbitraria di codice a causa del danneggiamento dei dati , sebbene affermino che ciò sia possibile anche con ECC abilitato. Dall’altro, un attacco migliaia di volte più efficace suggerisce la possibilità teorica di compromettere anche i nuovi acceleratori, ma per il momento anche questo non è stato dimostrato.
Ciononostante, i ricercatori canadesi hanno dimostrato che gli attacchi Rowhammer agli acceleratori grafici hanno ancora un potenziale inutilizzato. Non sarebbe sorprendente se la ricerca futura dimostrasse attacchi simili contro dispositivi molto più avanzati precedentemente considerati altamente resistenti.
 Consigli